Le retrait des expériences classiques de Microsoft Purview Data Security Posture Management ne se limite pas à un changement de menu. Les équipes doivent retrouver leurs contrôles, vérifier les sources de collecte et produire des preuves avant que les anciennes pages disparaissent.
Ce guide organise la migration vers le DSPM unifié, depuis l’inventaire des dépendances jusqu’à la validation des évaluations de risques.
Le retrait commence le 30 novembre 2026
Le message du Centre de messages MC1481315, publié le 28 septembre 2026, annonce le retrait de Data Security Posture Management (classic) et DSPM for AI (classic). Le déploiement commence le 30 novembre 2026 et doit se terminer au plus tard le 31 décembre 2026.
Le calendrier concerne le monde entier ainsi que les environnements GCC, GCC High et DoD. Comme le retrait est progressif, une organisation ne doit pas prendre le 31 décembre comme date de migration : l’expérience classique peut disparaître plus tôt dans son locataire.
Mai 2026
Disponibilité générale du DSPM unifié
Microsoft rend la nouvelle expérience DSPM généralement disponible et ajoute notamment la prise en charge des unités administratives.
30 novembre 2026
Début du retrait des expériences classiques
Microsoft commence à retirer les anciennes pages selon le calendrier propre à chaque locataire.
31 décembre 2026
Fin annoncée du retrait
Les dépendances opérationnelles aux expériences classiques doivent avoir été supprimées avant cette échéance.
D’après l’historique officiel de Microsoft Purview, le nouveau DSPM est en disponibilité générale depuis mai 2026. Les solutions partenaires pour certaines sources non Microsoft et le Data Security Posture Agent restent toutefois en préversion.
Le DSPM unifié dépasse désormais la surveillance de Copilot
La nouvelle expérience est accessible par Solutions > DSPM. Microsoft l’organise autour d’objectifs de sécurité des données : réduire l’exposition dans Microsoft Copilot, limiter le surpartage de données sensibles ou empêcher l’exfiltration vers des destinations à risque.
DSPM mobilise pour cela plusieurs contrôles Microsoft Purview, notamment les étiquettes de confidentialité, la prévention contre la perte de données — Data Loss Prevention ou DLP —, la gestion des risques internes et eDiscovery. Cette approche complète les stratégies de gouvernance pour sécuriser Microsoft 365 Copilot : l’objectif n’est pas seulement de voir une interaction IA, mais d’agir sur la donnée qui la rend risquée.
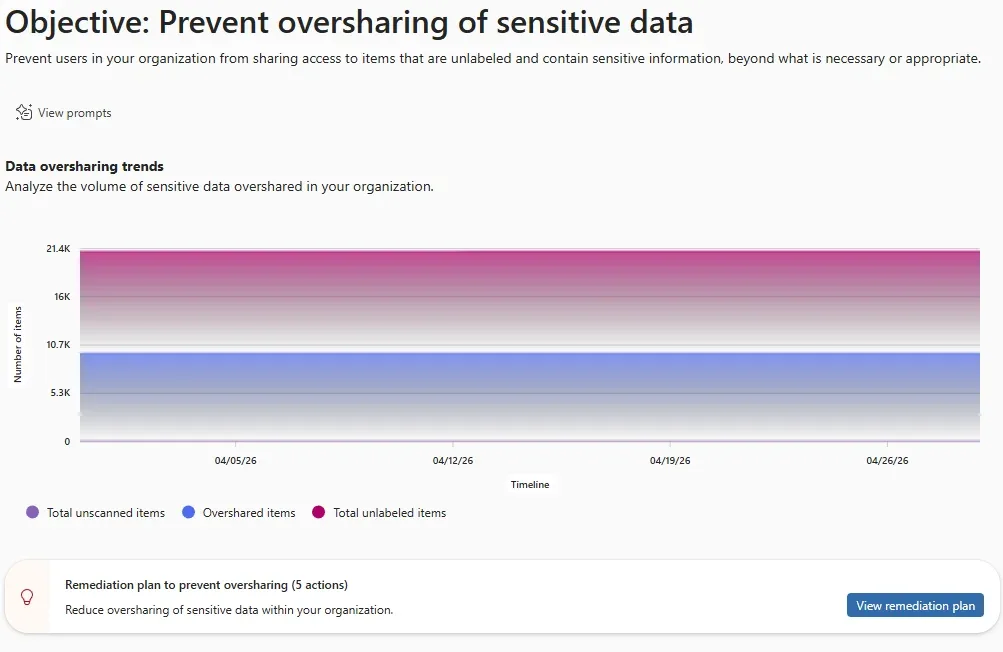
L’observabilité de l’IA inventorie les applications et agents actifs au cours des 30 derniers jours, y compris Microsoft Agent 365. Elle fait notamment remonter les éléments à risque élevé et les interactions sensibles.
Le périmètre actuel couvre également Google Cloud Platform, Snowflake et Databricks, avec des intégrations partenaires comme Varonis, Cyera, BigID et OneTrust. Microsoft indique aussi que des actions peuvent être confiées à des agents IA, par exemple pour supprimer des liens publics ou appliquer des stratégies DLP ; ces actions restent auditées.
Les nouveautés cibleront le DSPM actuel
Vérifier les licences et les rôles avant la bascule
La licence doit être contrôlée dans le locataire avant de planifier la migration. L’annonce initiale associait le nouveau DSPM à Microsoft 365 E5 et E5 Compliance, tandis qu’une réponse Microsoft publiée en mars 2026 indique que DSPM for AI est inclus dans l’extension Microsoft Purview Suite pour Business Premium. Cette réponse Q&A ne remplace pas la validation contractuelle et technique de vos licences.
Pour ouvrir et configurer la solution, la documentation citée dans l’annonce mentionne le rôle Microsoft Entra Compliance Administrator, le rôle Global Administrator ou le groupe de rôles Compliance Administrator de Microsoft Purview. Appliquez le moindre privilège : Global Administrator ne doit pas devenir le rôle permanent de l’équipe DSPM.
Les anciens rôles de lecture incluent Security Reader, Purview Data Security AI Viewer, AI Administrator et AI Content Viewer. Dans l’expérience actuelle, le rôle Data Security Viewer est nécessaire pour utiliser Security Copilot.
Prérequis à confirmer
- Présence de la solution dans Solutions > DSPM
- Licence vérifiée dans le locataire et dans les conditions contractuelles applicables
- Compte de migration doté du rôle le moins privilégié possible
- Propriétaire identifié pour les stratégies DLP, les étiquettes et les évaluations
- Application Microsoft Entra prévue si une analyse SharePoint par élément ou une évaluation Fabric doit être configurée
- Fenêtre d’observation suffisante avant le retrait du 30 novembre 2026
Après l’activation initiale, prévoyez environ une journée avant d’attendre des données exploitables dans DSPM. Ce délai est distinct de celui des évaluations SharePoint ou Microsoft Fabric.
Migrer chaque tâche plutôt que chaque écran
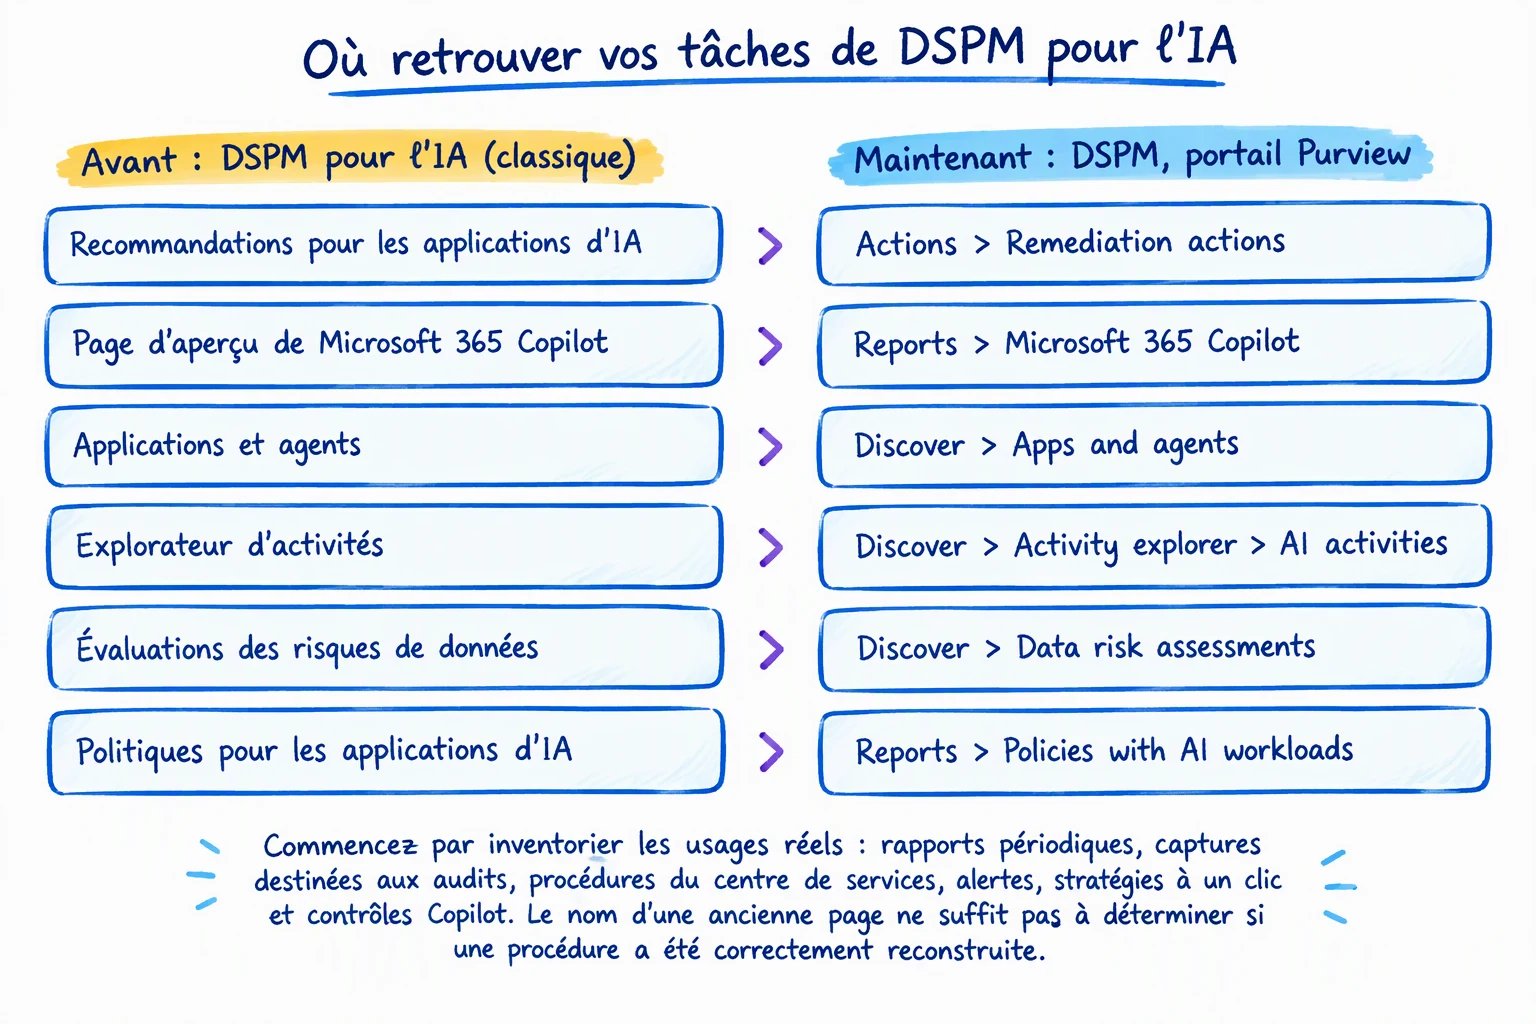
Commencez par inventorier les usages réels : rapports périodiques, captures destinées aux audits, procédures du centre de services, alertes, stratégies à un clic et contrôles Copilot. Le nom d’une ancienne page ne suffit pas à déterminer si une procédure a été correctement reconstruite.
| Dépendance classique | Cible dans le DSPM actuel | Tâche de migration | Preuve attendue |
|---|---|---|---|
| DSPM ou DSPM for AI classique | Solutions > DSPM | Valider l’accès et les objectifs utilisés | Capture datée et compte de test |
| Stratégies à un clic de découverte ou de protection | Actions > Remediation actions | Identifier chaque stratégie et son propriétaire | Export du registre de migration |
| Suivi des applications et agents IA | Observabilité de l’IA | Recréer la revue opérationnelle | Compte rendu avec période observée |
| Analyse du surpartage | DSPM > Discover > Data risk assessments | Lancer puis contrôler une évaluation | Résultat daté et décision de correction |
| Rapports et procédures internes | Documentation de l’organisation | Mettre à jour chemins, rôles et délais | Runbook approuvé |
Recenser les dépendances classiques
Demandez aux administrateurs Purview, aux équipes sécurité et au centre de services quels rapports, contrôles et procédures utilisent encore les deux expériences classiques.
Ouvrir le DSPM actuel
Accédez à Solutions > DSPM, acceptez les tâches de configuration initiales nécessaires, puis consignez le compte, le rôle et la date de l’opération.
Recréer les tâches métier
Utilisez la correspondance officielle des tâches DSPM. Vérifiez particulièrement Actions > Remediation actions, où se retrouvent la plupart des stratégies à un clic issues de DSPM for AI.
Contrôler les deux sources d’interactions IA
Ne déduisez pas qu’une collecte est arrêtée uniquement parce qu’une stratégie à un clic est désactivée. Les interactions peuvent aussi provenir du journal d’audit unifié ; vérifiez l’audit Copilot et les stratégies de collecte.
Mettre à jour les runbooks
Remplacez les anciens chemins, documentez les nouveaux rôles et ajoutez les délais de traitement. La checklist de préparation d’un tenant Microsoft 365 pour Copilot peut servir de contrôle complémentaire.
Mise en œuvre
Microsoft ne fournit pas, dans les références disponibles ici, de commande PowerShell validée pour migrer automatiquement les objets DSPM. Le script suivant automatise donc le registre de migration et ses preuves, sans modifier le locataire.
Module requis : aucun module externe. La permission minimale est un droit d’écriture sur le dossier de sortie ; l’inspection dans Microsoft Purview conserve les exigences de rôles décrites précédemment. Le script produit un CSV, un fichier JSON de métadonnées et un README.
Dans Solutions > DSPM, contrôlez successivement l’observabilité de l’IA, Actions > Remediation actions et DSPM > Discover > Data risk assessments. Reportez le propriétaire, le statut et la preuve de chaque contrôle dans le registre.
Simulez d’abord l’écriture, puis générez les fichiers :
1.\New-DspmMigrationWorkbook.ps1 -OutputPath 'C:\Temp\DSPM-Migration' -WhatIf2.\New-DspmMigrationWorkbook.ps1 -OutputPath 'C:\Temp\DSPM-Migration'Le contrôle suivant retourne le code 0 si toutes les tâches sont terminées ou déclarées non applicables, et 2 dans le cas contraire. Enregistrez-le sous Test-DspmMigrationWorkbook.ps1.
1[CmdletBinding()]2param(3 [Parameter()]4 [ValidateNotNullOrEmpty()]5 [string]$CsvPath = 'C:\Temp\DSPM-Migration\dspm-migration.csv'6)7 8$ErrorActionPreference = 'Stop'9$allowed = @('À faire', 'En cours', 'Bloqué', 'Terminé', 'Non applicable')10$rows = @(Import-Csv -Path $CsvPath)11 12$invalid = @($rows | Where-Object { $_.Statut -notin $allowed })13$missingEvidence = @($rows | Where-Object {14 $_.Statut -eq 'Terminé' -and [string]::IsNullOrWhiteSpace($_.Preuve)15})16$incomplete = @($rows | Where-Object {17 $_.Statut -notin @('Terminé', 'Non applicable')18})19 20[pscustomobject]@{21 Total = $rows.Count22 Incompletes = $incomplete.Count23 InvalidStatuses = $invalid.Count24 CompletedWithoutEvidence = $missingEvidence.Count25}26 27if ($invalid.Count -gt 0 -or $missingEvidence.Count -gt 0 -or $incomplete.Count -gt 0) {28 exit 229}30 31exit 0Exécutez le contrôle après mise à jour du CSV :
1.\Test-DspmMigrationWorkbook.ps1 -CsvPath 'C:\Temp\DSPM-Migration\dspm-migration.csv'2$LASTEXITCODEValider les évaluations et traiter les échecs
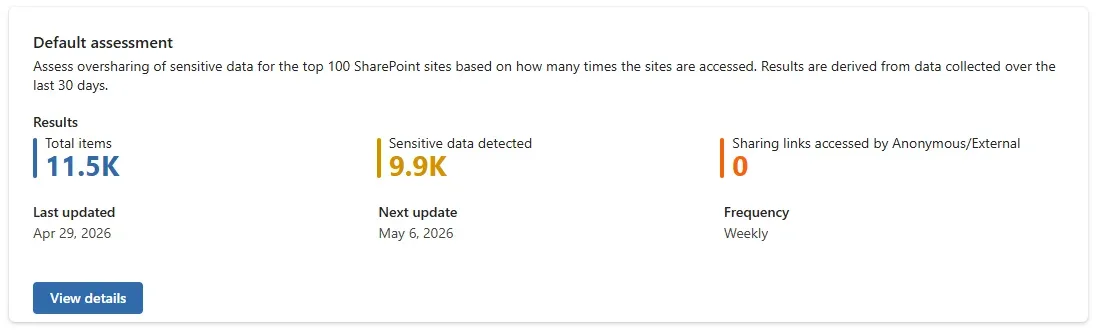
L’évaluation SharePoint par défaut s’exécute chaque semaine sur les 100 sites les plus utilisés. Les premiers résultats peuvent demander jusqu’à quatre jours. Une évaluation personnalisée peut descendre au niveau de chaque élément et appliquer une étiquette, notifier le propriétaire du site ou supprimer un lien de partage ; ce niveau d’analyse exige une application Microsoft Entra enregistrée.
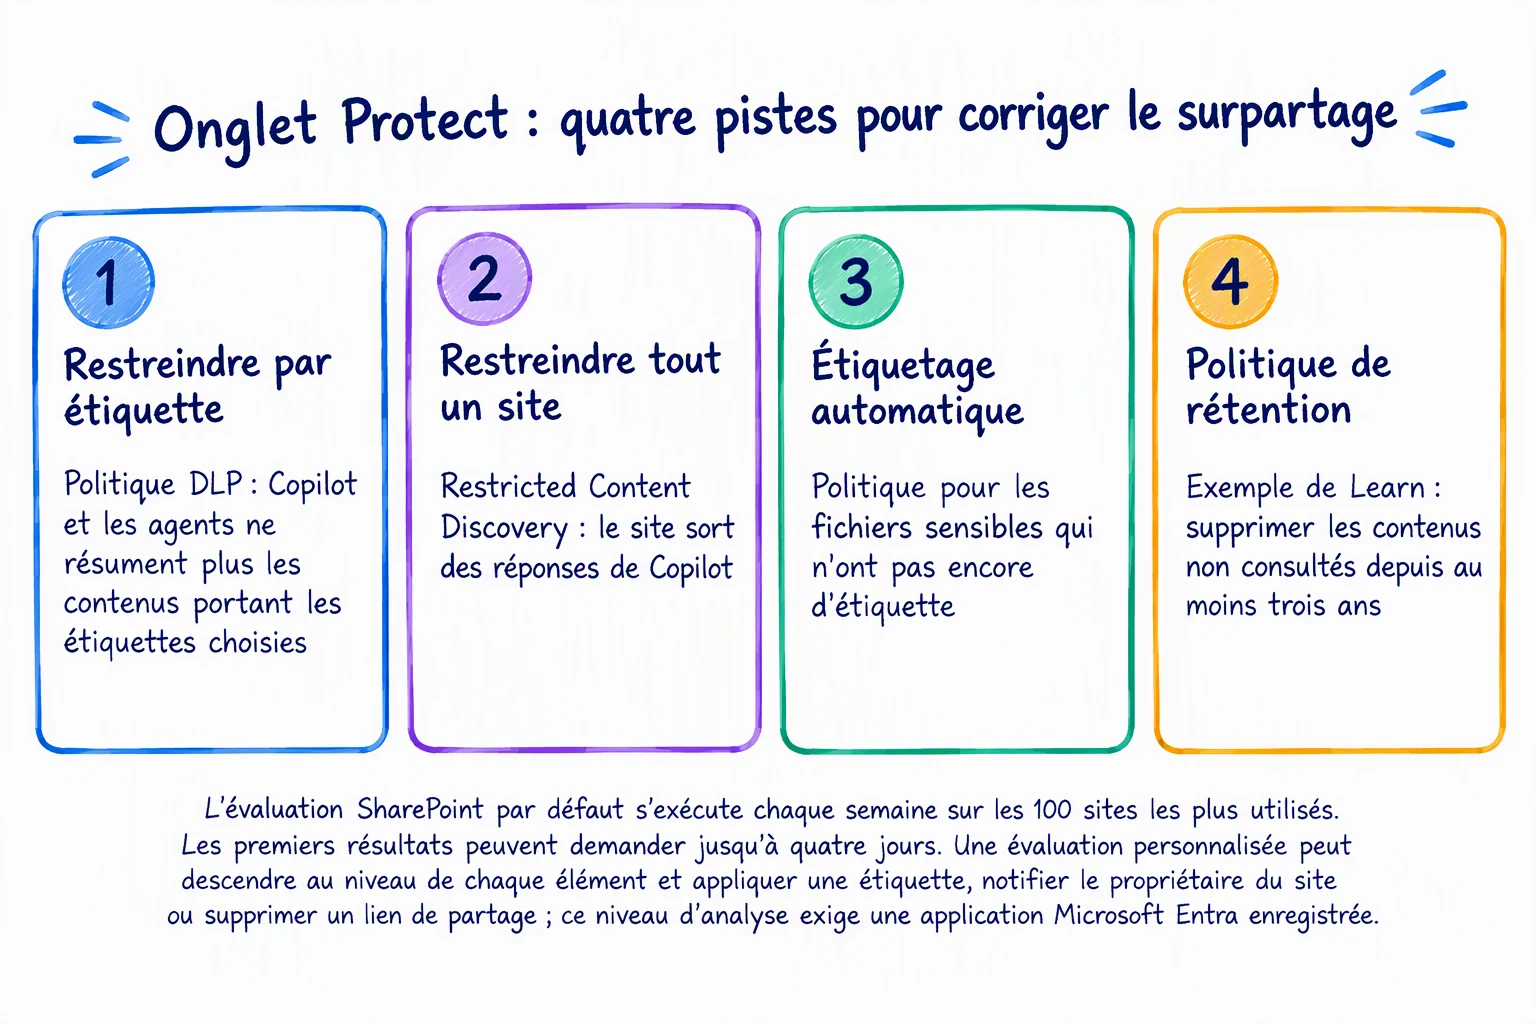
Pour Microsoft Fabric, l’évaluation hebdomadaire par défaut couvre les 100 espaces de travail les plus utilisés. La configuration initiale passe par une application Microsoft Entra, Microsoft recommandant des identifiants fédérés plutôt qu’un secret client. Attendez au moins 48 heures après l’évaluation ; ses résultats restent ensuite figés jusqu’au lancement d’une nouvelle analyse.
La suppression de liens peut interrompre des accès légitimes
Illustration : une organisation préparant Microsoft 365 Copilot identifie un site contenant des liens « Anyone ». L’équipe notifie d’abord le propriétaire, vérifie les besoins externes, applique les protections adaptées, puis relance une évaluation plutôt que d’attendre l’actualisation d’un résultat existant.
Dépannage de la migration DSPM
| Symptôme | Cause probable | Résolution |
|---|---|---|
| Aucune donnée après l’activation | Traitement initial en cours | Attendre environ une journée avant de conclure à un échec |
| L’évaluation SharePoint reste vide | Analyse hebdomadaire non terminée | Attendre jusqu’à quatre jours puis vérifier le périmètre évalué |
| Les interactions IA continuent après désactivation | Événements provenant du journal d’audit unifié | Contrôler séparément l’audit Copilot et les stratégies de collecte |
| L’analyse SharePoint par élément ne démarre pas | Application Microsoft Entra absente ou incomplète | Configurer l’application exigée par l’évaluation personnalisée |
| Les résultats Fabric semblent anciens | Résultats ponctuels non actualisés | Lancer une nouvelle évaluation et attendre au moins 48 heures |
| Security Copilot est inaccessible | Rôle Data Security Viewer manquant | Attribuer ce rôle au compte concerné selon le moindre privilège |
Contrôles après déploiement
- Les tâches classiques disposent toutes d’une cible, d’un propriétaire et d’une preuve
- L’observabilité de l’IA affiche la période et le périmètre attendus
- Les stratégies à un clic ont été retrouvées dans Actions > Remediation actions
- L’audit Copilot et les stratégies de collecte ont été vérifiés séparément
- Une évaluation SharePoint a produit des résultats exploitables
- Les corrections à impact utilisateur ont reçu une validation métier
- Les runbooks et consignes du support ne mentionnent plus les pages classiques
Questions fréquentes
Peut-on attendre le 31 décembre 2026 pour migrer ?
Non. Le retrait commence le 30 novembre 2026 et progresse selon le locataire. Les contrôles opérationnels doivent être validés avant cette première date.
Le DSPM unifié remplace-t-il aussi DSPM for AI ?
Oui. L’expérience actuelle rassemble la posture de sécurité des données et l’observabilité de l’IA dans Solutions > DSPM, tandis que les anciennes pages portent désormais la mention « classic ».
Faut-il recréer toutes les stratégies à un clic ?
Pas systématiquement. Commencez par les rechercher dans Actions > Remediation actions, puis vérifiez leur propriétaire, leur portée et leur fonctionnement avant de créer un nouvel objet.
La désactivation d’une stratégie de collecte supprime-t-elle les interactions IA ?
Non. Une réponse du support Microsoft signale que certaines interactions peuvent provenir du journal d’audit unifié. Contrôlez les deux mécanismes avant de diagnostiquer une collecte résiduelle.
Par où commencer
N’essayez pas de migrer tout le portail en une fois. Choisissez un rapport Copilot récurrent, une évaluation SharePoint et une stratégie de correction, puis faites-les fonctionner de bout en bout dans le DSPM actuel avec une preuve datée.
Si votre organisation déploie déjà Microsoft 365 Copilot, traitez en priorité le surpartage et les procédures d’escalade. Si elle utilise Microsoft Fabric ou des plateformes tierces, ajoutez explicitement ces périmètres au registre et distinguez les fonctions généralement disponibles de celles encore en préversion.
Pour aller plus loin
- Learn about Data Security Posture Management — objectifs, observabilité de l’IA et rôles du DSPM actuel.
- What’s new in Microsoft Purview — historique officiel des disponibilités et évolutions.
- Prevent oversharing with data risk assessments — évaluations SharePoint, Fabric et actions par élément.
- Beyond Visibility: The new Microsoft Purview DSPM experience — présentation Microsoft de la correction et des intégrations partenaires.
- Microsoft Purview : la carte de la gouvernance des données — positionnement des briques Purview dans une gouvernance cohérente.