Microsoft Copilot Studio franchit une nouvelle étape en rendant disponible en production le harnais GitHub Copilot, une fondation d'orchestration pensée pour les agents capables de raisonner sur plusieurs étapes. Cette mise à jour d'août 2026 embarque aussi de nouvelles capacités de compétences, de mémoire, de contexte enrichi et de gouvernance que les administrateurs et architectes de solutions Microsoft 365 doivent connaître avant d'industrialiser leurs premiers agents complexes.
Le harnais GitHub Copilot passe en disponibilité générale : une nouvelle fondation pour les agents raisonnants
Le harnais GitHub Copilot est désormais disponible en disponibilité générale dans Microsoft Copilot Studio. Il constitue la brique d'orchestration la plus significative de cette livraison et vient s'ajouter au harnais standard existant, sans le remplacer.
Concrètement, un harnais se positionne entre le modèle IA et l'agent ou le workflow que vous concevez. Il décide quand solliciter le modèle, quel contexte lui transmettre, et quels outils, serveurs MCP (Model Context Protocol) ou agents connectés mobiliser à chaque étape. Le harnais GitHub Copilot introduit un mode d'exécution récursif : plutôt que de suivre un chemin prédéfini, l'agent réévalue son plan d'action à chaque itération en fonction de l'objectif fixé et des données disponibles.
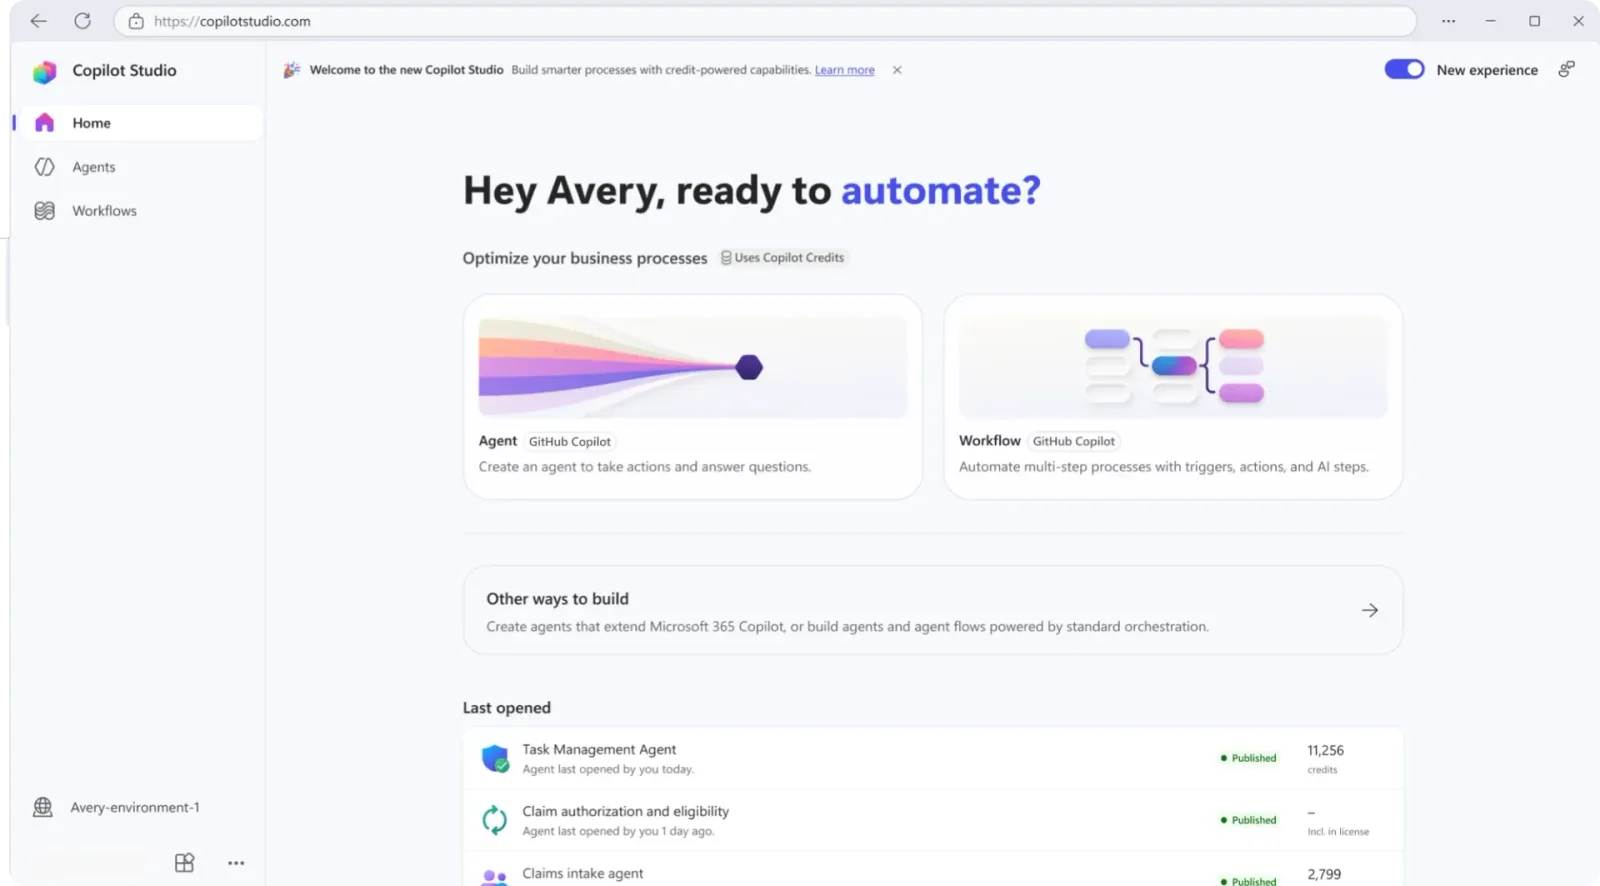
Ce harnais prend également en charge nativement les compétences (skills) et la mémoire, ainsi que la création et l'édition directe de fichiers Word, Excel, PowerPoint et PDF. Chaque tâche s'exécute dans un bac à sable (sandbox) sécurisé, isolé et gouverné par Copilot Studio.
Ce type d'orchestration convient particulièrement aux processus qui combinent raisonnement et action sur plusieurs étapes — par exemple un agent de comptes fournisseurs capable de lire une facture, de la rapprocher d'un bon de commande, de solliciter les informations manquantes, puis d'acheminer les exceptions vers un approbateur. Pour arbitrer entre les deux fondations, consultez le livre blanc sur le choix entre les harnais GitHub Copilot et standard.
| Critère | Harnais standard | Harnais GitHub Copilot |
|---|---|---|
| Statut | Disponible | Disponibilité générale (GA) |
| Type de scénario | Processus structurés et prévisibles | Raisonnement multi-étapes, processus complexes |
| Mode d’exécution | Chemin prédéfini | Planification récursive et adaptative |
| Compétences (skills) et mémoire | Non natif | Pris en charge nativement |
| Création de fichiers Office/PDF | Limitée | Native (Word, Excel, PowerPoint, PDF) |
| Isolation d’exécution | Standard | Sandbox sécurisée dédiée par tâche |
Étendre les capacités des agents avec compétences, outils et agents connectés
Les agents alimentés par le harnais GitHub Copilot bénéficient de nouvelles briques pour dépasser le simple rôle de répondant conversationnel :
- Compétences (skills) : empaquetez des instructions en capacités modulaires et réutilisables. Vous pouvez rédiger une compétence ou en importer une existante, l'affecter à plusieurs agents et la partager avec votre équipe — utile pour capitaliser une méthode éprouvée plutôt que de la recoder à chaque agent.
- Agents connectés (préversion) : un agent principal peut désormais déléguer des requêtes à des agents spécialisés, ouvrant la voie à des architectures modulaires où un agent « porte d'entrée » oriente vers des experts métier.
- Workflows et serveurs MCP en tant qu'outils (disponibilité générale) : un agent peut invoquer un workflow pour une automatisation déterministe multi-étapes, ou un serveur MCP pour se connecter à des services externes.
- Serveur MCP Windows 365 for Agents (disponibilité générale) : les agents peuvent piloter un Cloud PC Windows 365 pour interagir avec des applications de bureau, des navigateurs et des interfaces utilisateur classiques.
L'objectif affiché est de faire passer les équipes de la construction d'agents isolés à celle de solutions d'agents réutilisables et extensibles. En s'appuyant sur des composants éprouvés et des capacités spécialisées, les agents complexes deviennent plus faciles à développer, maintenir et faire évoluer à l'échelle de l'organisation.
Préversion vs disponibilité générale
Les agents connectés, Work IQ et la mémoire sont encore en préversion (preview) au moment de la rédaction : leur comportement, leurs quotas et leur couverture régionale peuvent évoluer avant la disponibilité générale. Évitez de les industrialiser sur des processus critiques sans validation préalable en environnement de test.
Un contexte plus riche : Work IQ, mémoire et fichiers
Avec Work IQ dans Copilot Studio (préversion), les agents propulsés par le harnais GitHub Copilot peuvent se connecter au contexte organisationnel : e-mails, événements de calendrier, fichiers, messages Microsoft Teams et informations sur les collaborateurs. Il est également possible de connecter un agent à Foundry IQ pour réutiliser une base de connaissances déjà construite et ajustée dans Microsoft Foundry.
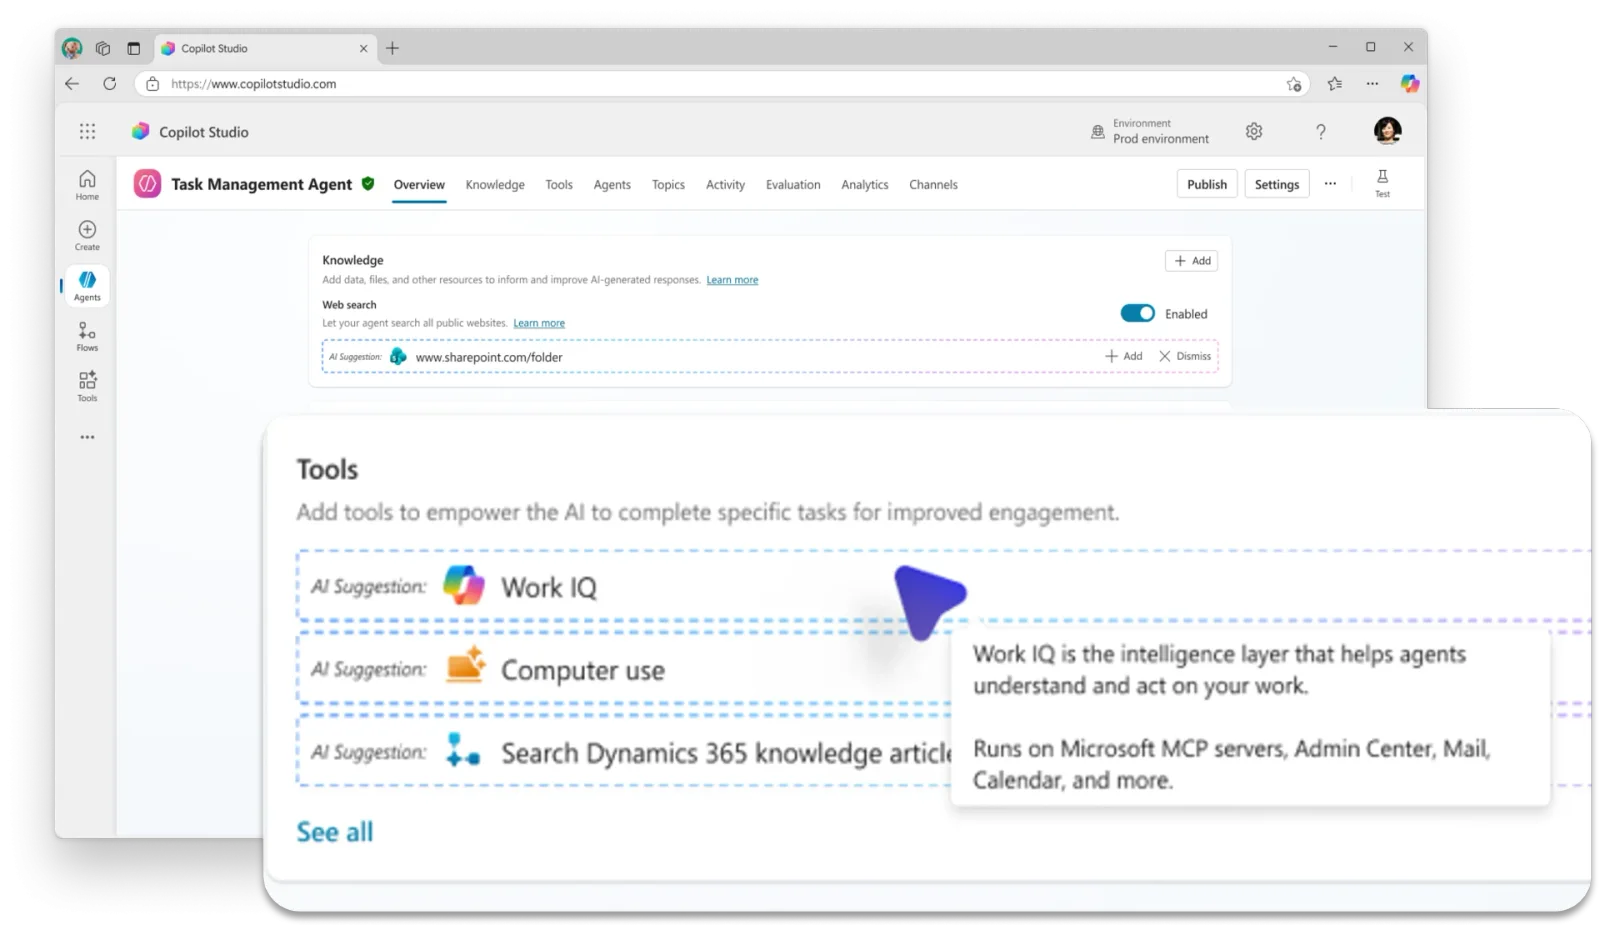
La mémoire (également en préversion) ajoute une autre source de contexte : elle permet à un agent de conserver des informations pertinentes issues d'interactions précédentes avec un utilisateur donné. Une fois activée, elle capture préférences et habitudes pour les réappliquer lors de conversations ultérieures — un pas vers des expériences qui gagnent en pertinence au fil du temps.
Les agents peuvent aussi traiter des volumes documentaires plus importants. En préversion, un utilisateur peut désormais transmettre des fichiers à analyser directement à l'agent, qui les exploite pour mener à bien une tâche plus large. Les fichiers produits par l'agent au cours de la conversation restent également consultables.
Cette accumulation de sources de contexte réduit la charge de ressaisie pour l'utilisateur et permet aux agents de traiter des demandes plus complexes, étalées dans le temps, sans perdre le fil.
Gouvernance et supervision : identité, certification MCP et télémétrie
Côté administration, trois évolutions renforcent le contrôle sur le cycle de vie des agents.
Depuis juillet 2026, Copilot Studio crée automatiquement une identité Microsoft Entra Agent ID pour chaque nouvel agent. Chaque agent dispose ainsi de sa propre identité dans Microsoft Entra, ce qui permet d'appliquer des contrôles d'accès et d'identité au niveau de l'agent lui-même — et non plus seulement au niveau de l'environnement Power Platform qui l'héberge.
Pour les agents qui exploitent des serveurs MCP, il est désormais possible de soumettre un serveur MCP à la certification Microsoft. Cette certification informe les clients et administrateurs qu'un serveur a été évalué selon les exigences Microsoft en matière de fiabilité, de sécurité, de conformité et de fonctionnement responsable.
Enfin, la télémétrie des agents au niveau de l'environnement (préversion) permet aux administrateurs d'exporter la télémétrie de Copilot Studio vers Application Insights via le centre d'administration Power Platform. De quoi valider les exécutions d'agents, surveiller l'exécution des outils, créer des alertes et bâtir des tableaux de bord d'analyse opérationnelle.
Ensemble, ces évolutions positionnent les agents comme des actifs d'entreprise gouvernés, avec une identité claire, des connexions de confiance et une visibilité opérationnelle suffisante pour les piloter en confiance à grande échelle.
Impact sur l'identité des agents existants
La création automatique d'un Entra Agent ID modifie le modèle d'identité des agents Copilot Studio à l'échelle du tenant. Avant de bâtir des politiques d'accès conditionnel ou de gouvernance sur ces identités, vérifiez avec votre équipe Identity comment elles apparaissent dans votre annuaire Entra et comment elles s'articulent avec vos revues d'accès existantes.
Agents temps réel : étendre la portée vocale et digitale
Les agents en temps réel gagnent en couverture de canaux et en options de personnalisation.
Jusqu'ici réservés aux expériences vocales, ces agents peuvent désormais aussi être déployés sur des canaux de messagerie digitale (préversion). Une même configuration d'agent peut donc servir la voix et le chat, pour une expérience client cohérente sans dupliquer les agents par canal.
Pour la voix, un nouveau modèle GPT-5 Chat (préversion) s'appuie sur une architecture textuelle : la parole est convertie en texte, la réponse est générée, puis resynthétisée en voix. Cela ouvre la porte à une personnalisation vocale avancée via la synthèse vocale neuronale (neural text to speech) et à davantage de flexibilité de déploiement.
Enfin, il est désormais possible de surveiller les agents en temps réel avec Application Insights dans Azure Monitor, pour une meilleure visibilité sur la performance et un diagnostic plus rapide des incidents. Pour aller plus loin sur l'exploitation à grande échelle, consultez le guide approfondi sur la gestion des agents vocaux en temps réel.
Autres nouveautés pour les concepteurs d'agents
Deux ajustements complètent la mise à jour d'août 2026 :
- Choix de modèle élargi : Claude Sonnet 5 et GPT-5.5 Chat sont désormais disponibles en disponibilité générale comme modèles primaires, pour aligner les capacités du modèle sur le scénario visé.
- Choix du harnais adapté : avec plusieurs options de harnais disponibles, vous arbitrez entre expériences multi-étapes à forte composante de raisonnement et scénarios d'agents plus structurés et prévisibles, selon le besoin métier réel.
Mise en œuvre : auditer les identités Entra Agent ID de vos agents Copilot Studio
Avec la création automatique d'un Entra Agent ID pour chaque agent depuis juillet 2026, un premier réflexe de gouvernance consiste à recenser ces identités et à vérifier leur activité récente. Le script ci-dessous s'appuie sur le module Microsoft Graph PowerShell en lecture seule.
- Modules requis :
Microsoft.Graph.Applications,Microsoft.Graph.Reports - Permission minimale :
Application.Read.All(lecture des principaux de service) etAuditLog.Read.All(lecture des journaux de connexion), en délégué - Sortie produite : un tableau et un export CSV des identités créées depuis une date donnée, avec leur dernière activité de connexion connue
1# Installation des modules (à exécuter une seule fois par poste)2Install-Module Microsoft.Graph.Applications -Scope CurrentUser -Force3Install-Module Microsoft.Graph.Reports -Scope CurrentUser -Force4 5# Connexion avec le principe du moindre privilège : uniquement de la lecture6Connect-MgGraph -Scopes "Application.Read.All", "AuditLog.Read.All"7 8# Date de bascule vers la création automatique des Entra Agent ID (juillet 2026)9# Ajustez cette date selon la documentation ou le message center de votre tenant10$dateBascule = "2026-07-01T00:00:00Z"11 12# Récupération des principaux de service créés depuis la bascule13# ConsistencyLevel eventual + CountVariable sont requis par Microsoft Graph14# pour les filtres avancés portant sur createdDateTime15$agents = Get-MgServicePrincipal -Filter "createdDateTime ge $dateBascule" `16 -ConsistencyLevel eventual -CountVariable count -All17 18# Pour chaque identité candidate, on consulte l'historique de connexion récent19# afin de distinguer les agents actifs des identités orphelines20$rapport = foreach ($sp in $agents) {21 $signIns = Get-MgAuditLogSignIn -Filter "appId eq '$($sp.AppId)'" -Top 522 23 [PSCustomObject]@{24 NomAgent = $sp.DisplayName25 AppId = $sp.AppId26 DateCreation = $sp.CreatedDateTime27 DerniereConnexion = ($signIns | Select-Object -First 1).CreatedDateTime28 NombreConnexions = $signIns.Count29 }30}31 32# Affichage trié par date de création, du plus récent au plus ancien33$rapport | Sort-Object DateCreation -Descending | Format-Table -AutoSize34 35# Export CSV pour partage avec l'équipe sécurité/gouvernance36$rapport | Export-Csv -Path ".\audit-agents-entra-id.csv" -NoTypeInformation -Encoding UTF8Exécutez ce script en environnement de test avant de le planifier en tâche récurrente, et vérifiez que le compte utilisé dispose bien d'un rôle Microsoft Entra minimal (par exemple un rôle de lecture) plutôt que d'un rôle d'administrateur global.
Pièges courants et dépannage
Quelques points de friction reviennent fréquemment lors de l'adoption de ces nouveautés :
- Erreur de sélection de harnais : un agent conçu pour un processus déterministe simple gagnera rarement à être basculé sur le harnais GitHub Copilot — la latence et la consommation de jetons augmentent avec la planification récursive. Réservez-le aux scénarios réellement multi-étapes.
- Fonctionnalités en préversion indisponibles selon la région ou le tenant : Work IQ, la mémoire, les agents connectés et le déploiement digital des agents temps réel sont en préversion ; vérifiez leur disponibilité dans votre région et votre niveau de licence avant de les promettre à un métier.
- Filtre
createdDateTimesans résultat : siGet-MgServicePrincipal -Filter "createdDateTime ge ..."ne renvoie rien, vérifiez que le paramètre-ConsistencyLevel eventualest bien présent — Microsoft Graph l'exige pour les requêtes avec opérateurs avancés ($count,$search, filtres sur certaines propriétés). - Serveur MCP non certifié refusé par une politique de sécurité : si votre organisation restreint l'usage aux serveurs MCP certifiés, un agent utilisant un serveur non certifié peut être bloqué par les politiques de gouvernance. Vérifiez le statut de certification avant le déploiement en production.
- Permissions insuffisantes sur l'export de télémétrie : l'export vers Application Insights depuis le centre d'administration Power Platform nécessite des droits d'administration sur l'environnement concerné, en plus d'une ressource Application Insights déjà provisionnée côté Azure.
Ce qu'il faut retenir
Cette livraison d'août 2026 déplace le curseur de « ce qu'un agent Copilot Studio peut faire techniquement » vers « quel travail une organisation est prête à lui confier ». Le harnais GitHub Copilot, désormais en disponibilité générale, apporte le raisonnement multi-étapes ; les compétences, agents connectés, workflows et serveurs MCP apportent la modularité ; Work IQ, la mémoire et les fichiers apportent le contexte ; et l'Entra Agent ID, la certification MCP et la télémétrie d'environnement apportent la gouvernance.
Concrètement, dès la semaine prochaine :
- Identifiez un processus métier multi-étapes candidat pour tester le harnais GitHub Copilot en environnement non productif.
- Lancez le script d'audit des identités Entra Agent ID pour cartographier les agents déjà déployés dans votre tenant.
- Activez la télémétrie au niveau de l'environnement sur un environnement pilote avant de la généraliser.
Si votre organisation exploite déjà plusieurs agents Copilot Studio en production, la priorité immédiate reste la gouvernance des identités plutôt que l'ajout de nouvelles capacités : consolidez d'abord la visibilité sur ce qui tourne déjà avant d'élargir le périmètre fonctionnel. Pour suivre les prochaines livraisons, la page Nouveautés de Microsoft Copilot Studio référence les fonctionnalités déjà publiées et celles prévues dans les mois à venir.