La vague de mises à jour Microsoft 365 de septembre 2026 touche presque tous les piliers de l'administration IT : contrôle des notifications dans Teams, transfert d'organisateur dans Outlook, migration de l'attestation de santé dans Intune, et surtout la fin programmée de la Public Preview de l'opérateur MemberOf dans Microsoft Entra ID. Cet article rassemble les changements qui demandent une action concrète de votre part, avec les échéances précises et un script prêt à l'emploi pour auditer votre tenant avant l'une des dates butoirs les plus sensibles du mois.
Microsoft Teams : notifications, sécurité des réunions et modération
Six nouveautés arrivent sur Teams entre fin septembre et fin octobre 2026, avec des impacts variables sur l'expérience utilisateur et la gouvernance :
- Pause temporaire des notifications : les utilisateurs pourront suspendre toutes les notifications pendant une période choisie, sans modifier leurs paramètres existants (déploiement début octobre à fin octobre 2026).
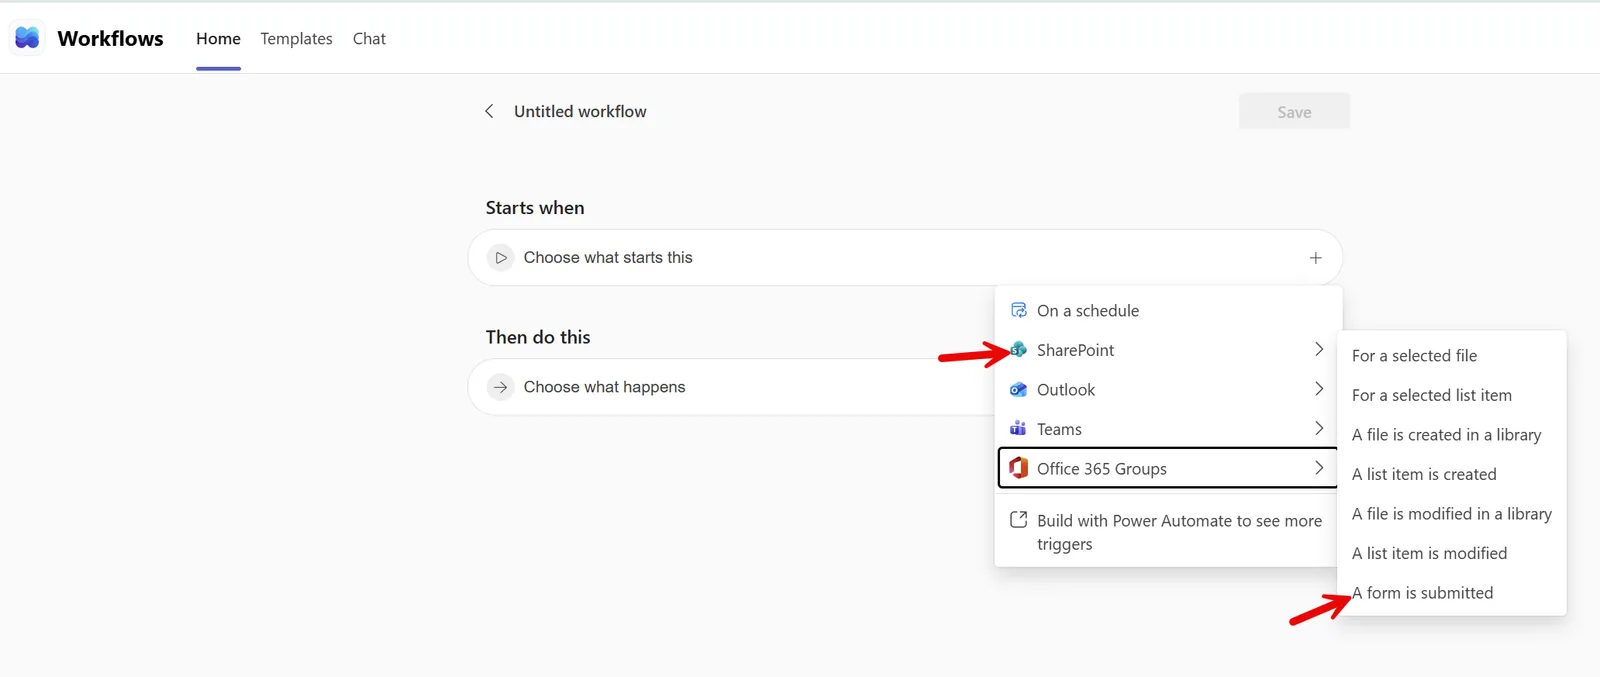
- List Form dans Workflows : ce nouveau déclencheur permet d'automatiser des actions à la soumission d'un formulaire basé sur une liste SharePoint, avec possibilité de publier les réponses dans un canal Teams sous forme de réponse en fil (fin septembre à fin octobre 2026).
- Visibilité du lobby alignée sur les permissions d'admission : la visibilité du lobby suit désormais le paramètre « Who can admit from lobby », pour une expérience plus cohérente et respectueuse de la vie privée (début septembre à début octobre 2026, calendrier avancé par rapport à mi-septembre initialement annoncé).
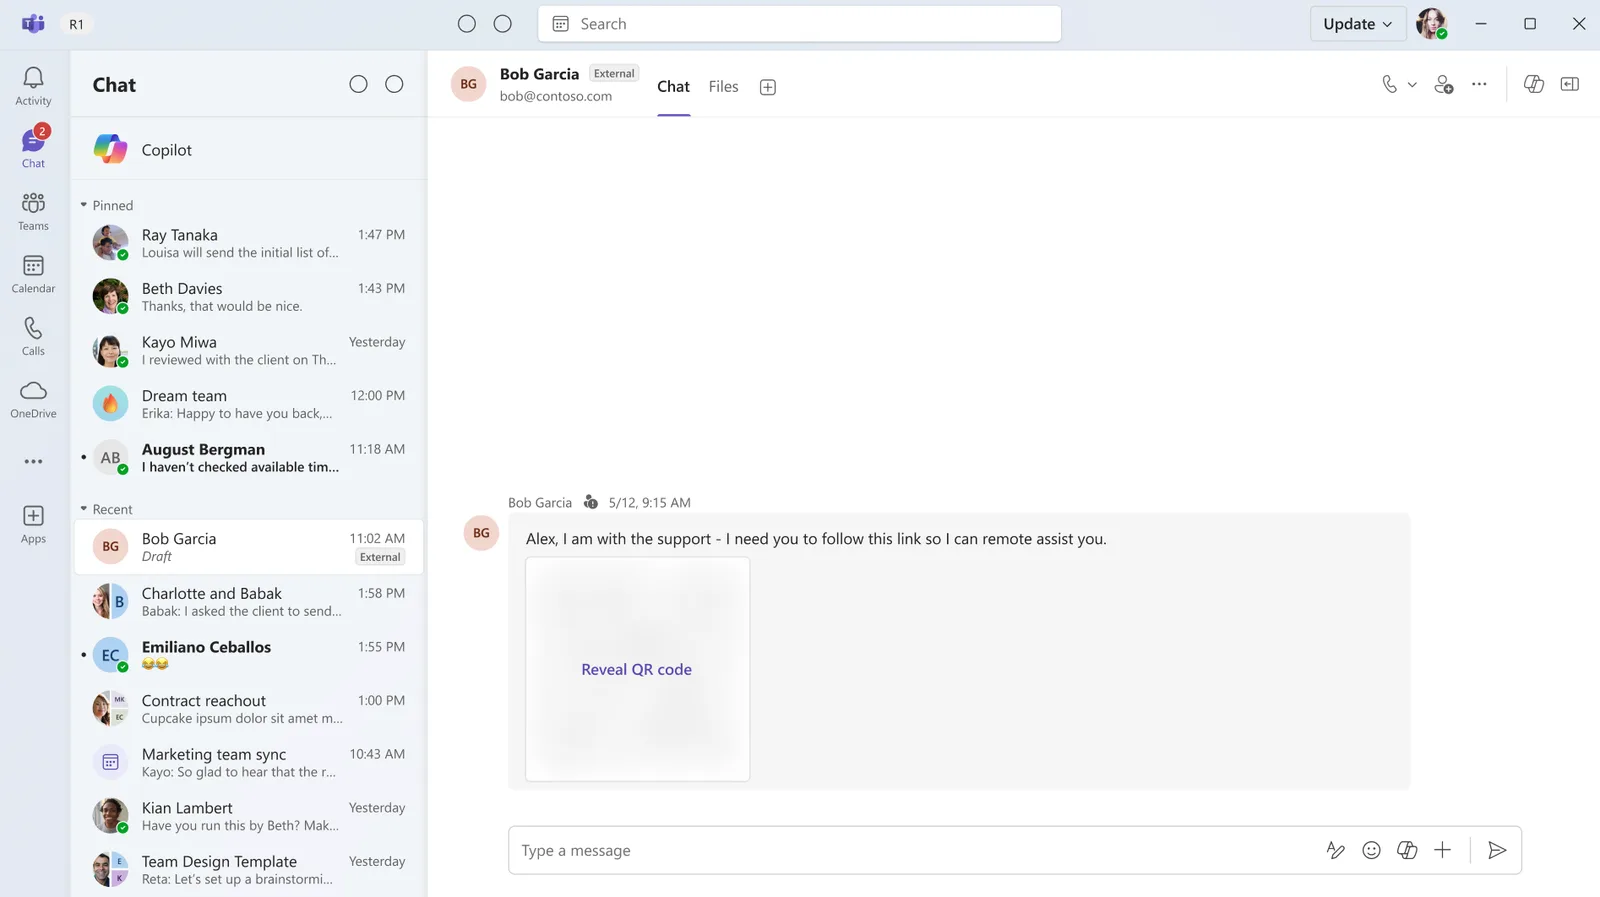
- Floutage des QR codes envoyés par des externes : pour limiter le phishing, les images contenant un QR code provenant d'un expéditeur externe seront masquées par défaut, avec option de révélation manuelle (mi-octobre 2026).
- Rappels personnels sur les messages : transformez un message de chat ou de canal en rappel actionnable pour ne plus perdre le fil d'une conversation importante (octobre 2026).
- Filtrage de la vulgarité dans les transcriptions : une nouvelle stratégie de réunion permet aux administrateurs de contrôler le masquage des mots grossiers dans les transcriptions en direct et enregistrées (mi-octobre à fin octobre 2026).
Point de vigilance
Microsoft Outlook : transfert d'organisateur et archivage étendu
La fonctionnalité la plus structurante du mois côté Outlook est le transfert d'organisateur pour les réunions éligibles et les séries récurrentes. Le déploiement se fait en trois phases :
- Phase 1 (fin septembre à fin octobre 2026) : réunions non-en ligne éligibles.
- Phase 2 : extension aux réunions en ligne. Pour Teams, le transfert génère un nouveau lien de réunion appartenant au nouvel organisateur.
- Phase 3 : transfert des artefacts Teams associés (chat, options de réunion, transcriptions, enregistrements, agenda, notes, rapports de présence).
Les calendriers des phases 2 et 3 seront communiqués séparément. Dans tous les cas, la personne désignée doit accepter avant que la propriété ne change réellement de main.
Deux autres changements méritent attention immédiate :
- Les stratégies d'accès conditionnel s'appliquent désormais aux opérations sur les pièces jointes Outlook : un utilisateur non conforme ne pourra plus télécharger, prévisualiser ou téléverser une pièce jointe classique (images inline incluses). Disponible dès maintenant.
- La capacité maximale de l'archive auto-extensible Exchange Online passe de 1,5 To à 3 To pour les boîtes aux lettres éligibles, via Microsoft Purview Data Lifecycle Management (mi-octobre à fin octobre 2026).
Les licences éligibles à cette augmentation de capacité d'archivage incluent :
- Office 365 E5, A5 et G5
- Microsoft 365 E5, A5 et G5
- Microsoft 365 Purview Suite (y compris variantes FLW, EDU et GOV)
- Microsoft Defender + Purview Suite FLW
- Microsoft 365 F5 Compliance et F5 Security + Compliance
- Combinaison des mini-suites eDiscovery & Audit et Insider Risk Management avec Information Protection & Governance
Applications Microsoft 365 : PDF collaboratif, fin de Whiteboard autonome et OneDrive
Le PDF viewer intégré à OneDrive et SharePoint gagne les commentaires ancrés : possibilité d'attacher un commentaire à un emplacement précis ou à un texte sélectionné, avec réponses et mentions @ — mettant la révision de PDF au niveau des documents Office (mi-octobre à mi-novembre 2026).
Fin de vie planifiée
Autres évolutions à planifier :
- Archivage des fichiers SharePoint sous stratégie de rétention vers Microsoft 365 Archive, avec exclusion de l'indexation Copilot pour améliorer la pertinence des réponses générées à partir des données actives (début octobre, précédemment mi-septembre, complétion prévue début novembre 2026).
- Facturation à la consommation OneDrive : nouvelle option pay-as-you-go pour le stockage additionnel, à 0,20 $/Go/mois, permettant à certains comptes de dépasser leur quota licencié tout en gardant un contrôle administratif fin (début novembre à début décembre 2026).
- Synchronisation OneDrive sur macOS : la limite passe de 300 000 à 1 million d'éléments par instance de synchronisation et par appareil (début octobre, complétion prévue début novembre 2026).
Microsoft Intune : migration de l'attestation de santé et déploiements progressifs
Action requise avant fin Q1 2027
En parallèle, les plans de déploiement (Deployment plans) entrent en préversion publique : ils permettent des déploiements progressifs, contrôlés et prévisibles d'applications ou de stratégies via des anneaux (rings) d'affectation basés sur des critères de date et d'heure.
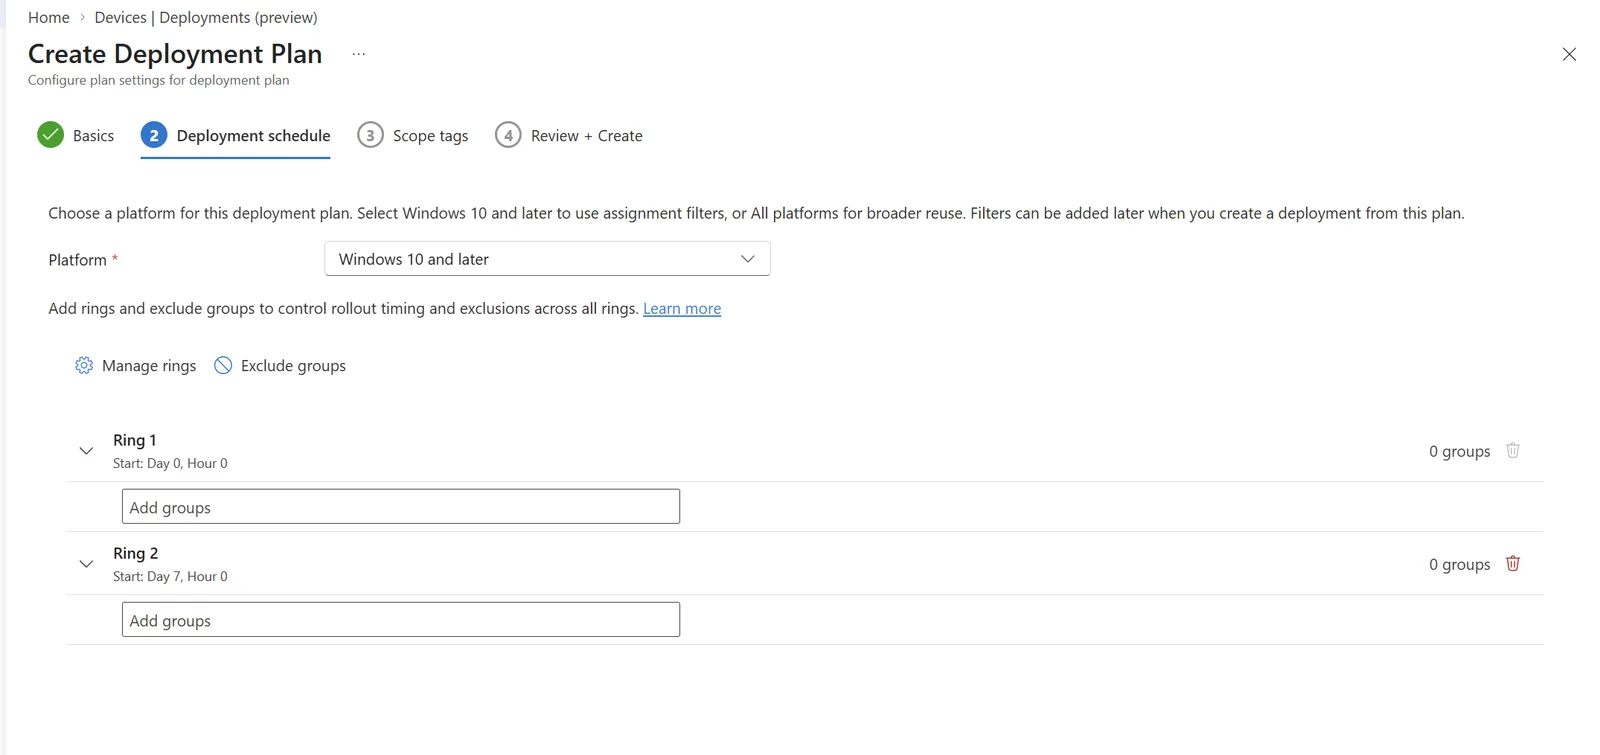
Plus de détails dans la documentation sur les déploiements et plans de déploiement dans Microsoft Intune.
Microsoft Entra : gouvernance des identités et fin de la Preview MemberOf
Quatre changements structurants pour les équipes identité :
- Comptes de ressource sans mot de passe pour les appareils Teams (GA) : les appareils Teams Shared Space peuvent désormais s'authentifier via une identité liée à l'appareil plutôt qu'un identifiant/mot de passe stocké. Détails dans la documentation sur les comptes de ressources Entra sans mot de passe pour Teams Rooms.
- Microsoft Entra Cloud Sync (préversion publique) permet désormais de provisionner utilisateurs, groupes et appartenances depuis Entra ID vers Active Directory Domain Services (AD DS) on-premises — utile pour les organisations cloud-first qui doivent conserver des applications dépendantes d'AD. Voir le tutoriel de provisioning utilisateurs et groupes via Cloud Sync.
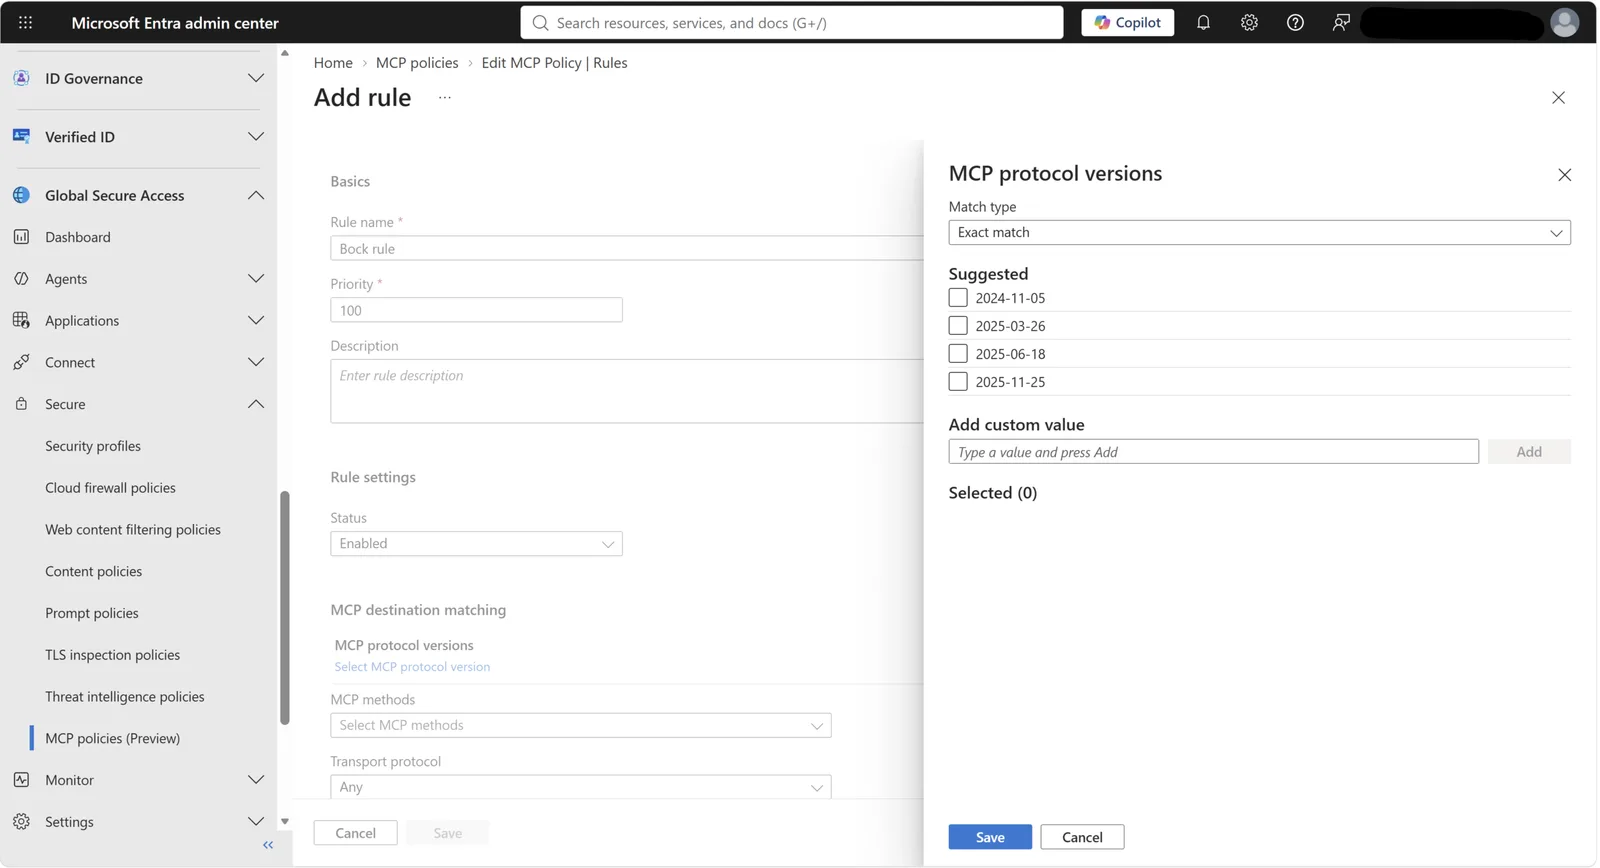
- Global Secure Access MCP Firewall (préversion publique) : un contrôle de sécurité réseau centré sur l'identité pour la visibilité et l'application de stratégies sur le trafic MCP (Model Context Protocol) entre agents IA et serveurs MCP distants. Documentation : configurer le pare-feu MCP dans Global Secure Access.
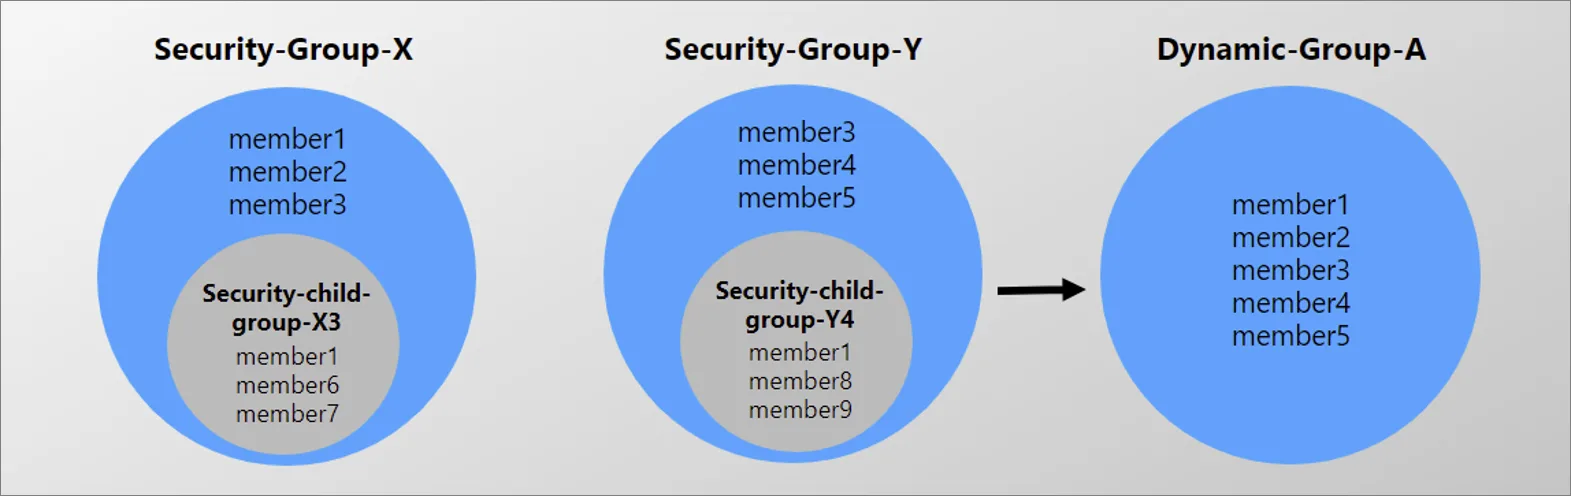
Échéance du 3 novembre 2026
Microsoft Copilot : nouveaux modèles, gouvernance des coûts et Cowork
Côté Copilot, le mois de septembre 2026 mêle extension de modèles, rebranding et gouvernance financière :
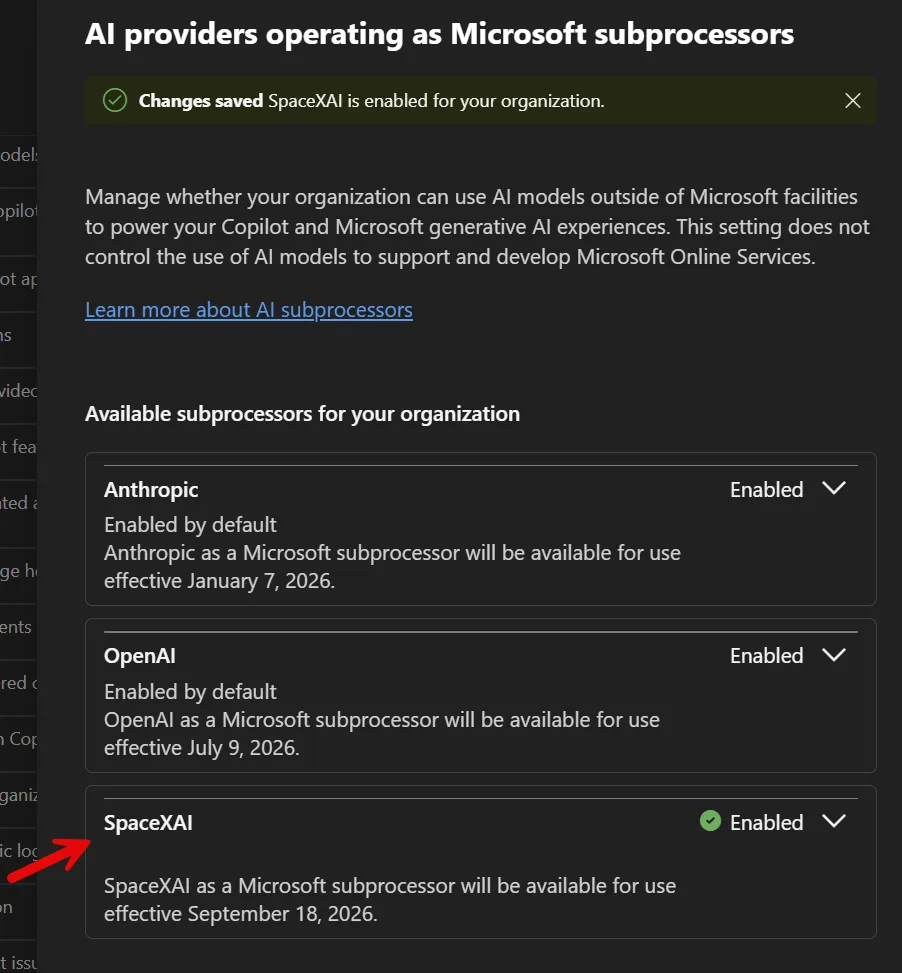
- SpaceXAI rejoint la liste des sous-traitants Copilot, activant les modèles Grok dans Word, Excel et PowerPoint pour les clients Frontier éligibles à partir du 18 septembre 2026. Détails sur le blog Copilot Microsoft à propos de l'extension du choix de modèles avec Grok.
- Un rebranding introduit « Copilot with Home, Code and Autopilot », déployé pour l'instant dans le programme Frontier, sans date de disponibilité générale annoncée. Annonce complète sur le blog officiel Microsoft.
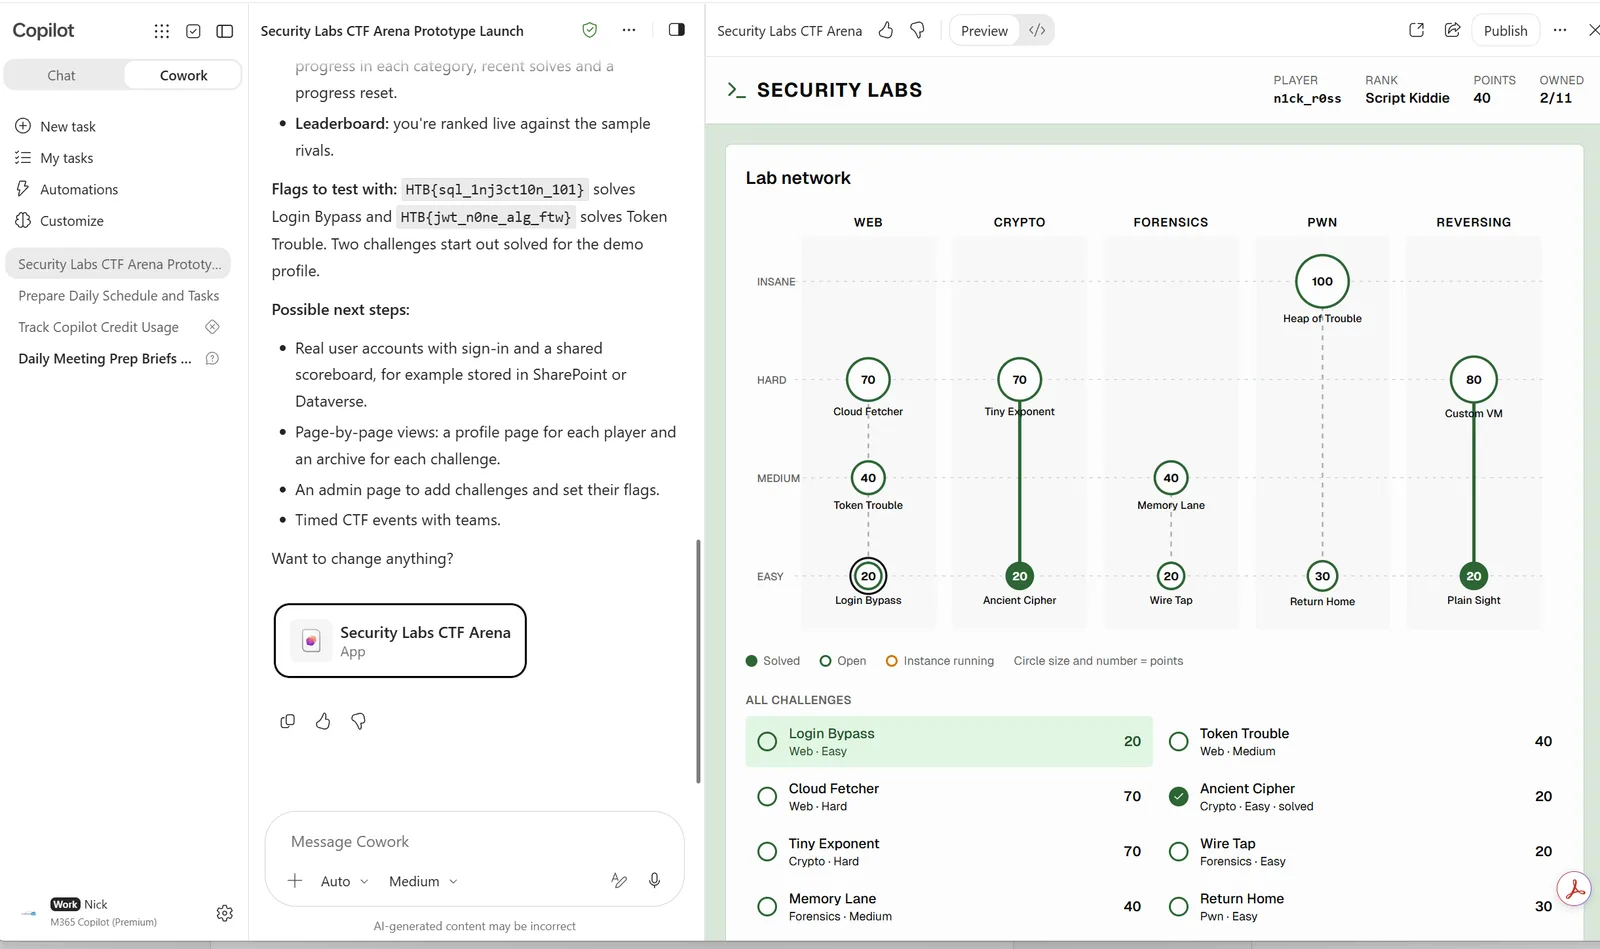
- Copilot Studio et Copilot Cowork permettent désormais de créer des applications par conversation en langage naturel, avec brouillon, ajustement, prévisualisation, test, publication et partage — les applications pouvant consommer des données via des connecteurs autorisés par la politique de l'organisation (Cowork : 8 au 14 septembre 2026).
- Revue de PDF depuis OneDrive iOS : sélection de texte dans un PDF puis « Ask Copilot » pour expliquer, résumer, traduire ou poser une question — expérience déjà disponible sur desktop, désormais sur mobile (déploiement progressif).
- Federated Copilot connectors : les connecteurs qui permettaient uniquement la récupération de données prennent en charge les actions de création, mise à jour et suppression dans les services tiers, sans quitter Copilot (début à fin octobre 2026).
La gouvernance financière de Copilot évolue également avec les mises à jour de Microsoft Copilot Cost Management (début septembre 2026) :
- Application automatique des nouvelles stratégies de dépense aux services et agents UBB (usage-based billing) fraîchement publiés, activée par défaut sur toutes les stratégies.
- Alertes email configurables lorsque les utilisateurs approchent leur limite de dépense.
- Accès élargi aux tableaux de bord de consommation pour les rôles AI Reader, Global Reader et License Administrator.
- Reporting enrichi distinguant la consommation Prepaid (P3) et Pay-as-you-Go (PayG), avec vue par stratégie.
- Workflows d'approbation personnalisés pour les demandes de crédits Copilot Cowork.
- Conservation de l'historique de consommation d'un utilisateur lors d'un changement de stratégie (plus de réinitialisation des compteurs).
- Recommandations automatiques lorsqu'une stratégie de dépense est jugée mal configurée.
Enfin côté PowerPoint, le mode Strict passe en disponibilité générale pour forcer Copilot à respecter strictement les gabarits de marque, et les Brand Managers peuvent désormais téléverser des compétences personnalisées au format Markdown (.md) dans le Brand Kit (fin septembre 2026).
Impact facturation à anticiper
Sécurité et administration : Secure Score IA et SOC intégré
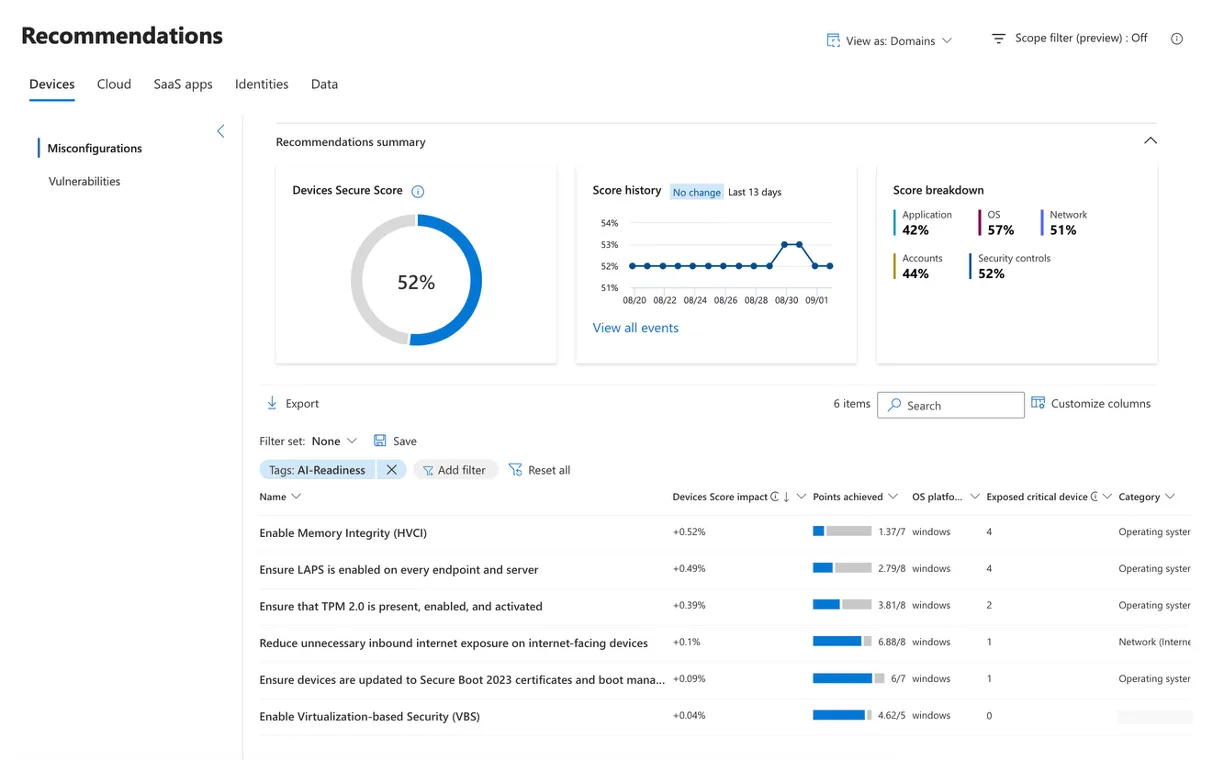
Microsoft Defender for Endpoint enrichit Secure Score de quatre nouvelles recommandations orientées « préparation aux menaces accélérées par l'IA », identifiant les appareils Windows éligibles dépourvus de :
- TPM (Trusted Platform Module) 2.0
- Virtualization-based Security (VBS)
- Hypervisor-Protected Code Integrity (HVCI), alias Memory Integrity
- Windows LAPS (Local Administrator Password Solution)
Déploiement mi-septembre à fin septembre 2026.
À partir du 12 octobre 2026, Microsoft Defender XDR classera par défaut les alertes DLP (Data Loss Prevention) issues de Microsoft Purview comme des « behaviors » plutôt que comme des alertes standard, réduisant le volume d'alertes tout en gardant les données accessibles dans Advanced Hunting et Purview. Les administrateurs qui préfèrent conserver le comportement actuel peuvent désactiver cette règle.
Enfin, le Security Operations Center intégré (ISOC) entre en préversion publique le 23 septembre 2026 pour les clients éligibles Microsoft Defender Suite, Microsoft 365 E5 et E7, réunissant XDR, SIEM, threat intelligence, automatisation et IA dans une expérience Defender unifiée.
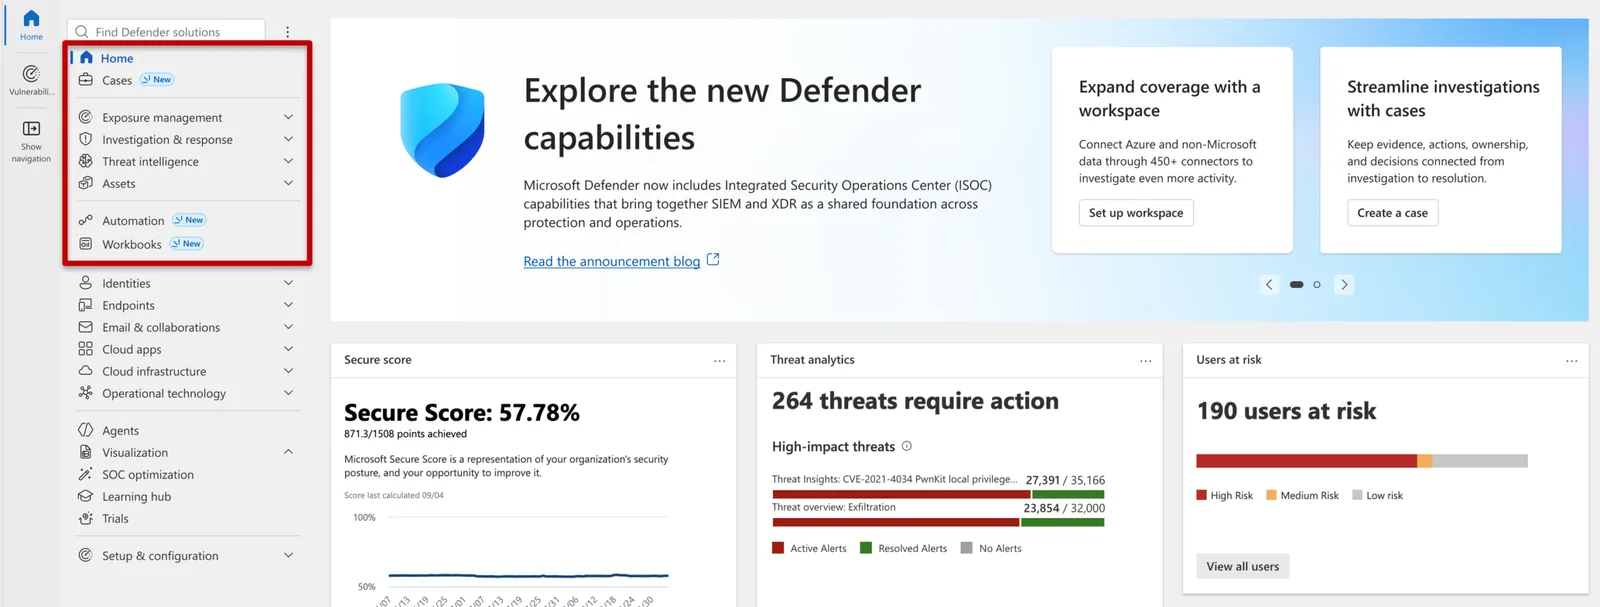
Pour aller plus loin : article Tech Community sur l'ISOC dans Microsoft Defender et billet du Microsoft Security Blog sur la réimagination du SOC pour l'ère agentique.
Mise en œuvre : auditer les groupes dynamiques utilisant MemberOf
Avant le 3 novembre 2026, chaque groupe dynamique, unité d'administration ou stratégie d'entitlement management utilisant l'opérateur MemberOf doit être identifié puis migré vers une autre logique de règle. Le script ci-dessous liste tous les groupes dynamiques concernés dans votre tenant.
- Module requis : Microsoft.Graph (
Install-Module Microsoft.Graph -Scope CurrentUser) - Permission minimale (délégué) :
Group.Read.All— lecture seule, aucune modification n'est effectuée - Sortie produite : un tableau console listant les groupes dynamiques dont la règle contient
memberOf, exportable en CSV pour suivi de remédiation
1# Connexion à Microsoft Graph avec le scope en lecture seule le plus restreint possible2Connect-MgGraph -Scopes "Group.Read.All"3 4# Récupère tous les groupes à appartenance dynamique du tenant5$groupesDynamiques = Get-MgGroup -All -Filter "groupTypes/any(c:c eq 'DynamicMembership')" `6 -Property Id,DisplayName,MembershipRule,MembershipRuleProcessingState7 8# Filtre les groupes dont la règle de membership utilise l'opérateur memberOf9$groupesAMigrer = $groupesDynamiques | Where-Object { $_.MembershipRule -match "memberOf" }10 11if ($groupesAMigrer) {12 Write-Host "Groupes utilisant MemberOf à migrer avant le 3 novembre 2026 :" -ForegroundColor Yellow13 $groupesAMigrer | Select-Object DisplayName, Id, MembershipRuleProcessingState, MembershipRule |14 Format-Table -AutoSize15 16 # Export CSV pour suivre la remédiation et la partager avec l'équipe identité17 $groupesAMigrer | Select-Object DisplayName, Id, MembershipRule |18 Export-Csv -Path ".\Audit-MemberOf-$(Get-Date -Format 'yyyyMMdd').csv" -NoTypeInformation -Encoding UTF819 20 Write-Host "Export CSV généré dans le répertoire courant." -ForegroundColor Cyan21} else {22 Write-Host "Aucun groupe dynamique n'utilise l'opérateur MemberOf dans ce tenant." -ForegroundColor Green23}24 25Disconnect-MgGraphCe script ne couvre que les groupes. Pensez à répéter la vérification pour les unités d'administration dynamiques (Get-MgDirectoryAdministrativeUnit -Property MembershipRule) et pour les règles d'auto-affectation dans les catalogues d'entitlement management, qui utilisent un modèle d'API distinct dans Microsoft Graph.
Vérifier que la migration a bien pris effet
Une fois la règle réécrite sans memberOf, relancez le script d'audit : la liste $groupesAMigrer doit être vide. Vérifiez également dans le portail Entra ID > Groupes > [nom du groupe] > Membres dynamiques que le traitement (MembershipRuleProcessingState) reste à On et que le nombre de membres correspond à l'attendu après recalcul — le traitement dynamique peut prendre plusieurs minutes à se propager sur un grand tenant.
Ce qu'il faut retenir et planifier
Cette vague de septembre 2026 mélange confort utilisateur (pause des notifications, rappels de messages) et échéances de conformité qui ne pardonnent pas de retard. Voici les dates à inscrire en priorité dans votre calendrier d'administration :
| Échéance | Produit | Action requise |
|---|---|---|
| 12 octobre 2026 | Microsoft Defender XDR | Vérifier si le passage des alertes DLP en « behaviors » par défaut convient à votre SOC |
| 16 octobre 2026 | Microsoft 365 Apps | Migrer les utilisateurs de Whiteboard autonome vers Teams ou le web |
| 2 novembre 2026 | Microsoft Copilot | Contrôler les stratégies de dépense avant l’activation par défaut du pay-as-you-go sur les licences Business CSP |
| 3 novembre 2026 | Microsoft Entra ID | Remplacer toute règle dynamique utilisant l’opérateur MemberOf |
| Fin Q1 2027 | Microsoft Intune | Autoriser les points de terminaison Azure Attestation avant la migration DHA → MAA |
Lundi matin, commencez par exécuter le script d'audit MemberOf sur votre tenant : c'est l'échéance la plus proche avec le plus fort risque d'impact silencieux sur le traitement des groupes dynamiques. Profitez-en pour vérifier vos règles de pare-feu sortant en vue de la migration Intune vers Azure Attestation, et pour informer vos utilisateurs Whiteboard de la bascule imminente vers Teams. Si votre organisation exploite déjà Microsoft 365 Copilot en mode CSP, planifiez dès maintenant une revue de vos stratégies de dépense avant le basculement automatique du 2 novembre.