Une suppression réversible ne suffit pas si un administrateur peut aussitôt vider la corbeille. Hard Deletion Protection ajoute un délai de sept jours avant la suppression définitive de certains objets Microsoft Entra ID. Ce lab permet de tester ce contrôle sans exposer une identité ou une application de production.
Ce que Hard Deletion Protection bloque réellement
Sans protection supplémentaire, un utilisateur, un groupe Microsoft 365, un groupe de sécurité cloud, une application ou un principal de service supprimé reste normalement récupérable pendant 30 jours. Une suppression définitive anticipée met fin à cette possibilité : Microsoft Learn précise que l’objet doit alors être recréé avec un nouvel identifiant.
Hard Deletion Protection agit sur cette seconde étape. Une fois la protection activée pour un objet, Microsoft Entra ID bloque sa suppression définitive pendant les sept jours qui suivent sa suppression réversible. L’objet peut être restauré pendant ce délai.
La protection reste attachée à l’objet après sa restauration. Une nouvelle suppression réversible déclenche une nouvelle période de sept jours. Les utilisateurs synchronisés depuis un environnement local sont toutefois exclus du périmètre annoncé.
| Contrôle | Ce qu’il impose | Portée documentée | Décision d’architecture |
|---|---|---|---|
| Hard Deletion Protection | Blocage de la suppression définitive pendant sept jours | Utilisateurs compatibles, groupes cloud uniquement, applications et principaux de service | À réserver aux ressources critiques sélectionnées |
| Protected Actions | Authentification renforcée avant l’utilisation d’une permission sensible | Utilisateurs, groupes Microsoft 365, groupes de sécurité cloud et applications | À utiliser pour contrôler l’auteur de l’opération |
| Backup and Recovery | Restauration des objets encore récupérables | Objets pris en charge par le service de sauvegarde | Ne récupère pas un objet déjà supprimé définitivement |
Le contrôle ne protège pas contre la première suppression. Un compte, un groupe ou une application peut donc devenir indisponible avant que la tentative de suppression définitive soit bloquée. La détection et la restauration restent nécessaires.
Préparer un tenant de test et un objet sans dépendance
Au 8 novembre 2026, aucune confirmation de disponibilité générale n’a été identifiée pour Microsoft Entra Backup and Recovery. Une réponse Microsoft Q&A de mars 2026 le présente toujours comme une préversion. Hard Deletion Protection doit donc être évalué avec la même prudence tant que sa page officielle ne confirme pas un autre statut.
Le service parent exige Microsoft Entra ID P1 ou P2 dans un tenant workforce. La documentation de dépannage de Microsoft Entra Backup and Recovery exclut Microsoft Entra External ID et Azure AD B2C. L’affirmation selon laquelle Hard Deletion Protection n’entraînerait aucun coût supplémentaire spécifique n’est pas suffisamment établie par la documentation disponible : vérifiez les conditions de licence de votre tenant avant un déploiement en production.
Prérequis du lab
- Utiliser un tenant workforce de test disposant de Microsoft Entra ID P1 ou P2
- Affecter le rôle Microsoft Entra Backup Administrator à l’opérateur du lab
- Créer un objet cloud uniquement, sans membre, affectation de rôle ni dépendance applicative
- Relever son nom, son type et son identifiant dans une documentation externe
- Prévoir de terminer la suppression et la restauration pendant la même session
- Conserver les horodatages nécessaires à la vérification dans le journal d’audit
Le rôle Microsoft Entra Backup Administrator permet de lancer les opérations de récupération. Global Administrator inclut ces permissions, mais son utilisation n’est pas justifiée pour ce lab. Microsoft Entra Backup Reader suffit pour consulter les sauvegardes et les rapports de différences, pas pour exécuter une récupération.
Activer la protection sur une ressource ciblée
La configuration s’effectue dans la page Hard deletion protection de Microsoft Entra Backup and Recovery. La documentation de configuration Microsoft doit être vérifiée avant chaque nouveau test, en particulier tant que le service reste en préversion.
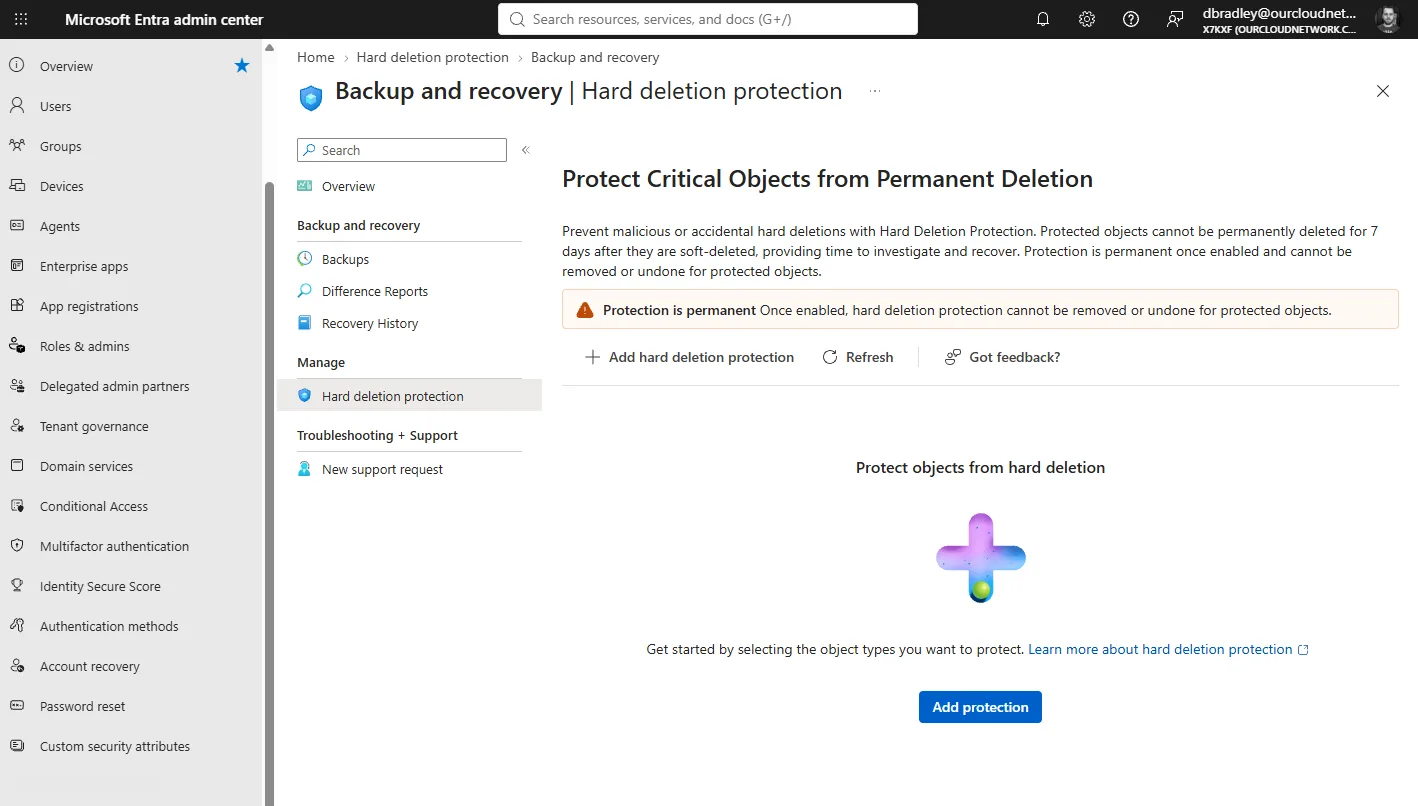
L’activation ne peut pas être annulée
Ouvrir la page de protection
Connectez-vous avec un compte disposant du rôle Microsoft Entra Backup Administrator, puis ouvrez la page Hard deletion protection.
Lancer l’ajout
Sélectionnez Add protection. Vérifiez que le tenant affiché est bien le tenant de test avant de poursuivre.
Choisir un seul type d’objet
Sélectionnez le type de ressource, puis l’objet préparé pour le lab. Une opération accepte jusqu’à 20 objets d’un même type.
Contrôler la sélection et enregistrer
Relisez le nom et l’identifiant de l’objet. Enregistrez uniquement si la ressource ne porte aucune dépendance de production.
Vérifier l’état de protection
Confirmez que l’objet apparaît dans la liste protégée avant de tenter la moindre suppression. En l’absence de cette confirmation, arrêtez le test.
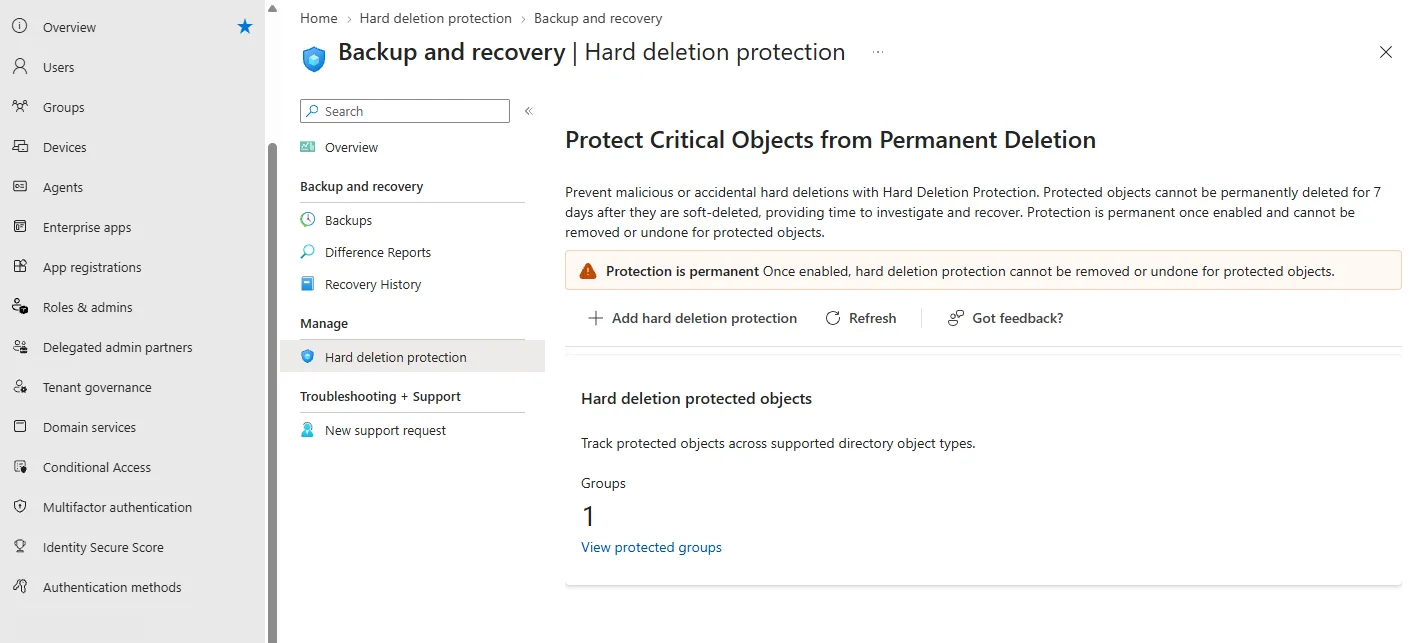
La limite de 20 objets par opération ne doit pas être interprétée comme une invitation à protéger tout l’annuaire par lots. Le contrôle vise une sélection restreinte de ressources dont la suppression définitive aurait un impact durable.
Simuler une suppression sans perdre l’objet de test
Une organisation peut, par exemple, vouloir protéger un groupe de sécurité cloud utilisé dans un processus d’administration. Elle crée d’abord un groupe équivalent sans membres, sans rôle et sans affectation, puis reproduit le cycle complet dans son tenant de test.
Établir l’état de référence
Consignez le nom, l’identifiant, le type de l’objet et l’heure de début du test. Cette référence externe permettra de distinguer une restauration d’une éventuelle recréation.
Effectuer une suppression réversible
Supprimez l’objet avec l’action d’administration habituelle. Vérifiez qu’il n’apparaît plus parmi les objets actifs et recherchez l’événement Delete correspondant dans le journal d’audit.
Tenter la suppression définitive
Depuis la corbeille correspondant au type d’objet, demandez sa suppression définitive pendant la période de sept jours. Microsoft Entra ID doit refuser l’opération. Conservez le résultat affiché et son horodatage sans supposer un message d’erreur précis.
Restaurer l’objet
Lancez la restauration avant la fin de la session. Contrôlez ensuite son retour parmi les objets actifs et comparez-le à l’état de référence.
Valider la persistance de la protection
Si le plan de test l’exige, supprimez de nouveau l’objet de façon réversible. La protection doit rester active et une nouvelle fenêtre de sept jours doit commencer.
Ce test confirme uniquement le blocage de la suppression définitive. Il ne mesure pas les conséquences de la suppression initiale sur les connexions, les autorisations ou les dépendances applicatives. Ces effets doivent être étudiés séparément avant de protéger une ressource réelle.
Associer le délai à Protected Actions et PIM
Protected Actions répond à un autre besoin. Cette fonction permet d’associer la permission microsoft.directory/deletedItems/delete à un contexte d’authentification de l’accès conditionnel. L’organisation peut alors exiger une authentification multifacteur résistante au phishing avant une suppression définitive.
Hard Deletion Protection bloque l’opération pendant sept jours, même si l’administrateur satisfait l’exigence d’authentification. Protected Actions contrôle donc les conditions d’exécution, tandis que Hard Deletion Protection impose un délai incompressible. Notre guide sur les Microsoft Entra Authentication Contexts détaille le mécanisme utilisé par l’accès conditionnel.
La documentation Microsoft sur Protected Actions recommande de respecter l’ordre de configuration prévu. Un ordre incorrect peut provoquer des demandes répétées de réauthentification. Les prérequis officiels mentionnent Microsoft Entra ID P1 ou P2.
Points forts
- Délai de réaction garanti sur les objets protégés
- Contrôle d’authentification complémentaire avec Protected Actions
- Élévation juste-à-temps possible avec PIM
Limites
- Aucun blocage de la suppression réversible initiale
- Protection impossible à retirer une fois activée
- Périmètre limité et service parent encore présenté en préversion
Microsoft recommande également une équipe identifiée pour les restaurations, le moindre privilège et Privileged Identity Management (PIM) pour une élévation juste-à-temps avant une suppression définitive. Les événements Delete et Hard delete étant distincts dans le journal d’audit, ils peuvent alimenter des règles de détection séparées.
Les limites à intégrer au plan de récupération
La fenêtre de sept jours ne constitue pas une sauvegarde supplémentaire. D’après l’analyse d’Office 365 IT Pros publiée en mars 2026, la préversion effectue une sauvegarde quotidienne et conserve cinq sauvegardes, soit cinq jours d’historique non configurable.
Trois délais doivent donc être distingués :
- 30 jours de restauration pour les objets supprimés de façon réversible pris en charge ;
- 7 jours de blocage de la suppression définitive pour les objets protégés ;
- 5 sauvegardes quotidiennes conservées par la préversion de Backup and Recovery selon l’analyse disponible.
Une suppression définitive reste irrécupérable
La fonction ne doit donc pas devenir l’unique contrôle de récupérabilité. La documentation externe de l’état de référence, la surveillance des journaux, la séparation des rôles et une procédure de restauration testée restent nécessaires. Le guide complet de Microsoft Entra Backup and Recovery peut servir de base à cette procédure.
Questions fréquentes
Une licence supplémentaire est-elle nécessaire pour Hard Deletion Protection ?
Le service Microsoft Entra Backup and Recovery exige Microsoft Entra ID P1 ou P2 dans un tenant workforce. La documentation disponible ne permet pas de confirmer qu’aucun droit supplémentaire propre à Hard Deletion Protection ne sera demandé. Vérifiez les conditions officielles du tenant avant la production.
Peut-on désactiver la protection après le test ?
Non. La protection appliquée à un objet est permanente et ne peut pas être annulée. C’est pourquoi le lab doit utiliser une ressource jetable sans dépendance.
Que se passe-t-il après les sept jours ?
La suppression définitive redevient possible, mais elle n’est pas exécutée automatiquement. Tant que l’objet reste supprimé de façon réversible et dans sa période normale de conservation, il peut encore être restauré.
Hard Deletion Protection remplace-t-il Protected Actions ?
Non. Hard Deletion Protection impose un délai, tandis que Protected Actions exige un contexte d’authentification avant l’opération sensible. Les deux contrôles répondent à des scénarios différents et peuvent être combinés.
Préparer un pilote avant toute protection en production
Le premier objectif consiste à prouver le cycle complet : activation, suppression réversible, refus de la suppression définitive, restauration et contrôle des journaux. Une protection permanente ne doit être appliquée à une ressource critique qu’après cette validation.
Actions recommandées après le lab
- Archiver les preuves du blocage et de la restauration
- Vérifier le statut de disponibilité et les licences dans la documentation officielle
- Identifier les utilisateurs, groupes, applications et principaux de service réellement critiques
- Définir les opérateurs autorisés à restaurer avec Microsoft Entra Backup Administrator
- Protéger
microsoft.directory/deletedItems/deleteavec Protected Actions si le périmètre est compatible - Utiliser PIM pour limiter dans le temps les privilèges de suppression définitive
- Créer une détection distincte pour les événements Delete et Hard delete
- Tester régulièrement la procédure sans réutiliser une ressource de production
Si l’organisation ne dispose pas encore d’une procédure documentée de restauration, elle doit traiter ce chantier avant d’activer Hard Deletion Protection sur ses identités les plus sensibles.
Pour aller plus loin
- Soft deletion in Microsoft Entra Backup and Recovery — pour distinguer suppression réversible, suppression définitive et recréation.
- Recoverability best practices in Microsoft Entra ID — pour structurer les rôles, PIM, les journaux et l’état de référence.
- What are protected actions in Microsoft Entra ID? — pour sécuriser la permission de suppression définitive.
- Entra ID Backup and Recovery Has a Low-Key Preview — pour analyser les limites de conservation de la préversion.
- Microsoft Entra Backup and Recovery : Preview détaillée — pour replacer Hard Deletion Protection dans le fonctionnement global du service.