Microsoft Purview Data Loss Prevention, ou DLP, permet d'encadrer les données que Microsoft 365 Copilot et Cowork peuvent traiter, rechercher sur le web ou utiliser comme sources. Au 5 novembre 2026, certaines protections des prompts restent toutefois en préversion et leur disponibilité dépend du déploiement progressif sur chaque tenant.
Ce tutoriel construit une politique pilote, configure trois règles distinctes, puis vérifie leur publication sans exposer immédiatement tous les utilisateurs.
Ce que DLP contrôle réellement dans Cowork
Cowork peut mobiliser les données accessibles à l'utilisateur pour exécuter des tâches dans Microsoft 365. Cette capacité d'action, détaillée dans notre présentation de Copilot Cowork, élargit le risque : une donnée sensible peut apparaître dans un prompt, être envoyée vers une recherche externe ou servir de source à une réponse.
La documentation DLP pour Microsoft 365 Copilot et Cowork distingue quatre contrôles utiles :
- Processing prompts bloque le traitement d'un prompt contenant un type d'information sensible, ou SIT pour Sensitive Information Type.
- Performing Web Searches empêche la recherche web lorsque le texte du prompt correspond aux SIT sélectionnés. Le prompt n'est pas bloqué : Copilot peut encore répondre avec les sources internes autorisées.
- Accessing knowledge sources exclut du grounding les fichiers et e-mails portant certaines étiquettes de confidentialité. Leur nom peut néanmoins rester visible comme référence.
- La condition Email is received from > External users, associée à Prevent Copilot from processing content, exclut les messages externes du grounding, des résumés et des citations. Seules les métadonnées de l'expéditeur sont évaluées, pas le corps du message.
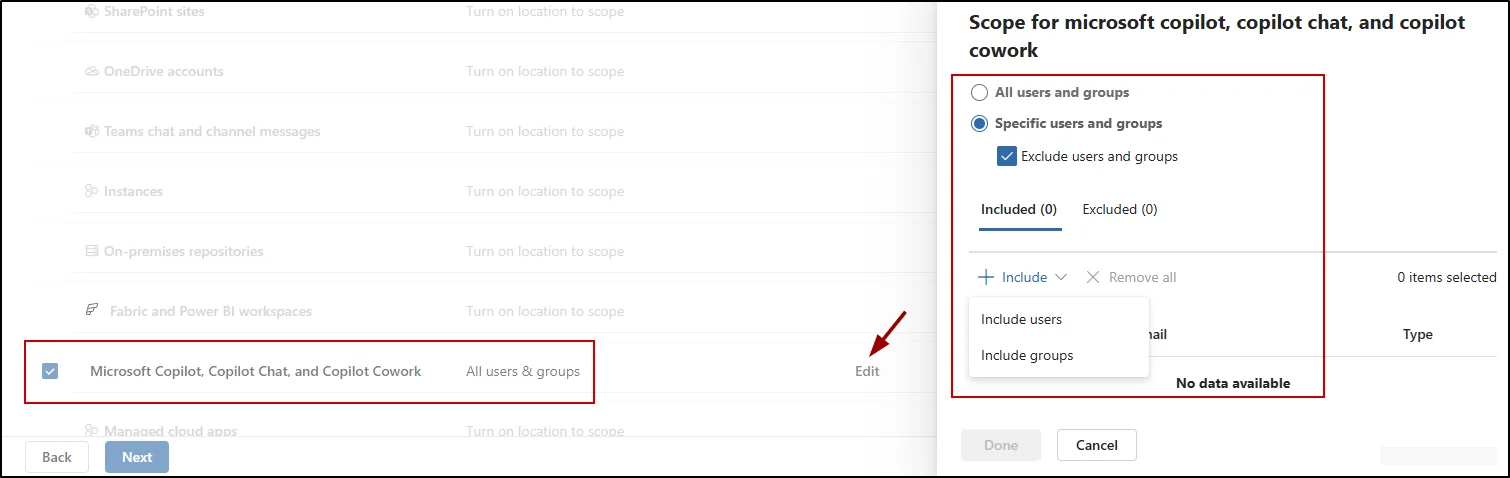
Le nom officiel de l'emplacement est Microsoft 365 Copilot and Copilot Chat. Certains tenants affichent encore Microsoft Copilot, Copilot Chat, and Copilot Cowork : vérifiez le libellé réellement proposé dans votre portail avant de documenter la configuration.
Les pièces jointes téléversées ne sont pas inspectées
Les règles sur les prompts analysent uniquement le texte saisi directement. Elles ne recherchent pas de SIT dans le contenu d'un fichier téléversé avec le prompt. Seuls les SIT natifs et personnalisés sont pris en charge ; les classifieurs entraînables ne le sont pas.
Prérequis du tenant pilote
Pour appliquer le principe du moindre privilège, utilisez de préférence le groupe de rôles Purview Data Security AI Admins plutôt qu'un rôle Microsoft Entra Global Administrator. Les autres rôles acceptés comprennent notamment Purview Compliance Administrator, Purview Compliance Data Administrator, Purview Information Protection Admin et Purview Security Administrator.
Pour la protection de la recherche web, Microsoft Security précise qu'il faut des licences Microsoft 365 Copilot et Purview DLP, cette dernière étant incluse dans E5, E5 Compliance ou un plan équivalent. Le droit d'ouvrir le portail Purview ne prouve donc pas, à lui seul, l'éligibilité de tous les utilisateurs ciblés.
Avant de continuer, préparez un groupe pilote, les SIT à tester et au moins un document portant l'étiquette de confidentialité choisie. La checklist de préparation d'un tenant Microsoft 365 pour Copilot aide à contrôler les dépendances plus larges.
Créer une politique limitée au groupe pilote
Commencez par rechercher Default DLP policy - Protect sensitive M365 Copilot interactions. Microsoft fournit cette stratégie en mode simulation : elle journalise les correspondances, mais ne bloque rien tant qu'elle n'est pas activée. Supprimez-en les SIT sans rapport avec vos risques et ajoutez l'équipe de sécurité aux rapports d'incident afin de limiter les faux positifs.
Pour ce tutoriel, créez une politique personnalisée séparée afin d'isoler les essais.
Ouvrir la création de politique
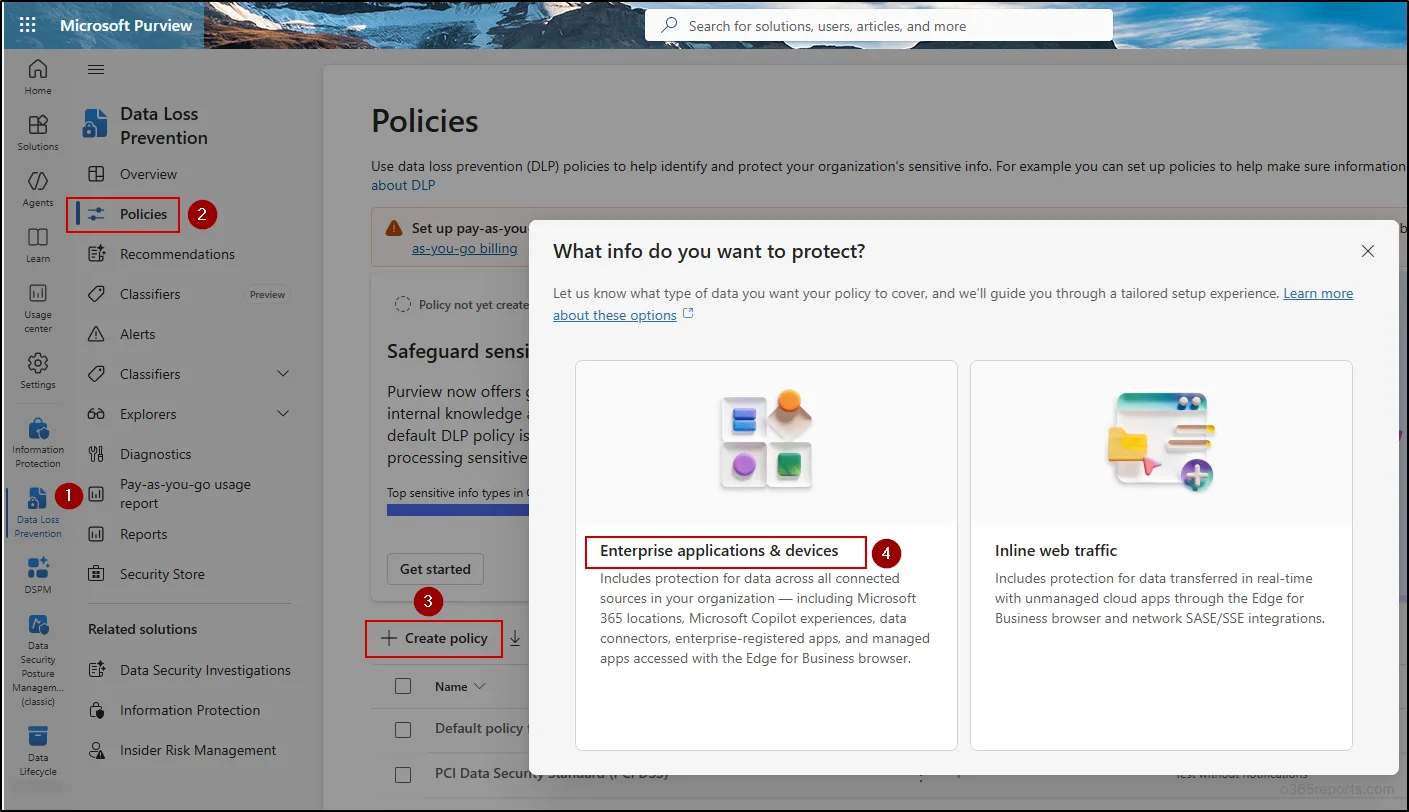
Connectez-vous au portail Microsoft Purview, puis ouvrez Data Loss Prevention > Policies > Create policy > Enterprise applications & devices.
Choisir le seul modèle compatible
Dans Categories, sélectionnez Custom > Custom policy. Nommez la politique, par exemple DLP - Cowork - Pilote. Les unités administratives peuvent restreindre la délégation de gestion, mais elles sont facultatives pour ce laboratoire.
Sélectionner l'emplacement Copilot
Dans Choose where to apply the policy, sélectionnez l'emplacement Copilot affiché dans votre tenant. Ce choix désactive les autres emplacements dans cette politique : une même politique ne peut pas combiner ici Copilot, Exchange, SharePoint ou les appareils.
Limiter la portée aux testeurs
Sélectionnez Edit, incluez uniquement le groupe pilote, puis validez avec Done. Cette restriction réduit le risque qu'un faux positif touche toute l'organisation pendant la qualification.
Passer aux règles avancées
Conservez Create or customize advanced DLP rules, puis sélectionnez Create rule. La politique accueillera trois règles, chacune correspondant à une action distincte.
Configurer trois règles DLP indépendantes
Les conditions fondées sur des SIT et celles fondées sur des étiquettes de confidentialité ne se combinent pas dans une même règle. De même, Processing prompts et Performing Web Searches doivent être configurées séparément.
Bloquer un prompt contenant une donnée de paiement
Illustrons la configuration avec une entreprise fictive qui autorise Cowork à préparer des synthèses de dossiers clients, mais interdit la saisie de numéros de carte dans les prompts.
Créez la règle DLP Cowork - Bloquer CB dans prompts, puis choisissez Add condition > Content contains > Sensitive information types. Ajoutez Credit Card Number, puis configurez Restrict Copilot from processing content > Processing prompts.
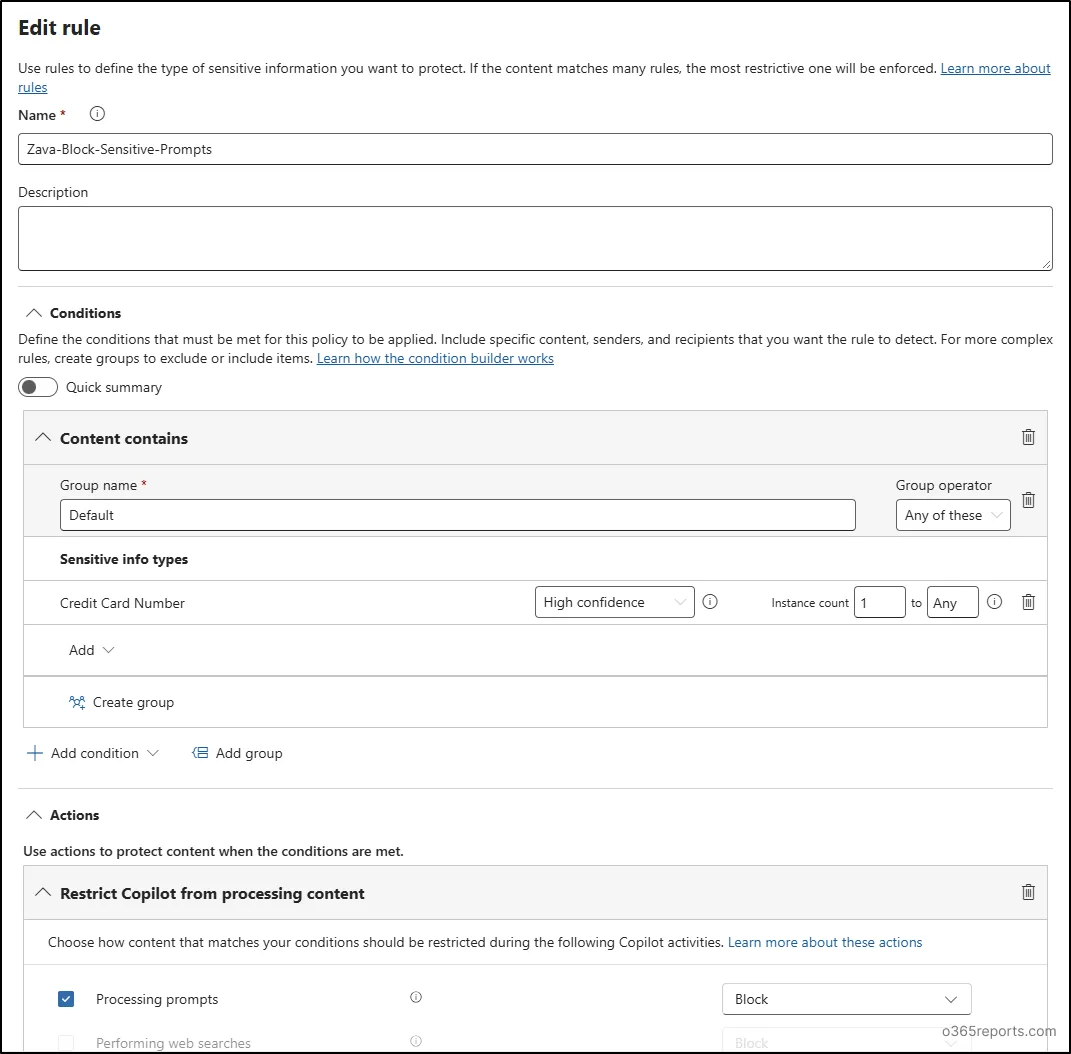
Une correspondance doit empêcher Cowork de traiter le prompt et de produire la réponse attendue. Si la même donnée correspond aussi à une règle de recherche web, le blocage du traitement du prompt constitue le contrôle le plus restrictif.
Désactiver la recherche web pour une adresse
Créez DLP Cowork - Pas de web avec adresses. Ajoutez la condition Content contains > Sensitive information types, sélectionnez All physical Addresses, puis choisissez Restrict Copilot from processing content > Performing Web Searches.
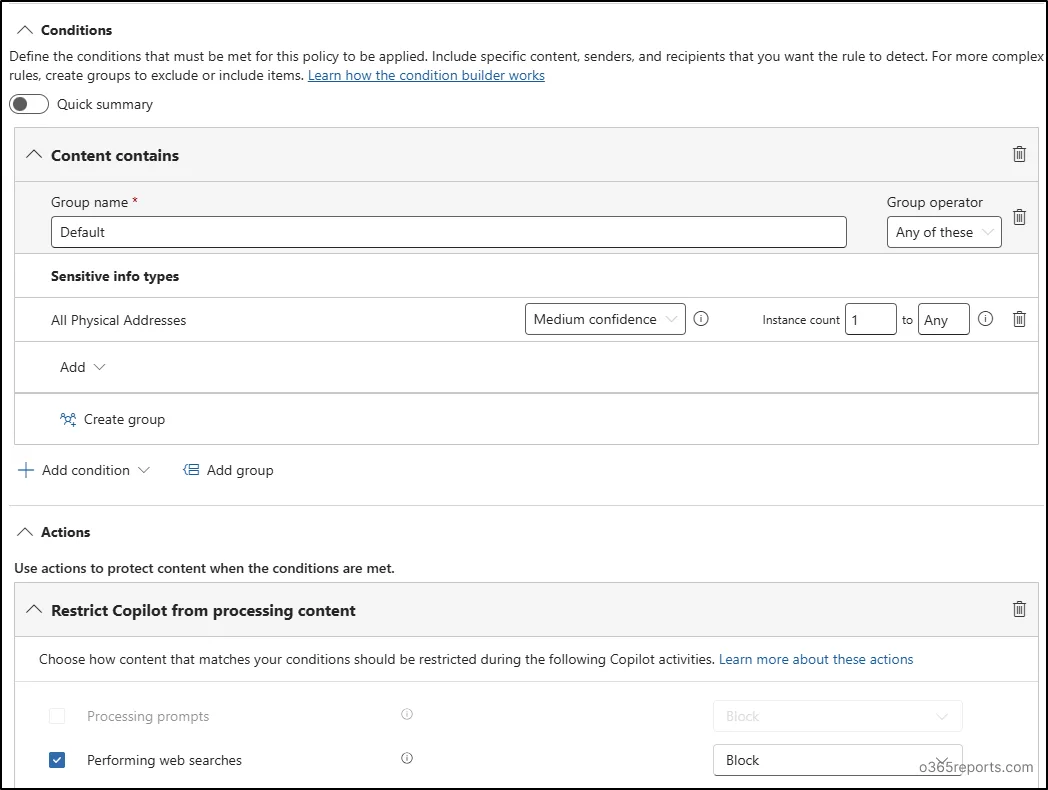
Cette règle agit comme un filet de sécurité, indépendamment de la configuration générale de la recherche web. Elle n'annule pas le prompt : Cowork peut répondre avec les données Microsoft 365 auxquelles l'utilisateur possède déjà un accès. Microsoft recommande donc de l'associer aux contrôles administratifs de la recherche web plutôt que de la considérer comme leur remplacement.
Exclure les sources portant une étiquette sensible
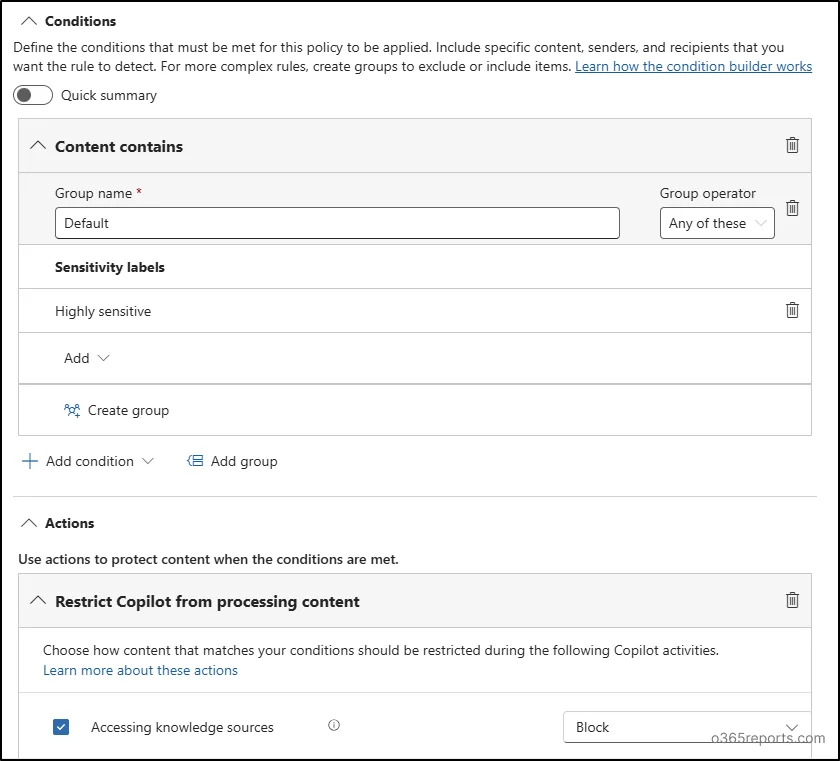
Créez DLP Cowork - Exclure labels sensibles, puis choisissez Content contains > Sensitivity labels. Sélectionnez les étiquettes dont le contenu ne doit pas alimenter les réponses.
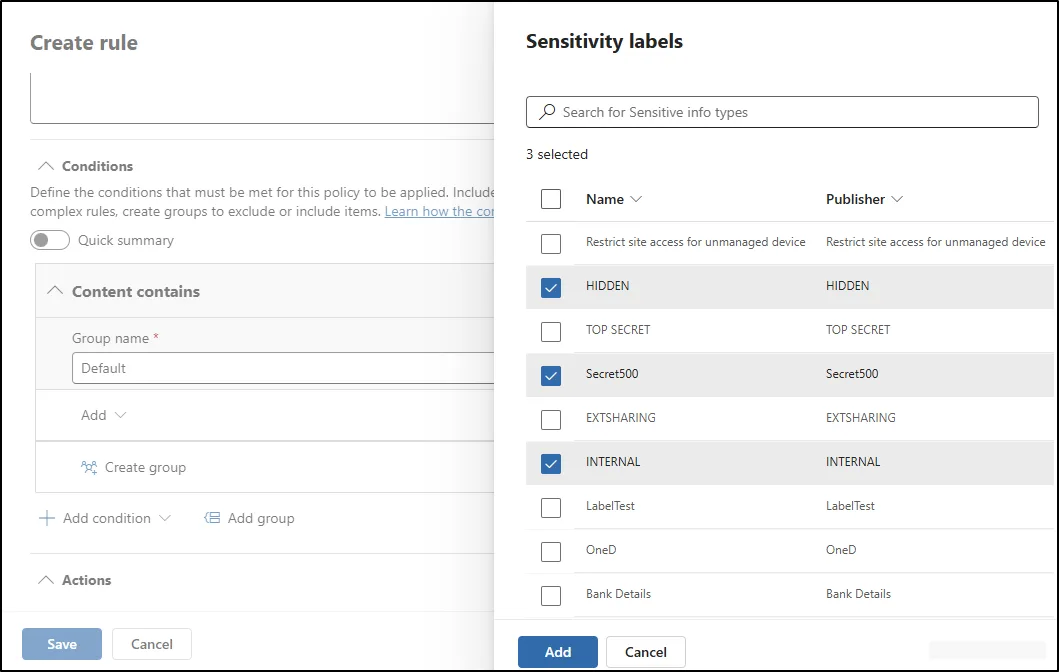
Configurez ensuite Restrict Copilot from processing content > Accessing knowledge sources. Cette action apparaît uniquement lorsque la condition repose sur des étiquettes de confidentialité, pas sur des SIT.
Enregistrez les trois règles et contrôlez qu'elles figurent dans la même politique.
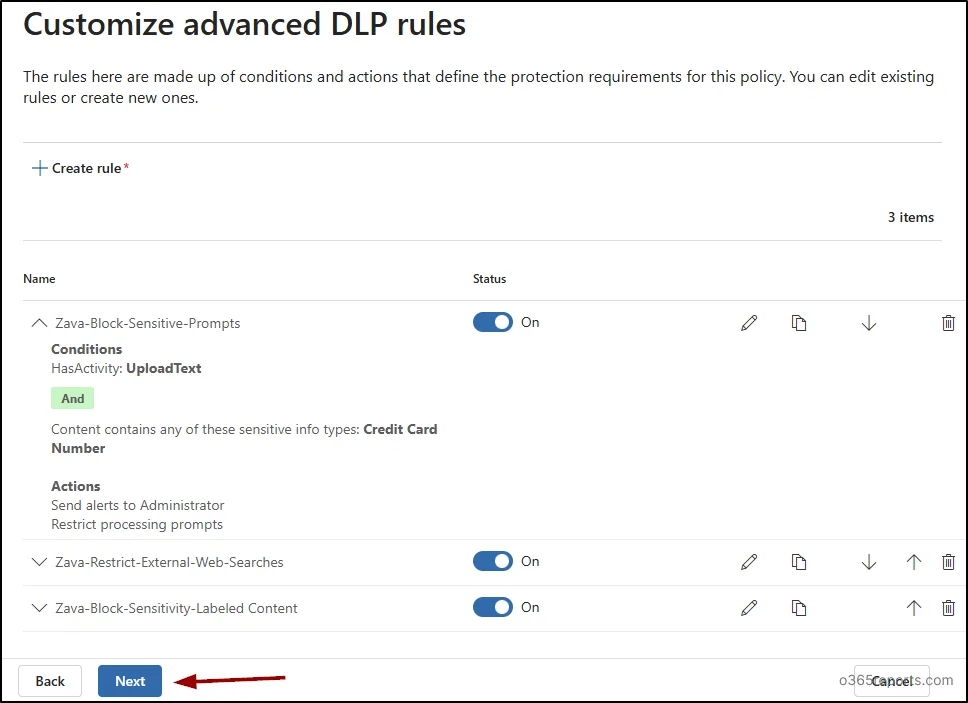
Terminez avec le mode simulation, vérifiez le récapitulatif, puis sélectionnez Submit. La documentation fournie ne publie pas de délai de propagation garanti : attendez que la politique soit visible dans le portail et dans l'inventaire PowerShell avant d'interpréter un test négatif.
Mise en œuvre
La création reste effectuée dans le portail, car les libellés et la disponibilité de la préversion peuvent varier selon le tenant. PowerShell apporte néanmoins une vérification reproductible de la politique et du nombre de règles publiées.
Dans Data Loss Prevention > Policies, ouvrez DLP - Cowork - Pilote. Vérifiez la portée utilisateur, l'emplacement Copilot, le mode simulation et la présence des trois règles avant tout test fonctionnel.
Tester les règles avant leur activation
Utilisez des données synthétiques reconnues par les SIT, jamais des informations réelles. Chaque test doit être exécuté par un membre du groupe pilote, puis recherché dans Activity Explorer et dans les rapports d'incident configurés.
| Test | Résultat attendu | Contrôle |
|---|---|---|
| SIT Credit Card Number dans le texte | Prompt non traité | Événement DLP et absence de réponse |
| Adresse physique dans le texte | Pas de recherche web, réponse interne possible | Sources utilisées dans la réponse |
| Document portant une étiquette ciblée | Contenu exclu du grounding | Réponse sans information issue du document |
| Fichier téléversé contenant un SIT | Pas de blocage par la règle de prompt seule | Validation de la limite documentée |
Contrôles après publication
- La politique apparaît dans le portail et dans l'export PowerShell
- Les trois règles sont activées dans la politique en simulation
- Le testeur appartient bien au groupe inclus et n'est pas exclu ailleurs
- Les événements sont visibles dans Activity Explorer
- Les rapports d'incident atteignent l'équipe de sécurité
- Les SIT générant des faux positifs sont retirés avant l'activation
Dépannage des blocages inattendus
| Symptôme | Cause probable | Résolution |
|---|---|---|
| Le prompt sensible produit une réponse | Action Performing Web Searches au lieu de Processing prompts | Modifier la règle et sélectionner Processing prompts |
| La règle de prompt ne se déclenche jamais | Préversion non déployée sur le tenant | Vérifier la disponibilité dans le portail puis ouvrir un dossier de support |
| Accessing knowledge sources est absent | Condition basée sur un SIT | Créer une règle distincte fondée sur Sensitivity labels |
| La recherche web est bloquée mais le prompt continue | Comportement normal de la règle web | Contrôler les sources internes utilisées dans la réponse |
| Le fichier téléversé n'est pas détecté | Le contenu des fichiers joints n'est pas inspecté | Protéger le fichier avec une étiquette et tester Accessing knowledge sources |
| Le comportement varie selon les utilisateurs | Portée, licence ou exclusion différente | Comparer les appartenances au groupe et les affectations de licences |
Le retour d'expérience publié sur Microsoft Q&A recommande également de vérifier qu'aucun autre emplacement n'est activé dans la politique concernée.
Questions fréquentes
Une politique Copilot existante protège-t-elle aussi Cowork ?
Oui. Une politique ciblant déjà l'emplacement Microsoft 365 Copilot et Copilot Chat s'applique aussi à Cowork lorsque cette expérience est disponible dans le tenant. Il n'est pas nécessaire de dupliquer automatiquement la politique.
Le DLP inspecte-t-il le contenu d'un fichier ajouté au prompt ?
Non. Les restrictions fondées sur les SIT inspectent le texte saisi directement dans le prompt. Pour les fichiers et e-mails, utilisez les étiquettes de confidentialité et l'action Accessing knowledge sources.
Performing Web Searches bloque-t-il toute la requête ?
Non. Cette action retire la recherche externe, mais Cowork peut encore répondre à partir des sources internes autorisées. Utilisez Processing prompts si le prompt lui-même ne doit pas être traité.
Pourquoi la règle fonctionne-t-elle sur un tenant mais pas sur un autre ?
Au 5 novembre 2026, le blocage des SIT dans les prompts reste une préversion déployée progressivement. Si la portée, l'action et les licences sont correctes, vérifiez que le déploiement a atteint le tenant avant d'ouvrir un dossier de support.
Passer du pilote à la production
Une activation globale peut interrompre les usages Copilot
Ne remplacez pas le groupe pilote par tous les utilisateurs avant d'avoir analysé les événements de simulation. Des SIT trop génériques peuvent bloquer des prompts légitimes ou supprimer des sources nécessaires aux métiers.
Commencez par corriger les faux positifs, élargissez ensuite la portée par vagues, puis activez les règles une par une. Si votre organisation utilise intensivement la recherche externe, conservez la règle web comme défense en profondeur et réservez Processing prompts aux données dont le traitement doit être interdit sans exception.
Pour aller plus loin
- DLP pour Microsoft 365 Copilot et Cowork — conditions, actions, disponibilité et limites officielles.
- Stratégie DLP Copilot par défaut — fonctionnement du mode simulation livré par Microsoft.
- DLP et recherche web externe — articulation avec les autres contrôles de recherche web.
- Dépannage du blocage des prompts — vérifications recommandées lorsqu'une règle ne se déclenche pas.
- Gouvernance et sécurité de Microsoft 365 Copilot — cadre complémentaire pour limiter l'exposition des données.