Si vos utilisateurs ouvrent Copilot depuis m365.cloud.microsoft, leur adresse change : Microsoft regroupe tout sous copilot.cloud.microsoft. Un proxy ou un pare-feu qui filtre encore le domaine cloud.microsoft peut alors couper Copilot dans le navigateur, dans Edge et dans l’application de bureau. Vous saurez quoi autoriser, comment le tester depuis un poste et comment départager un problème réseau d’un problème de licence.
Ce que Microsoft change, et ce qui reste identique
Microsoft a renommé Microsoft 365 Copilot en Microsoft Copilot, et Microsoft 365 Copilot Chat en Microsoft Copilot Chat. L’adresse principale de l’application est copilot.cloud.microsoft, comme le précise la page Microsoft Learn sur les exigences de Microsoft Copilot. m365.cloud.microsoft avait été introduite en janvier 2025, avec redirection automatique de office.com et microsoft365.com ; selon la page de support Microsoft sur la transition de l’application, les anciennes adresses redirigent maintenant vers la nouvelle.
Deux avis du centre de messages cadrent le changement :
- MC1454108 (publié le 13 août 2026, mis à jour le 2 septembre) : l’application devient unifiée pour les comptes personnels et professionnels, avec un nom simplifié, une nouvelle icône et la nouvelle adresse web. Microsoft indique que la sécurité, la conformité et les contrôles d’entreprise ne changent pas, et que l’identifiant d’application (Application ID) reste le même : vos politiques existantes continuent de s’appliquer.
- MC1462915 (publié le 27 août, mis à jour le 21 septembre) : le volet réseau. Les services en arrière-plan et Copilot dans Edge exigent une connexion à
*.cloud.microsoft.
Côté utilisateur, une couleur de fond différente et l’étiquette « Work » dans le volet de navigation apparaissent avec un compte professionnel ou scolaire. Pour le support, c’est un indice pratique : une capture d’écran sans cette étiquette suggère une connexion avec un compte personnel.
Deux avis, deux calendriers : ce que l’on peut affirmer au 9 octobre 2026
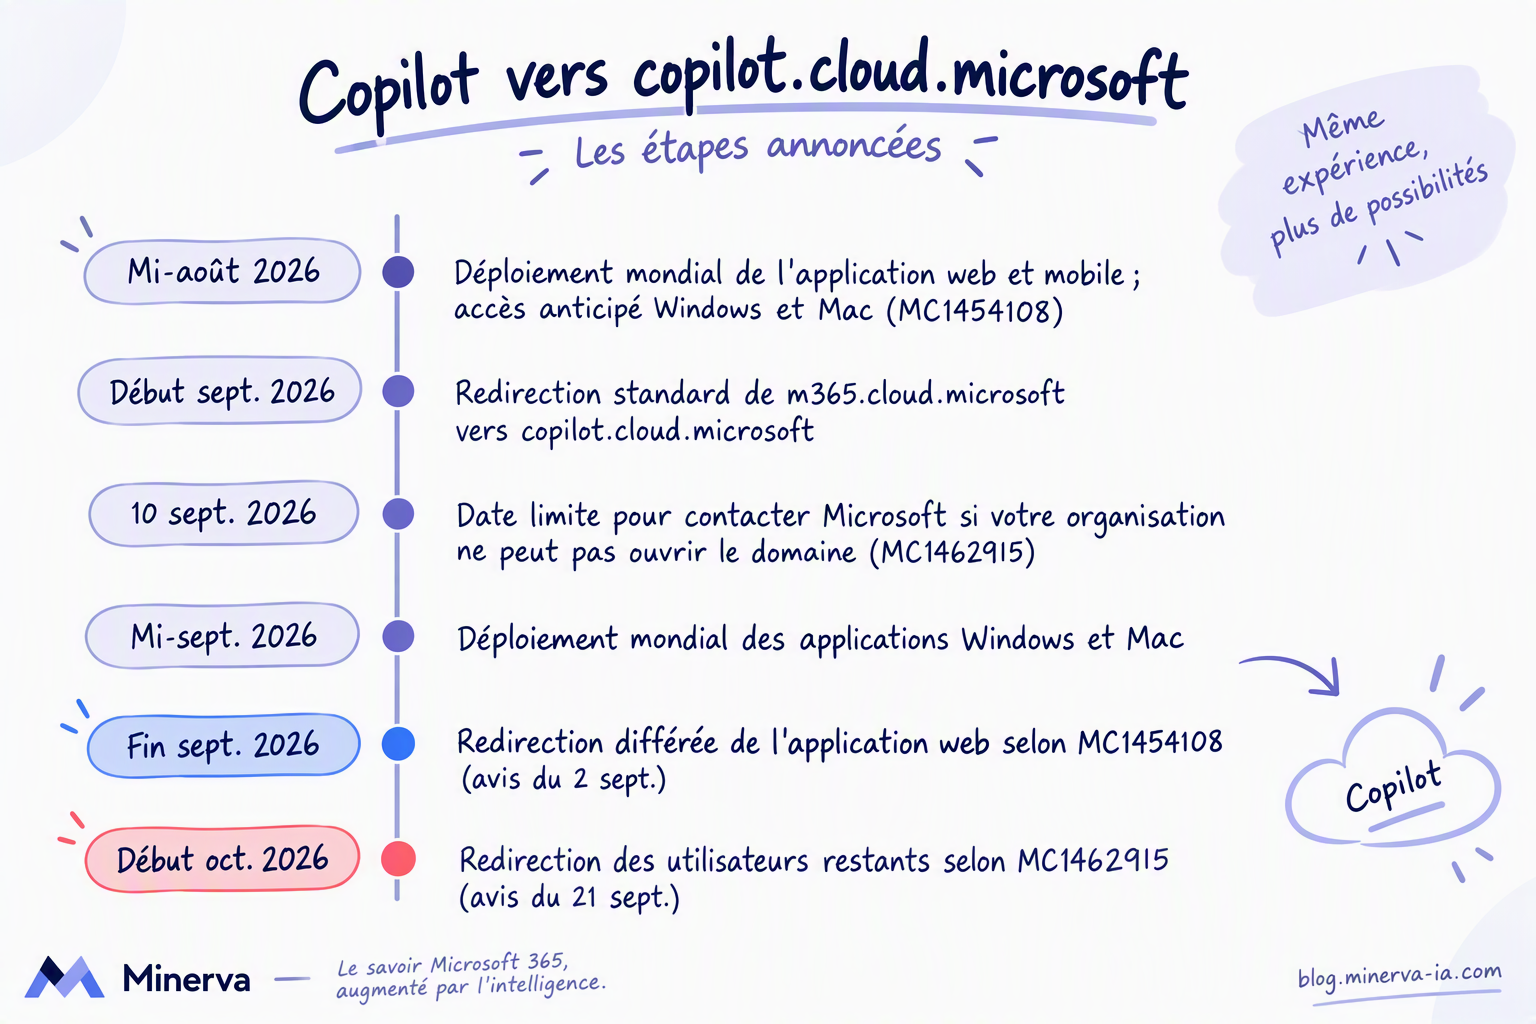
Les deux avis ne donnent pas le même calendrier. MC1454108 (mise à jour du 2 septembre) évoque une redirection standard dès le début de septembre, puis un déploiement différé à la fin de septembre pour l’application web. MC1462915 (mise à jour du 21 septembre) indique que les utilisateurs non redirigés en septembre le seront au début d’octobre, et vise explicitement les organisations qui bloquaient peut-être l’adresse.
L’avis le plus récent prévaut, mais il ne fixe aucune date précise. Les notes de version d’Edge 156 beta (6 octobre) et d’Edge 155 stable (8 octobre) reprennent l’annonce « Mettre à jour les listes d’autorisation vers *.cloud.microsoft avant la redirection de l’URL de Copilot » et renvoient à MC1462915. Au 9 octobre 2026, traitez donc la redirection comme imminente ou déjà en cours pour votre tenant.
Janvier 2025
m365.cloud.microsoft introduite
Redirection automatique de office.com et microsoft365.com vers la nouvelle adresse.
13 et 27 août 2026
Publication de MC1454108 puis MC1462915
Le premier avis annonce l’application unifiée, le second demande d’ouvrir *.cloud.microsoft.
Début septembre 2026
Redirection standard
Calendrier initial de MC1454108, suivi d’un déploiement différé à la fin de septembre pour l’application web.
10 septembre 2026
Date limite de contact avec Microsoft
Date fixée par Microsoft aux organisations qui ne pouvaient pas ouvrir le domaine. Votre représentant Microsoft reste le bon interlocuteur.
Début octobre 2026
Redirection des utilisateurs restants
Calendrier de MC1462915 (mise à jour du 21 septembre), sans jour précis.
6 et 8 octobre 2026
Rappel dans les notes de version d’Edge
Edge 156 beta et Edge 155 stable demandent de mettre à jour les listes d’autorisation avant la redirection.
Pourquoi autoriser tout *.cloud.microsoft, et pas quelques adresses
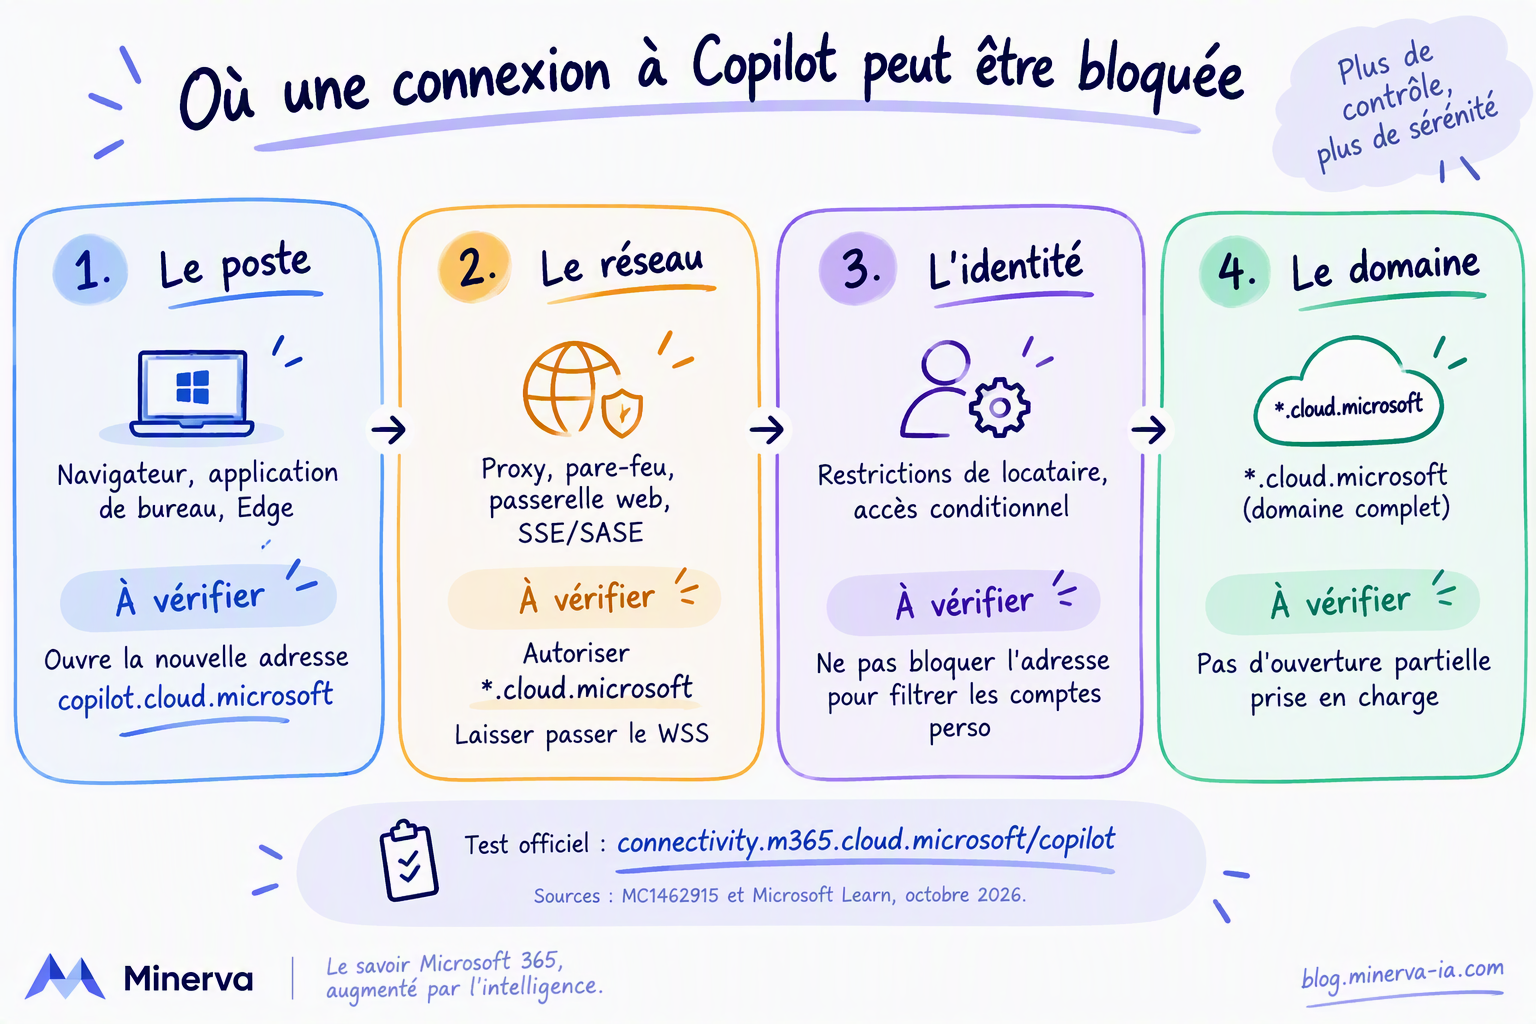
La documentation Microsoft Learn demande d’ajouter *.cloud.microsoft aux listes d’autorisation, sur les appareils comme dans l’infrastructure réseau. Microsoft ne prend pas en charge l’autorisation partielle de ce domaine et déconseille de bloquer des domaines ou URL individuels, comme le rappelle la page Manage Microsoft Copilot Chat.
La logique tient au design du domaine : cloud.microsoft regroupe les applications Microsoft 365 sous une seule adresse, au sein du domaine de premier niveau .microsoft dont Microsoft est l’unique titulaire. La page Unified cloud.microsoft domain for Microsoft 365 apps précise qu’il n’héberge ni sites tiers ni stockage de type IaaS ou PaaS. Un joker sur ce domaine n’ouvre donc pas la porte à du contenu tiers, ce qui rend la règle moins risquée qu’un joker sur un domaine public.
Ces adresses figurent dans les consignes réseau de Microsoft 365 depuis 2023. Si vos règles sont alimentées par l’API de service web des points de terminaison, vous êtes déjà couvert ; si vous les maintenez à la main, c’est le moment de vérifier.
Pas d’ouverture adresse par adresse
Autoriser uniquement copilot.cloud.microsoft n’est pas une configuration prise en charge. Les services en arrière-plan et Copilot dans Edge s’appuient sur d’autres adresses du même domaine.
WSS et inspection TLS : le piège discret
Les connexions WebSocket sécurisées (WSS) complètes doivent être ouvertes vers *.office.com, *.cloud.microsoft et copilot.cloud.microsoft. Une inspection TLS qui s’interpose ou un proxy aux délais trop courts peut casser les intégrations de Copilot : la page se charge, mais l’assistant reste muet ou se déconnecte. Microsoft propose un test de connectivité dédié à l’application Copilot, en plus de l’outil Microsoft 365 Connectivity Test, plus large.
Comptes personnels : restrictions de locataire plutôt que blocage
L’application accepte les comptes professionnels et personnels. Si vous bloquiez copilot.cloud.microsoft pour empêcher les connexions avec des comptes Microsoft personnels, Microsoft recommande de ne pas bloquer l’adresse et d’utiliser les restrictions de locataire (tenant restrictions, en version 2). Elles ciblent précisément ce risque sans couper l’accès à l’application de travail.
Qui est concerné et avec quelle licence
Tout le monde passe par la nouvelle adresse, mais l’accès fonctionnel dépend de la licence. Le tableau suivant reprend les règles de la documentation Microsoft Learn.
| Offre | Licence requise | À retenir |
|---|---|---|
| Microsoft Copilot (version payante) | Licence Copilot plus licence de base qualifiante | Non disponible avec la licence par appareil de Microsoft 365 Apps for enterprise |
| Microsoft Copilot Chat | Inclus sans frais pour les utilisateurs éligibles disposant d’un compte Microsoft Entra ID | Même domaine à autoriser : pas d’autorisation partielle de *.cloud.microsoft |
Postes gérés : prérequis de l’application unifiée
Pour les postes gérés, Microsoft documente le déploiement de l’application Copilot unifiée avec ces exigences :
- EdgeUpdate 1.3.253.25 ou supérieur ;
- la politique « Copilot Unification Allowed » ;
- un déploiement général aux clients commerciaux commencé en septembre 2026 ;
- aucune prise en charge dans les clouds spéciaux.
Point facile à manquer : si vous filtriez l’ancienne application Copilot dans les instantanés de Recall, cette politique ne se reporte pas automatiquement sur la nouvelle application. Microsoft renvoie à ses instructions pour la recréer.
Mise en œuvre : un diagnostic en lecture seule depuis un poste
Le script ci-dessous vérifie, pour chaque adresse, la résolution DNS, la connexion TCP sur le port 443 et l’émetteur du certificat présenté. Un émetteur qui n’est pas Microsoft signale souvent une inspection TLS. Il ne remplace pas l’outil officiel et ne teste pas le WSS : c’est un coup d’œil rapide pour un technicien.
- Module requis : aucun, compatible Windows PowerShell 5.1 et PowerShell 7.
- Permissions : un compte utilisateur standard suffit, sans droits d’administration.
- Sortie : un objet par adresse (Hote, DNS, Port443, Emetteur, Verdict). Rien n’est modifié ni envoyé.
1<#2.SYNOPSIS3 Teste, depuis un poste, l'acces aux adresses de Copilot sur le domaine cloud.microsoft.4.DESCRIPTION5 Lecture seule : resolution DNS, connexion TCP sur le port 443 et lecture de l'emetteur6 du certificat presente. Un emetteur qui n'est pas Microsoft indique souvent une7 inspection TLS par un proxy. Ne remplace pas l'outil Microsoft 365 Connectivity Test8 et ne teste pas les connexions WSS.9#>10[CmdletBinding()]11param(12 [string[]]$HostName = @('copilot.cloud.microsoft', 'm365.cloud.microsoft'),13 [int]$TimeoutMs = 500014)15 16function Test-TlsEndpoint {17 param([string]$Name, [int]$TimeoutMs)18 19 $result = [ordered]@{ Hote = $Name; DNS = ''; Port443 = $false; Emetteur = ''; Verdict = '' }20 21 # Etape 1 : resolution DNS22 try {23 $addresses = [System.Net.Dns]::GetHostAddresses($Name)24 $result.DNS = ($addresses | Select-Object -First 2 | ForEach-Object { $_.IPAddressToString }) -join ', '25 }26 catch {27 $result.Verdict = 'DNS bloque ou introuvable'28 return [pscustomobject]$result29 }30 31 # Etape 2 : connexion TCP 443 avec delai maximal32 $client = New-Object System.Net.Sockets.TcpClient33 try {34 $pending = $client.BeginConnect($Name, 443, $null, $null)35 if (-not $pending.AsyncWaitHandle.WaitOne($TimeoutMs)) {36 $result.Verdict = 'Delai depasse sur le port 443'37 return [pscustomobject]$result38 }39 $client.EndConnect($pending)40 $result.Port443 = $true41 42 # Etape 3 : lecture de l'emetteur du certificat (le certificat n'est pas valide ici,43 # il est seulement lu ; ne reutilisez pas ce rappel pour echanger des donnees)44 $ssl = New-Object System.Net.Security.SslStream($client.GetStream(), $false, { $true })45 $ssl.AuthenticateAsClient($Name)46 $certificate = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2($ssl.RemoteCertificate)47 $result.Emetteur = $certificate.Issuer48 if ($certificate.Issuer -match 'Microsoft') {49 $result.Verdict = 'Accessible, certificat Microsoft'50 }51 else {52 $result.Verdict = 'Accessible, mais emetteur non Microsoft : inspection TLS probable'53 }54 }55 catch {56 $result.Verdict = 'Echec de la connexion : ' + $_.Exception.Message57 }58 finally {59 $client.Close()60 }61 return [pscustomobject]$result62}63 64$HostName | ForEach-Object { Test-TlsEndpoint -Name $_ -TimeoutMs $TimeoutMs }Enregistrez-le sous Test-CopilotCloudMicrosoft.ps1, puis lancez-le. Le paramètre -HostName permet d’ajouter d’autres adresses du domaine.
1.\Test-CopilotCloudMicrosoft.ps1 | Format-Table Hote, DNS, Port443, Verdict -AutoSize -WrapPour comparer le réseau de bureau et le réseau privé virtuel (RPV), exportez le résultat de chaque contexte et comparez les fichiers.
1.\Test-CopilotCloudMicrosoft.ps1 | Export-Csv -Path (Join-Path $env:TEMP 'copilot-reseau.csv') -NoTypeInformation -Encoding UTF8Ouvrez le test de connectivité Microsoft 365 pour Copilot depuis un poste de bureau, puis depuis le RPV. Il valide l’accès à *.cloud.microsoft depuis votre réseau et reste la référence, là où le script n’est qu’un contrôle rapide.
Le script ne valide pas le WSS
Un verdict « Accessible, certificat Microsoft » prouve que le port 443 et le DNS passent, pas que les connexions WebSocket aboutissent. Complétez toujours par le test officiel et par la vérification des règles WSS.
Dépanner : du symptôme à la règle fautive
Les verdicts du script se rattachent à des causes courantes. Après chaque correction de règle, relancez le script : le délai de propagation dépend de votre proxy ou de votre pare-feu.
| Symptôme | Cause probable | Résolution |
|---|---|---|
| DNS bloqué ou introuvable | Filtrage DNS ou par catégories d’URL appliqué au domaine cloud.microsoft | Autoriser *.cloud.microsoft en entier, puis relancer le script |
| Délai dépassé sur le port 443 | Pare-feu ou proxy qui bloque ou ralentit la sortie vers le domaine | Vérifier les règles sortantes, y compris pour les postes connectés en RPV |
| Accessible, mais émetteur non Microsoft | Inspection TLS par un proxy ou une passerelle web | Revoir l’inspection pour ce domaine et vérifier que le WSS passe |
| Copilot se charge mais reste muet ou se déconnecte | Connexions WSS bloquées, ou délais de proxy trop courts | Ouvrir le WSS vers *.office.com, *.cloud.microsoft et copilot.cloud.microsoft, puis revoir les délais |
| Copilot inaccessible alors que DNS et port 443 répondent | Restriction de locataire, accès conditionnel ou contrôle des applications | Passer ces contrôles en revue ; préférer les restrictions de locataire à un blocage d’adresse |
| Une ancienne politique Recall ne s’applique plus | Elle visait l’ancienne application et ne se reporte pas sur la nouvelle | La recréer en suivant les instructions de Microsoft |
Contrôles après correction
- Le test officiel Copilot réussit depuis un poste de bureau et depuis le RPV
- Le script ne remonte aucun émetteur non Microsoft inattendu
- Le WSS est ouvert vers les trois adresses requises
- Un utilisateur test voit l’étiquette « Work » avec son compte professionnel
- Le support et la documentation interne n’évoquent plus l’ancien nom ni
m365.cloud.microsoft
Questions fréquentes
Faut-il autoriser uniquement copilot.cloud.microsoft ?
Non. Microsoft ne prend pas en charge l’autorisation partielle des adresses de *.cloud.microsoft : il faut autoriser le domaine complet. Les connexions WSS doivent en plus être ouvertes vers *.office.com, *.cloud.microsoft et copilot.cloud.microsoft.
Comment empêcher les comptes personnels sans bloquer l’adresse ?
Microsoft recommande de ne pas bloquer copilot.cloud.microsoft et d’utiliser les restrictions de locataire. L’application accepte les comptes professionnels et personnels, donc un blocage d’adresse coupe aussi vos utilisateurs légitimes.
La redirection modifie-t-elle mes politiques de sécurité existantes ?
Selon MC1454108, la sécurité, la conformité et les contrôles d’entreprise ne changent pas, et l’identifiant d’application reste le même. Seule exception relevée : une politique Recall visant l’ancienne application doit être recréée pour la nouvelle.
Copilot Chat demande-t-il une licence payante ?
Non, pour les utilisateurs éligibles disposant d’un compte Microsoft Entra ID : Copilot Chat est inclus sans frais. La version payante de Microsoft Copilot exige une licence Copilot et une licence de base qualifiante.
Par où commencer
Le réflexe à installer : quand un utilisateur signale que Copilot ne répond plus, examinez d’abord le chemin réseau avant de soupçonner la licence ou la gouvernance des données. Une règle de pare-feu ancienne suffit à faire paraître un déploiement abouti comme défaillant.
Actions à enchaîner
- Lancer le test officiel et le script depuis un poste de bureau et depuis le RPV
- Auditer les règles de proxy, de pare-feu, de catégories d’URL, de restrictions de locataire, d’accès conditionnel et de contrôle des applications
- Ajouter
*.cloud.microsoften entier aux listes d’autorisation, puis contrôler le WSS - Prévenir le support et mettre à jour documentation et formations
- Recréer les politiques Recall visant l’ancienne application
Si vos règles sont alimentées par l’API de service web des points de terminaison, concentrez-vous sur le WSS et l’inspection TLS. Si vous les gérez à la main, ajoutez le domaine sans attendre : la redirection n’a pas de date précise. Pour suivre les autres évolutions de Copilot, consultez notre récapitulatif des nouveautés de Microsoft 365 Copilot de juin 2026.
Pour aller plus loin
- Microsoft Copilot requirements : licences, exigences réseau, WSS et test de connectivité
- Manage Microsoft Copilot Chat : consignes pour garantir l’accès à Copilot Chat et lien personnalisé affiché quand l’application est bloquée
- Deploy the unified Microsoft Copilot application : prérequis et politiques de déploiement sur Windows et Mac
- Microsoft Edge release notes for Stable Channel : l’annonce côté Edge et le renvoi vers MC1462915
- Microsoft Copilot : 7 nouveautés majeures à connaître : notre article pour élargir la vision au-delà du réseau