Un agent Copilot Studio qui reçoit sa propre adresse e-mail, son profil d'annuaire et sa place dans l'organigramme n'est plus un simple objet de maker : c'est un acteur dont il faut auditer les accès, les données et le coût. Sa gouvernance est répartie sur quatre portails, chacun avec ses rôles et, depuis 2026, ses propres exigences de licence. Ce guide fixe l'ordre d'audit, les points à vérifier à chaque étape et fournit deux scripts en lecture seule pour démarrer.
Qui gouverne quoi : cinq résultats, cinq responsables, quatre portails
Microsoft rapporte que 29 % des employés ont déjà utilisé des agents IA non autorisés pour travailler, et que 32 % des incidents de sécurité des données des organisations interrogées impliquent des outils d'IA générative. L'enjeu de l'audit : permettre aux makers d'avancer tout en gardant une vue sur ce qui existe, ce que cela touche et qui en répond.
29 %
des employés ont utilisé des agents IA non sanctionnés
Microsoft
32 %
des incidents de données des organisations interrogées impliquent l'IA générative
Microsoft
50 000
objets d'annuaire par défaut dans le tenant Microsoft Entra
Microsoft Learn
La gouvernance se découpe en cinq résultats à atteindre. Chacun a un responsable, mais aucun ne s'arrête là où le suivant commence : un audit sérieux suit donc les passages de relais.
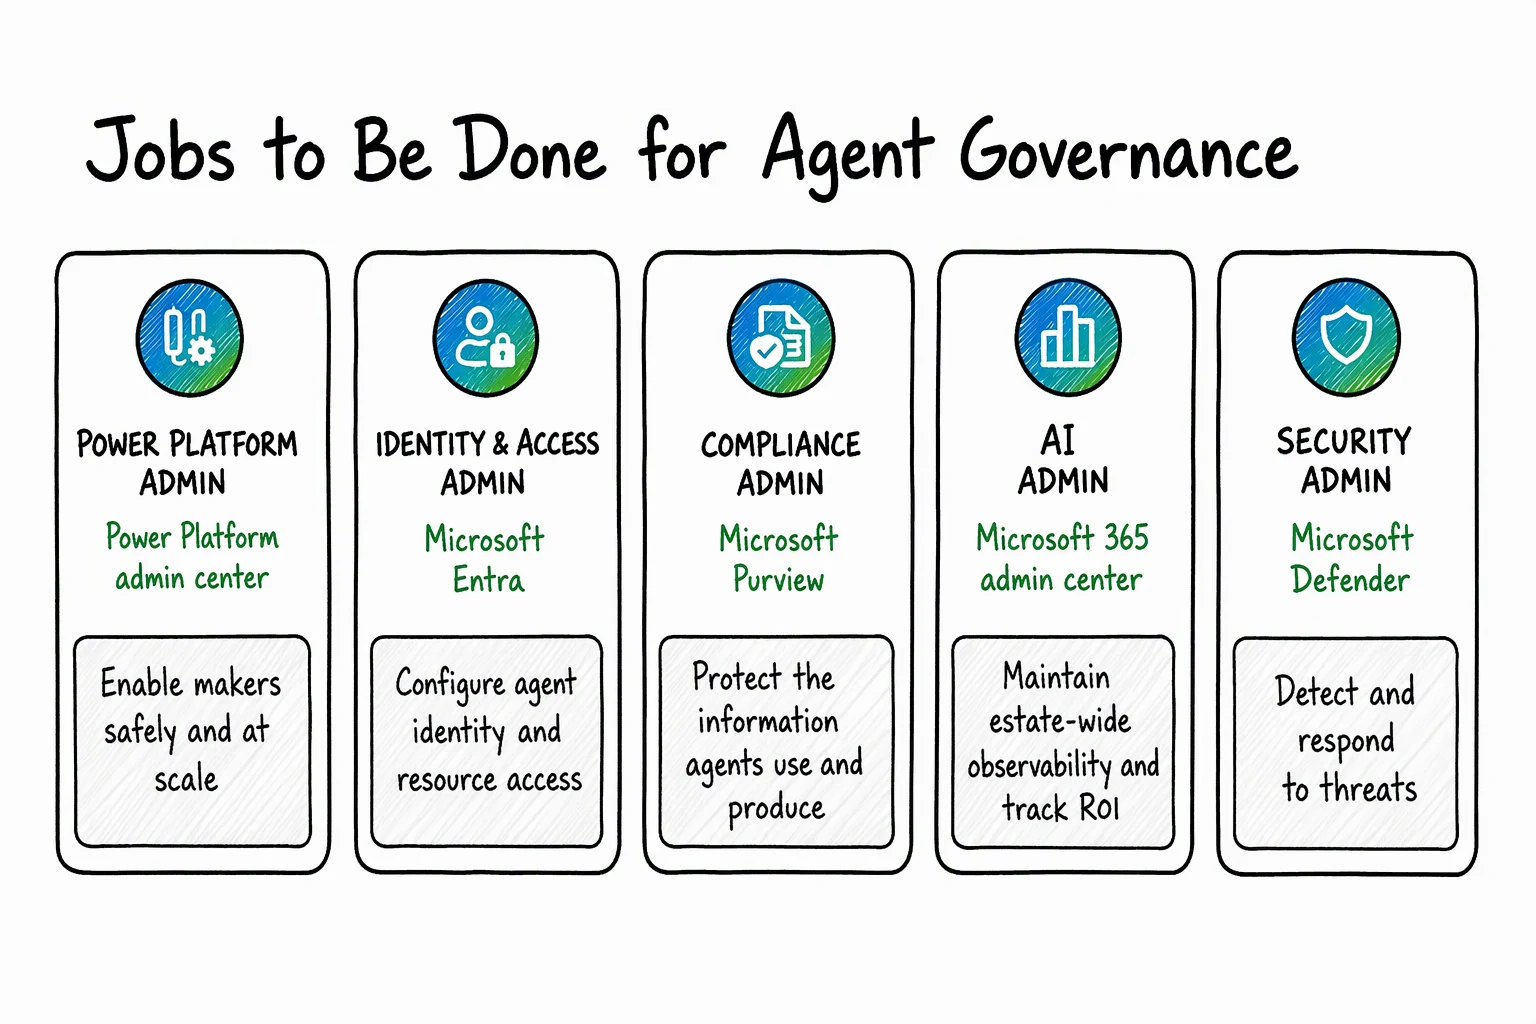
| Résultat visé | Responsable | Où auditer |
|---|---|---|
| Habiliter les makers sans dispersion | Admin Power Platform | Centre d’administration Power Platform |
| Identifier les agents et borner leurs accès | Admin identité et accès | Microsoft Entra |
| Protéger les données lues et produites | Conformité et sécurité des données | Microsoft Purview |
| Observer le parc et prouver la valeur | Admin IA | Agent 365 et centre d’administration Microsoft 365 |
| Détecter et répondre aux menaces | Admin sécurité et SOC | Microsoft Defender |
Trois dates de 2026 changent la façon d'auditer :
1er mai 2026
Agent 365 en disponibilité générale
Selon la FAQ de licences Microsoft, Agent 365 est inclus dans Microsoft 365 E7 ou vendu seul, avec une licence par utilisateur.
1er juillet 2026
Sécurité des agents rattachée à Agent 365
La découverte, la détection des menaces et l'investigation des agents Copilot Studio et Foundry exigent une licence Agent 365.
Juillet 2026
Entra Agent ID automatique
Copilot Studio crée un Microsoft Entra Agent ID pour chaque nouvel agent, sans possibilité de s'y opposer au niveau de l'environnement.
Audit 1 : environnements, connecteurs et partage dans Power Platform
Le point de départ est le centre d'administration Power Platform, piloté par l'admin Power Platform. L'objectif : un lieu de construction administré, avec des règles homogènes et des critères clairs pour passer d'un prototype personnel à un usage d'équipe ou de production. Un environnement partagé unique est impossible à gouverner de façon cohérente ; une validation par idée freine l'adoption.
À vérifier, dans l'ordre :
- le routage des environnements, qui oriente les makers vers des environnements de développeur personnels plutôt que vers l'environnement par défaut ;
- les groupes d'environnements et leurs règles, qui appliquent les mêmes paramètres à tout un ensemble d'environnements ;
- les stratégies de connecteurs avancées, qui n'autorisent que les connecteurs et actions approuvés et bloquent le reste par défaut ;
- les contrôles de partage, qui limitent la diffusion des agents.
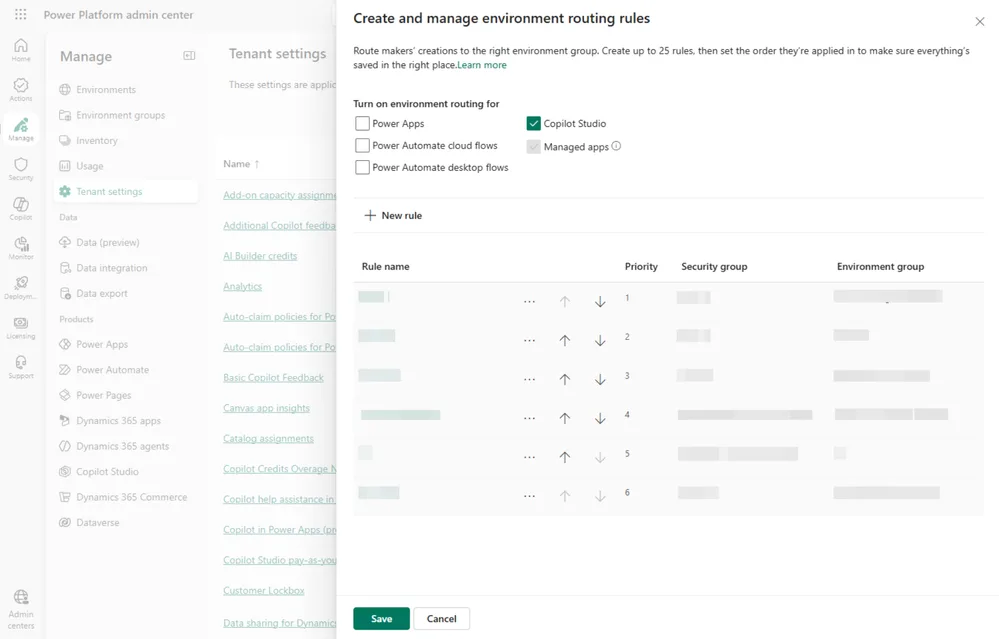
Le raisonnement de fond : un agent n'agit qu'à travers ce que son environnement autorise. Une liste d'autorisation au moindre privilège borne donc sa portée même si ses permissions s'élargissent, ce qui limite aussi le risque lié aux comptes d'agent. Pour les connecteurs en particulier, voyez aussi notre analyse de la gouvernance et des risques des connecteurs Copilot Studio.
L'inventaire des environnements se fait par le portail ou par script :
Dans le centre d'administration Power Platform, ouvrez la liste des environnements et repérez l'environnement par défaut, les environnements de développeur, les bacs à sable et la production. Pour chacun, notez le groupe d'environnements auquel il appartient et les règles qui s'y appliquent.
Audit 2 : identités des agents dans Microsoft Entra
À mesure que les agents se connectent à des systèmes et agissent, il faut savoir quelle identité est utilisée et ce qu'elle atteint. Les droits adaptés au premier cas d'usage deviennent excessifs quand l'agent gagne des capacités. C'est le terrain de l'admin identité et accès, dans Microsoft Entra.
Trois modèles sont à distinguer, car ils ne gouvernent pas l'accès de la même manière : l'identité d'agent, l'agent agissant pour le compte d'un utilisateur et le compte d'utilisateur d'agent. Microsoft Entra Agent ID gère les identités d'agent, et l'accès conditionnel pour les agents applique des conditions aux modèles d'accès pris en charge.
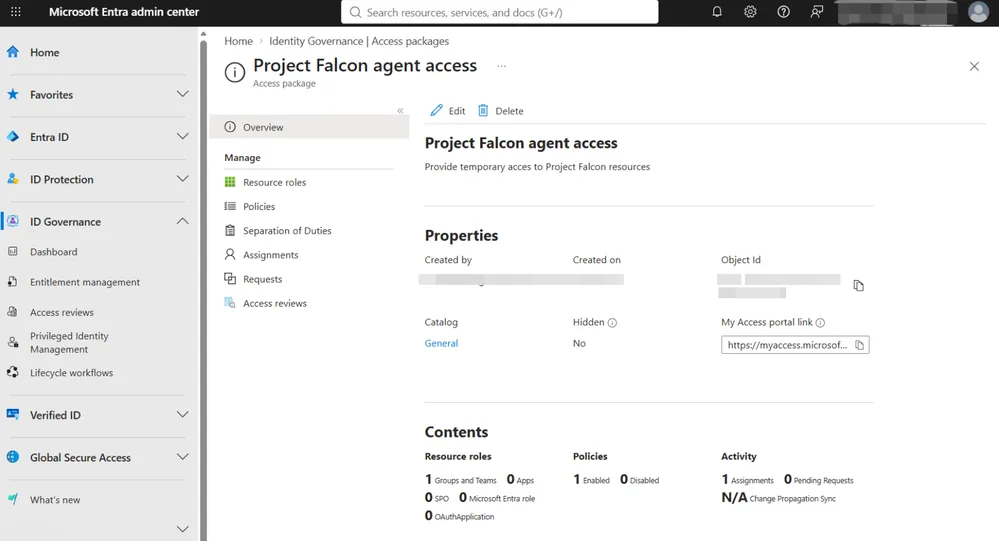
Ce que la documentation précise sur Agent ID
D'après la documentation Microsoft Learn sur les identités d'agent de Copilot Studio :
- les agents créés avant mai 2026 restent sur des inscriptions d'application (app registrations) et seront migrés plus tard, sans changement de GUID ;
- les étendues (scopes) décrivent uniquement l'accès aux connecteurs Power Platform ; les connecteurs personnalisés, serveurs MCP et outils REST n'ajoutent aucune permission à l'Agent ID ;
- chaque Agent ID est un objet d'annuaire qui compte dans le quota du tenant : 50 000 objets par défaut, 300 000 avec un domaine vérifié, avec un plafond d'utilisation de 95 %. Quand le quota est atteint, la création de l'agent échoue.
Accès conditionnel : seul Teams applique les contrôles
Aujourd'hui, l'application à l'exécution des étendues et de l'accès conditionnel sur l'Agent ID ne vaut que lorsque l'agent s'exécute dans Teams, seul canal qui authentifie de bout en bout avec le jeton Agent ID. Un agent publié sur un autre canal échappe à cette garantie : ne la présumez pas dans votre audit.
Comptes d'agent : préversion à auditer séparément
Les comptes d'agent (agent user accounts) de Copilot Studio sont encore en préversion (Frontier). Leur activation suit trois étapes décrites dans la documentation dédiée :
Environnement en cycle Early
Vérifiez que l'environnement cible est en cycle de publication « Early ».
Modèle d'agent Frontier
Activez le modèle d'agent Copilot Studio (Frontier) dans le centre d'administration Microsoft 365.
Agent accounts
Activez « Agent accounts » dans le centre d'administration Power Platform.
Pendant la préversion, le préfixe d'alias et la relation hiérarchique ne sont pas modifiables, et l'adresse e-mail est figée après la publication. Consignez ces valeurs à la création : un alias mal choisi ne se corrige pas.
Audit 3 : données lues et produites, côté Microsoft Purview
Un agent peut avoir un accès légitime à une information sans que chaque usage ou diffusion soit approprié. La conformité et la sécurité des données pilotent ce volet dans Microsoft Purview : repérer les risques, appliquer les protections, garder la visibilité sur l'usage des données sensibles, puis réévaluer quand les sources, l'audience ou les capacités de l'agent changent.
Le Data Security Posture Management (DSPM) de Purview aide à identifier les risques liés à l'IA. La classification, les étiquettes de sensibilité, la prévention des pertes de données (DLP) et l'audit complètent le dispositif pour les scénarios pris en charge. La couverture varie selon le type d'agent et d'interaction : vérifiez quels contrôles s'appliquent et incluez les instances d'agent dans les stratégies concernées.
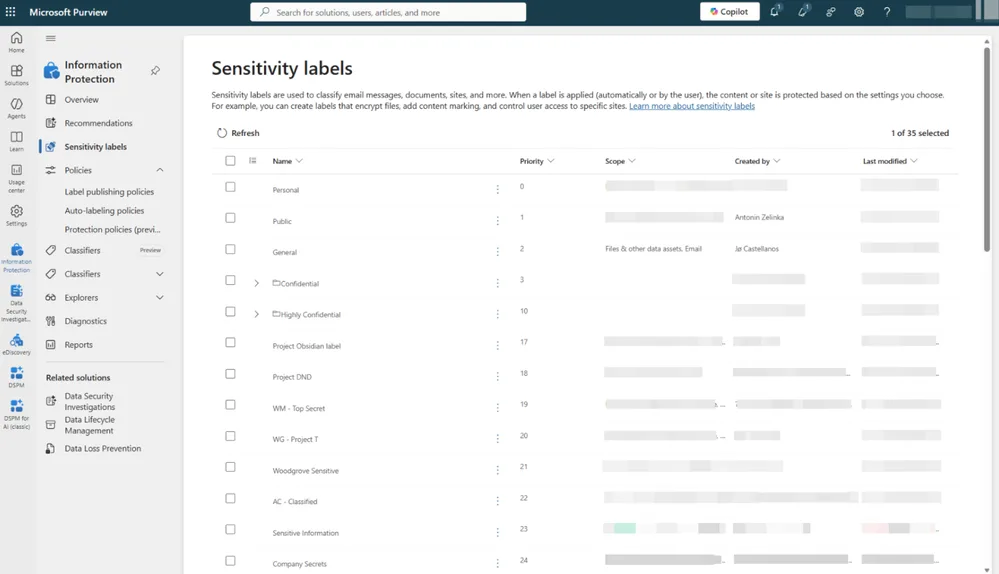
Les stratégies de données de Copilot Studio restent un contrôle complémentaire sur les connexions et capacités ; elles ne remplacent pas la protection de l'information. Le risque est maximal pour les agents dotés d'un compte : ils ont leurs propres accès et leurs propres connaissances, donc un potentiel de surpartage et d'exfiltration que n'a pas un agent déléguant simplement les droits d'un utilisateur.
Audit 4 : inventaire, licences Agent 365 et détection avec Defender
L'admin IA coordonne la vue d'ensemble dans Microsoft Agent 365. Les agents Copilot Studio apparaissent dans le registre d'agents du centre d'administration Microsoft 365, avec les agents Microsoft et tiers. L'Agent Map montre comment chaque agent se connecte aux utilisateurs et aux outils ; la page de détails donne propriétaire, usage et signaux de sécurité.
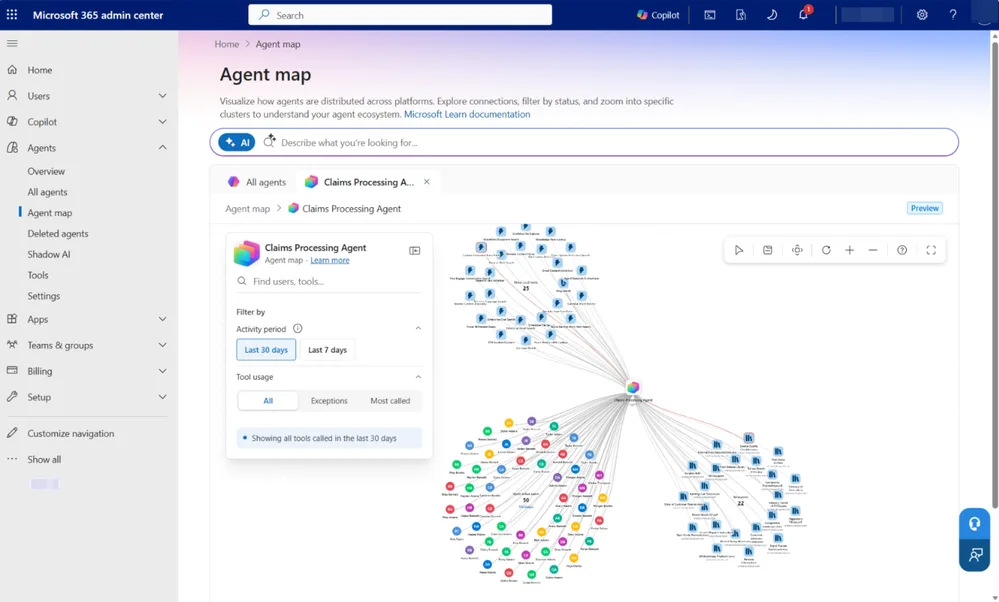
La gouvernance des outils contrôle les plugins, compétences et connecteurs disponibles, et la gestion des coûts suit la consommation de Copilot Credits avec stratégies de dépenses et alertes. Chaque administrateur agit ensuite dans son propre portail, avec ses permissions existantes.
Attention : tout n'est pas inclus partout
Les précisions ci-dessous viennent de la FAQ de licences Agent 365 et d'une réponse Microsoft Q&A d'une conseillère indépendante, qui renvoie à la documentation Microsoft. Confirmez-les auprès de votre revendeur avant de budgéter. Agent 365 coûte 15 $ par utilisateur et par mois seul, ou est inclus dans Microsoft 365 E7 (99 $ par utilisateur et par mois). La licence est par utilisateur, pas par agent : agents, blueprints et instances ne sont pas licenciés séparément. Il n'est inclus ni dans E3, ni dans E5, ni avec le complément Copilot.
| Capacité | Plans Microsoft 365 Enterprise | E7 ou Agent 365 |
|---|---|---|
| Registre d’agents (inventaire) | Inclus | Inclus |
| Gouvernance de base | Inclus | Inclus |
| Agent Map | Non inclus | Inclus |
| Télémétrie et modèles de stratégie | Non inclus | Inclus |
| Protections Entra, Purview, Defender et Intune pour les agents | Non inclus | Inclus |
| Sécurité des agents Copilot Studio et Foundry (depuis le 1er juillet 2026) | Non inclus | Inclus |
Détection et réponse côté Defender
Un agent en production subit des menaces propres : jailbreak, injection de prompt cachée dans un e-mail ou une page web, outil connecté compromis, pic d'activité anormal. Les analystes du SOC voient l'alerte, l'admin IA connaît l'agent : il relie le signal à l'agent et à son propriétaire pour que l'équipe sache à quoi il sert et ce qu'il atteint. Defender fournit la posture de sécurité des agents et une protection en temps réel pour les scénarios pris en charge et configurés.
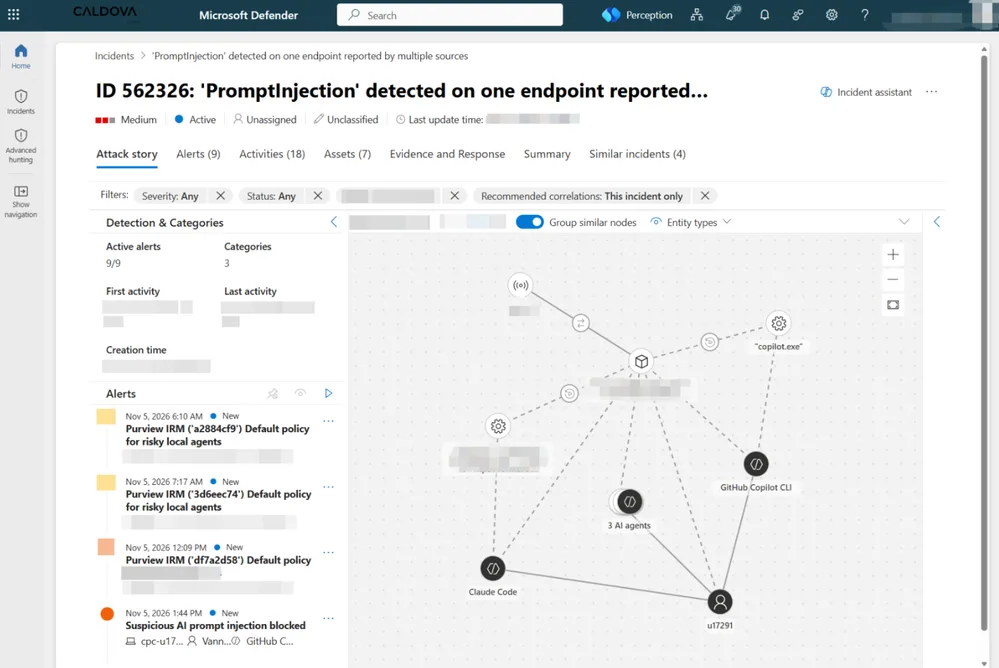
Depuis le 1er juillet 2026 : licence Agent 365 requise
Selon la page de transition de Microsoft, la découverte, la posture, la détection des menaces et l'investigation en Advanced Hunting pour les agents Copilot Studio et Foundry ne sont plus couvertes par Defender for Cloud Apps ni Defender for Cloud. Les tenants sans licence éligible perdent ces capacités, et l'onglet « AI Agents » de Cloud Assets est supprimé du portail Defender.
Pour la répartition des rôles et le modèle de zones, consultez notre article sur le modèle des trois zones et notre guide pour protéger Copilot Studio avec Defender.
Mise en œuvre : deux scripts d'audit en lecture seule
Ces scripts n'écrivent rien dans le tenant. Le premier exporte l'inventaire des environnements Power Platform ; le second évalue le quota d'objets d'annuaire que consomment les Agent ID.
Script 1 : inventaire des environnements
- Module :
Install-Module -Name Microsoft.PowerApps.Administration.PowerShell -Scope CurrentUser - Rôle minimum : administrateur Power Platform
- Sortie : un fichier CSV et un récapitulatif par type d'environnement
1# Chemin de sortie du rapport CSV2param(3 [string]$OutputPath = ('./audit-environnements-{0}.csv' -f (Get-Date -Format 'yyyyMMdd'))4)5 6# Connexion interactive au service d'administration Power Platform7Add-PowerAppsAccount8 9# Récupération de tous les environnements du tenant10$environnements = Get-AdminPowerAppEnvironment11 12# Mise en forme d'une ligne par environnement13$rapport = foreach ($env in $environnements) {14 [pscustomobject]@{15 Nom = $env.DisplayName16 Identifiant = $env.EnvironmentName17 Type = $env.EnvironmentType18 ParDefaut = $env.IsDefault19 Region = $env.Location20 }21}22 23# Export et récapitulatif par type24$rapport | Export-Csv -Path $OutputPath -NoTypeInformation -Encoding UTF825$rapport | Group-Object -Property Type | Select-Object Name, Count | Format-Table -AutoSize26Write-Host ('Rapport écrit dans {0}' -f $OutputPath)Script 2 : quota d'objets d'annuaire
- Module :
Install-Module -Name Microsoft.Graph.Identity.DirectoryManagement -Scope CurrentUser - Permission minimale : étendue déléguée
Organization.Read.All - Sortie : le quota théorique (50 000 ou 300 000) et le seuil correspondant au plafond de 95 %
1# Connexion à Microsoft Graph avec l'étendue minimale2Connect-MgGraph -Scopes 'Organization.Read.All' -NoWelcome3 4# Lecture des domaines vérifiés du tenant5$org = Get-MgOrganization6$domainesPersonnalises = $org.VerifiedDomains | Where-Object { -not $_.IsInitial }7 8# Quota selon la documentation : 50 000 par défaut, 300 000 avec un domaine vérifié9$quota = if ($domainesPersonnalises) { 300000 } else { 50000 }10$seuil = [math]::Floor($quota * 0.95)11 12[pscustomobject]@{13 Tenant = $org.DisplayName14 DomainesPersonnalises = @($domainesPersonnalises).Count15 QuotaObjets = $quota16 SeuilPlafond95Pourcent = $seuil17}Comparez ensuite ce seuil au nombre d'objets d'annuaire que vous suivez déjà, en comptant les agents à venir. Vérifiez le résultat du premier script en relisant le CSV :
1Import-Csv -Path ./audit-environnements-*.csv | Where-Object { $_.ParDefaut -eq 'True' }La commande doit renvoyer une seule ligne, l'environnement par défaut : un agent de production qui y vit est un premier constat d'audit.
Dépannage
| Symptôme | Cause probable | Résolution |
|---|---|---|
| La création d’un agent échoue | Quota d’objets d’annuaire du tenant atteint | Exécuter le script 2, nettoyer les objets inutiles ou vérifier le domaine |
| L’option Agent accounts est absente | Environnement hors cycle Early ou modèle Frontier non activé | Reprendre les trois étapes d’activation |
| L’accès conditionnel ne bloque pas un agent | Agent exécuté hors Teams | Restreindre la publication à Teams ou compenser par d’autres contrôles |
| Agent Map ou télémétrie introuvables | Licence E7 ou Agent 365 manquante | Vérifier l’attribution des licences |
| Onglet AI Agents de Cloud Assets disparu | Supprimé du portail Defender | Utiliser les capacités rattachées à Agent 365 |
| Un ancien agent n’a pas d’Agent ID | Créé avant mai 2026, encore en app registration | Planifier la migration, le GUID ne changera pas |
Par où commencer : trois décisions à prendre
Fixez d'abord un responsable par résultat, puis convenez des moments où il faut une décision croisée : passage en production, accès à une nouvelle ressource, élargissement de l'audience. Pour une première passe, partez du résultat à obtenir, pas du portail que vous connaissez.
Contrôles de la première passe d'audit
- Exporter l'inventaire des environnements et identifier ceux qui hébergent des agents en dehors des groupes d'environnements
- Vérifier les stratégies de connecteurs avancées et les contrôles de partage
- Recenser les agents sur app registration et ceux dotés d'un Agent ID
- Confirmer sur quels canaux sont publiés les agents soumis à l'accès conditionnel
- Contrôler que les instances d'agent sont couvertes par les stratégies Purview
- Vérifier les licences E7 ou Agent 365 face aux capacités attendues
Si votre organisation ne dispose ni de Microsoft 365 E7 ni d'Agent 365, alors priorisez l'audit des environnements, des connecteurs et des identités, qui ne dépend pas de cette licence, et chiffrez à part la couverture sécurité exigée depuis le 1er juillet 2026. Pour bâtir la suite, voyez notre article sur la gouvernance avec Agent 365 et Entra Agent ID et le cycle de vie des agents Copilot Studio.
Pour aller plus loin
- Agent identities and authentication for Copilot Studio : provisionnement des Agent ID, étendues, migration et quotas.
- Give your agent an account (Frontier) : prérequis, activation et limites de la préversion.
- Transition Copilot Studio and Foundry agent security to Agent 365 : ce qui exige Agent 365 depuis le 1er juillet 2026.
- Microsoft Agent 365 licensing FAQ : prix, licence par utilisateur et capacités incluses.
- What's new in Copilot Studio : suivi des changements sur Agent ID et les comptes d'agent.