La prolifération des agents IA dans les environnements Microsoft 365 pose un problème concret de gouvernance : qui a déployé quoi, avec quels accès, et sur quelles données ? Agent 365 est la réponse de Microsoft à cette question. Cette plateforme de contrôle centralisée s'adresse aux administrateurs M365, aux architectes sécurité et aux équipes en charge de l'identité et de la conformité.
Ce qu'est Agent 365 et pourquoi ça change la donne
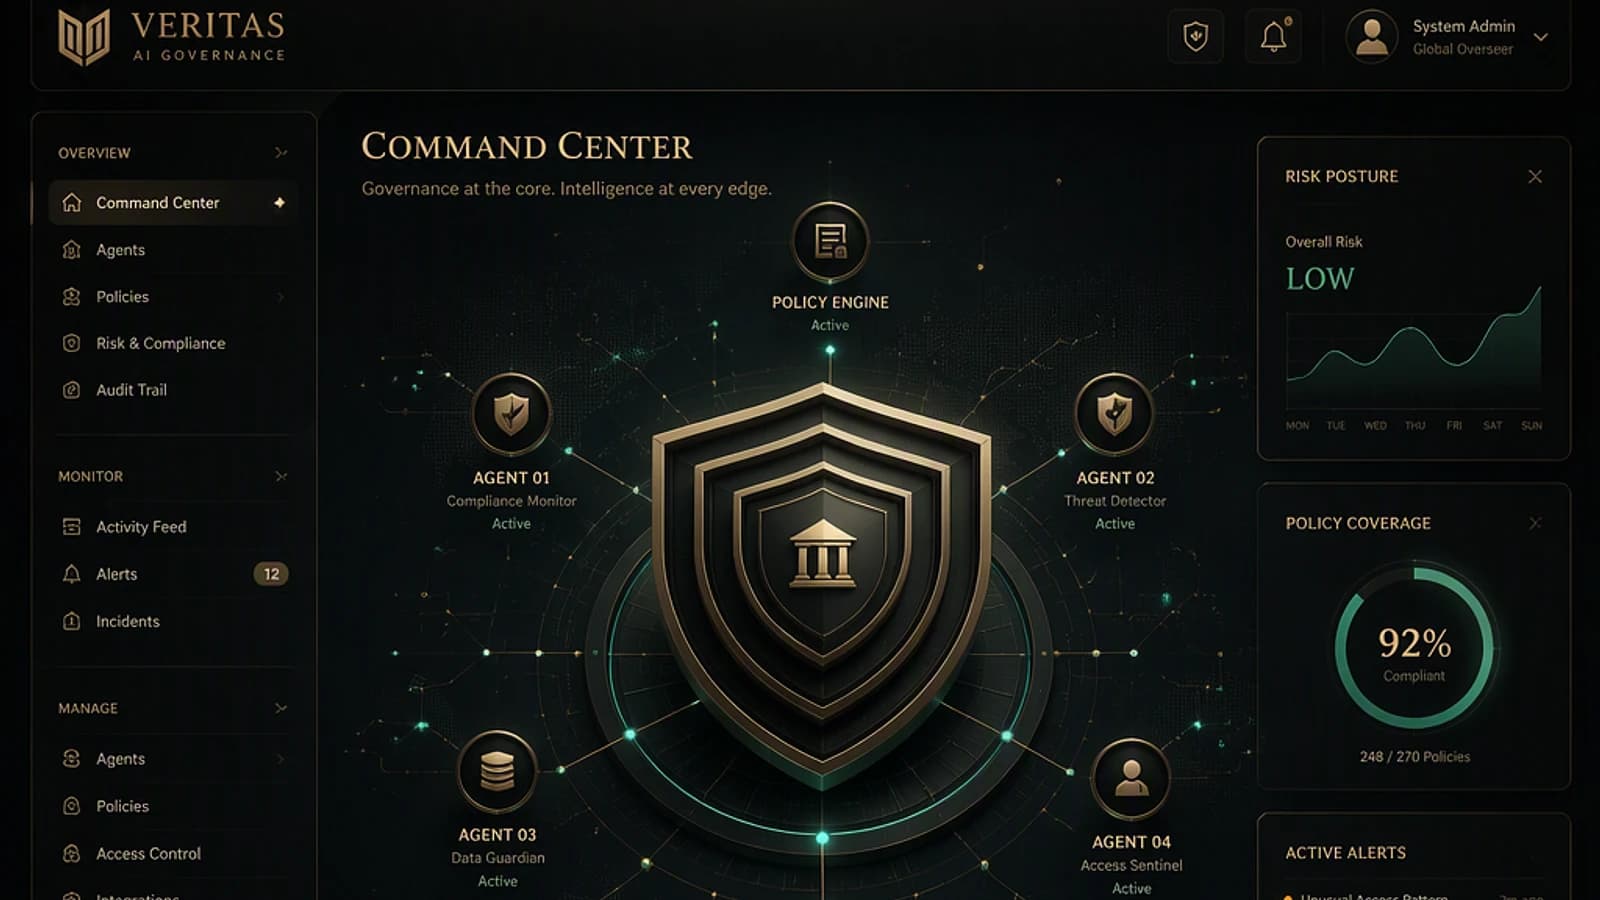
Agent 365 est intégré au centre d'administration Microsoft 365. Il agrège en une interface unique la visibilité, la gestion des accès, les contrôles de sécurité et le suivi des coûts pour l'ensemble des agents IA de l'organisation — qu'ils soient créés par vos développeurs internes, vos partenaires, des éditeurs tiers ou directement par Microsoft.
La plateforme s'appuie sur les signaux natifs de Microsoft Entra, Microsoft Purview, Microsoft Defender et Microsoft Intune. Elle ne crée pas une couche de sécurité parallèle : elle orchestre les protections déjà en place et les applique au périmètre spécifique des agents IA.
Les agents concernés couvrent un spectre large :
- Agents créés dans Copilot Studio ou Agent Builder (Microsoft 365)
- Agents déployés dans Azure AI Foundry
- Agents SharePoint et agents packagés par Microsoft ou ses partenaires ISV
- Agents tiers issus de AWS Bedrock, Google Cloud, Databricks Genie, Anthropic Claude, Salesforce AgentForce
Point de départ
Pour accéder à Agent 365, rendez-vous sur aka.ms/agent365. La plateforme est accessible depuis le centre d'administration Microsoft 365.
Le registre unifié des agents : visibilité complète sur le parc
Le registre d'agents unifié est le point d'entrée central d'Agent 365. Il recense automatiquement tous les agents détectés dans votre tenant, quelle que soit leur plateforme d'origine.
Pour chaque agent référencé, le registre expose :
- Identité gérée : l'agent dispose-t-il de sa propre identité (service principal, managed identity) avec les permissions associées ?
- Propriétaire désigné : qui est responsable de l'agent dans l'organisation ?
- Accès utilisateurs : quels comptes ou groupes ont la possibilité d'interagir avec l'agent ?
- Périmètre de données et d'outils : avec quelles sources de données, connecteurs, plugins et serveurs MCP (Model Context Protocol) l'agent a-t-il été configuré ?
- Contrôles de sécurité appliqués : quelles politiques Entra, Purview ou Defender sont actives sur cet agent ?
- Permissions API : quels endpoints, connecteurs ou serveurs MCP l'agent est-il autorisé à appeler ?
- Activité récente et tendances d'utilisation dans le temps
Toutes les actions des agents sont journalisées via OpenTelemetry (OTel), un standard ouvert qui garantit une cohérence des traces sur l'ensemble des stacks IA connectées — y compris les plateformes tierces.
La carte des agents : cartographier les dépendances
La carte des agents offre une représentation visuelle des agents en cours d'exécution sur les différentes plateformes. Elle matérialise les connexions entre agents, utilisateurs, données et outils — utile pour identifier des chaînes d'appel inattendues ou des accès croisés non anticipés.
Synchronisation des registres externes
Agent 365 permet d'importer les agents d'autres plateformes cloud via la synchronisation du registre. Les connecteurs disponibles incluent :
| Plateforme | Type de connexion | Disponibilité |
|---|---|---|
| AWS Bedrock | Informations de connexion API | Disponible |
| Google Cloud | Informations de connexion API | Disponible |
| Databricks Genie | Domaine de service | Disponible |
| Anthropic Claude | Informations de connexion API | Disponible |
| Salesforce AgentForce | Domaine de service | Disponible |
Une fois la synchronisation configurée, les agents des plateformes externes apparaissent dans le registre unifié avec leurs métadonnées. L'administrateur dispose ainsi d'une vue consolidée sans avoir à naviguer entre plusieurs consoles.
Contrôle des accès : qui peut utiliser quoi
Agent 365 introduit un rôle dédié — administrateur Agent 365 — qui gère la publication et le partage des agents dans Microsoft Copilot.
Le cycle de vie d'un agent suit un flux structuré :
Détection et évaluation
L'agent apparaît dans le registre (créé en interne, importé ou détecté automatiquement). L'administrateur évalue son profil de risque, ses accès et son propriétaire désigné.
Approbation ou refus
Depuis l'onglet Demandes, l'administrateur approuve ou refuse l'agent avant tout déploiement à grande échelle. Un agent non approuvé ne peut pas être publié dans le catalogue organisationnel.
Publication ciblée
L'agent approuvé est publié pour des utilisateurs ou des groupes spécifiques via le catalogue d'agents. Il peut être épinglé dans l'interface Copilot pour en favoriser la découverte.
Application des modèles de sécurité
Lors de l'approbation, des modèles de stratégie réutilisables (voir section suivante) sont appliqués à l'agent. Ces modèles couvrent les politiques d'accès conditionnel Entra, les packages d'accès, les attributs de sécurité personnalisés et les configurations Purview/Defender/Intune.
Automatisation de la gouvernance courante
Pour les opérations répétitives, Agent 365 propose des règles automatisées. Exemple concret : lorsqu'un employé quitte l'organisation, les agents dont il était propriétaire sont automatiquement réattribués à son manager. Ce type de règle évite les agents orphelins — un vecteur de risque classique en Shadow AI.
Depuis le registre, un administrateur peut également :
- Bloquer un agent indésirable ou à haut risque
- Modifier le propriétaire d'un agent existant
- Gérer les outils (MCP servers, plugins, connecteurs) et bloquer ceux jugés non conformes
Contrôles de sécurité : Entra, Purview, Defender et Intune au service des agents
Les contrôles de sécurité d'Agent 365 évaluent en continu les demandes d'accès, préviennent les fuites de données et protègent contre les menaces spécifiques aux agents IA.
Depuis les paramètres Agent 365, vous créez des modèles de stratégie réutilisables qui référencent les protections gérées dans chaque plateforme de sécurité Microsoft. Ces modèles sont applicables aux agents avec ou sans identité propre.
Contenu configurable dans un modèle :
- Accès conditionnel Entra : conditions d'accès, MFA, conformité appareil
- Packages d'accès Entra Identity Governance : durée de vie, workflow d'approbation
- Attributs de sécurité personnalisés : classification des agents selon vos propres taxonomies
- Politiques Purview : prévention des fuites de données (DLP) adaptée aux interactions agents
- Alertes Defender : détection de comportements anormaux
- Stratégies Intune : confinement des agents locaux
Shadow AI : bloquer les agents non autorisés en local
Impact tenant-wide
La configuration des blocages Shadow AI s'applique via des stratégies Intune sous-jacentes. Tout changement affecte l'ensemble des appareils managés du tenant. Testez sur un groupe pilote avant un déploiement généralisé.
Pour les agents d'IA locale exécutés sans autorisation sur des postes utilisateurs, Agent 365 permet de :
- Configurer des blocages par défaut appliqués par les politiques Intune
- Exiger l'isolation des sessions dans des conteneurs d'exécution Microsoft, séparant l'agent du profil utilisateur principal
Cette approche adresse directement le vecteur Shadow AI sans nécessiter de développement custom — les politiques Intune existantes servent de mécanisme d'application.
Analyses d'adoption : donner de la visibilité aux responsables métier
La visibilité n'est pas réservée aux administrateurs. Le tableau de bord Agent 365 expose des indicateurs d'adoption filtrable par groupe, organisation, fonction ou type de licence — accessible aux responsables d'équipe et aux managers.
Les données disponibles incluent :
- Tendances d'utilisation par groupe avec comparaisons temporelles
- Classement des agents les plus utilisés
- Détail par agent : statistiques d'utilisation et évolution dans le temps
- Vue de l'environnement de création (qui fabrique des agents, dans quel outil)
Ces analytics servent deux objectifs distincts : identifier les agents sur-utilisés qui méritent un investissement supplémentaire, et détecter ceux qui ne trouvent pas leur public malgré un déploiement.
Gestion des coûts : crédits à l'usage et limites budgétaires
Agent 365 intègre un module de gestion des services à l'usage pour éviter les dépassements budgétaires non anticipés. Les services concernés — dont Copilot Cowork et l'API Work IQ — sont désactivés par défaut et doivent être activés explicitement.
Configurer la politique par défaut de l'organisation
Depuis les paramètres de gestion des coûts, sélectionnez la politique par défaut de l'organisation. Choisissez l'abonnement Azure à utiliser pour la facturation (prérempli automatiquement).
Définir les limites de dépenses
Configurez une limite mensuelle au niveau de l'organisation, puis des limites mensuelles par utilisateur. Les deux niveaux peuvent coexister — la limite la plus restrictive s'applique.
Configurer les alertes
Activez les récapitulatifs hebdomadaires et les notifications de dépassement. Définissez un seuil d'alerte préventif (par exemple 80 % de la limite) pour anticiper les dépassements.
Activer le service
Cliquez sur Activer pour valider la politique. Le tableau de bord de suivi devient actif et affiche en temps réel les crédits consommés, la répartition par type de service et les utilisateurs proches de leurs limites.
Politiques granulaires par groupe et crédits prépayés
Au-delà de la politique organisationnelle, vous pouvez créer des politiques de dépenses par groupe avec leurs propres plafonds — utile pour allouer des budgets distincts par département ou par projet.
Agent 365 propose également l'achat de crédits prépayés à tarif réduit (exemple : 300 000 crédits prépayés) combinable avec une facturation à l'usage pour les crédits supplémentaires. Cette approche mixte permet d'optimiser les coûts sur les usages prévisibles tout en gardant de la flexibilité.
Mise en œuvre : inventaire PowerShell des agents via Microsoft Graph
Module requis :
Microsoft.Graph(version 2.x minimum)
Permission minimale :AgentApp.Read.All(lecture seule sur le registre d'agents)
Sortie : export CSV des agents détectés avec leur propriétaire, leur statut et leur plateforme d'origine
Disponibilité des endpoints
Les endpoints Microsoft Graph spécifiques à Agent 365 sont en cours de déploiement progressif. Vérifiez la disponibilité sur votre tenant avant d'exécuter le script. La documentation officielle est disponible sur Microsoft Learn sous la référence AgentApp resource type.
1# Prérequis : installer le module Microsoft Graph si absent2# Install-Module Microsoft.Graph -Scope CurrentUser -Force3 4# Connexion avec les permissions minimales requises5# AgentApp.Read.All suffit pour la lecture du registre6Connect-MgGraph -Scopes "AgentApp.Read.All"7 8# Paramètre de simulation : mettre à $true pour tester sans export9$DryRun = $false10 11# Chemin du fichier d'export CSV12$ExportPath = "./Agent365-Inventory-$(Get-Date -Format 'yyyyMMdd-HHmm').csv"13 14# Récupération de la liste des agents via Microsoft Graph15# L'endpoint /beta/agentApps retourne le registre unifié Agent 36516Write-Host "[INFO] Récupération du registre Agent 365..." -ForegroundColor Cyan17 18try {19 $agents = Invoke-MgGraphRequest -Method GET -Uri "https://graph.microsoft.com/beta/agentApps" `20 -ErrorAction Stop21} catch {22 Write-Error "[ERREUR] Impossible de récupérer le registre : $($_.Exception.Message)"23 Write-Host "[INFO] Vérifiez que AgentApp.Read.All est bien consenti et que Agent 365 est activé sur votre tenant."24 exit 125}26 27$agentList = $agents.value28 29if (-not $agentList) {30 Write-Warning "[AVERTISSEMENT] Aucun agent détecté dans le registre. Le tenant est peut-être vide ou la synchronisation n'est pas configurée."31 exit 032}33 34Write-Host "[INFO] $($agentList.Count) agent(s) détecté(s) dans le registre." -ForegroundColor Green35 36# Construction du rapport structuré37$report = foreach ($agent in $agentList) {38 39 # Récupération des détails étendus pour chaque agent40 $agentDetail = Invoke-MgGraphRequest -Method GET `41 -Uri "https://graph.microsoft.com/beta/agentApps/$($agent.id)" `42 -ErrorAction SilentlyContinue43 44 [PSCustomObject]@{45 AgentId = $agent.id46 DisplayName = $agent.displayName47 Plateforme = $agent.platform # Microsoft, Bedrock, GoogleCloud, Salesforce...48 Statut = $agent.status # Approved, Pending, Blocked49 ProprietaireId = $agentDetail.ownerId50 IdentiteGeree = if ($agentDetail.managedIdentityId) { "Oui" } else { "Non" }51 DateCreation = $agent.createdDateTime52 DerniereActivite = $agent.lastActivityDateTime53 OutilsConfigures = ($agentDetail.tools.displayName -join "; ")54 }55}56 57# Affichage du résumé dans la console58$report | Format-Table DisplayName, Plateforme, Statut, IdentiteGeree, ProprietaireId -AutoSize59 60# Export CSV si pas en mode simulation61if (-not $DryRun) {62 $report | Export-Csv -Path $ExportPath -NoTypeInformation -Encoding UTF863 Write-Host "[OK] Export généré : $ExportPath" -ForegroundColor Green64} else {65 Write-Host "[DRYRUN] Mode simulation actif — aucun fichier écrit." -ForegroundColor Yellow66}67 68# Déconnexion propre69Disconnect-MgGraphVérification du résultat : le CSV doit lister chaque agent avec son identifiant Graph, sa plateforme d'origine et son statut. Un agent en statut Pending nécessite une action d'approbation dans la console Agent 365 avant d'être utilisable à grande échelle.
Dépannage des erreurs courantes
La permission AgentApp.Read.All n'a pas été consentie au niveau tenant. Un administrateur global doit effectuer le consentement administrateur depuis le portail Entra ID > Applications d'entreprise > Permissions. Agent 365 doit également être activé sur le tenant.
La synchronisation automatique peut prendre jusqu'à 24 heures après l'activation d'Agent 365. Vérifiez également que les agents Copilot Studio ont bien été publiés (statut Published) — les agents en brouillon n'apparaissent pas dans le registre.
Vérifiez les credentials API saisis dans la configuration de synchronisation. Les comptes de service utilisés pour la connexion doivent disposer des permissions de lecture sur les registres d'agents des plateformes concernées. Un délai de synchronisation de 1 à 4 heures est normal après la première configuration.
Les politiques Intune nécessitent que les appareils soient enrôlés et conformes. Les appareils BYOD non enrôlés échappent aux contrôles. Vérifiez l'état de conformité des appareils cibles dans le centre d'administration Intune avant de conclure à un dysfonctionnement d'Agent 365.
Ce que vous faites dès maintenant
Agent 365 résout un problème réel et immédiat : les agents IA se déploient plus vite que les politiques de gouvernance ne se construisent. La plateforme donne aux équipes IT les leviers pour rattraper cet écart sans bloquer l'adoption.
Actions prioritaires selon votre contexte :
- Si vous avez déjà des agents Copilot Studio en production : activez Agent 365 et auditez le registre pour identifier les agents sans propriétaire désigné — c'est votre première surface de risque.
- Si votre organisation utilise AWS Bedrock ou Salesforce AgentForce : configurez la synchronisation du registre pour obtenir une vue consolidée cross-cloud sans outillage custom.
- Si la gestion des coûts est une priorité : configurez les limites de dépenses et les alertes avant d'activer Copilot Cowork ou l'API Work IQ — les deux sont désactivés par défaut, c'est le bon moment pour définir les plafonds.
- Si le Shadow AI est votre préoccupation principale : commencez par les blocages Intune sur un groupe pilote, vérifiez l'impact sur la productivité, puis étendez progressivement.
La documentation de démarrage est disponible sur aka.ms/agent365.