Vous devez décider où brancher le contexte Microsoft 365 de vos agents : Microsoft Foundry, Copilot Studio, un client MCP maison ? Work IQ, la couche d'intelligence qui relie Copilot et les agents aux données, au savoir et aux outils de l'organisation, est au centre de la réponse. Ce comparatif pose les critères d'un architecte : modes d'accès, authentification, gouvernance, coûts, conformité et pièges, puis fournit un script d'audit des consentements.
Ce que ce comparatif couvre, et ce qu'il ne couvre pas
L'angle initial opposait Work IQ, Foundry IQ et Microsoft IQ. Les faits vérifiés au 19 novembre 2026 portent sur Work IQ et sur son usage depuis Microsoft Foundry (anciennement Azure AI Foundry). Nous ne prêtons donc aucune caractéristique à Foundry IQ ni à Microsoft IQ, faute de source fiable dans ce dossier.
Périmètre de l'article
Pour situer Work IQ dans l'architecture d'ensemble, lisez notre analyse de Microsoft IQ et de son architecture d'intelligence pour agents IA et notre article sur le rôle du contexte dans Microsoft IQ. Ici, la comparaison porte sur ce qui est documenté : les chemins d'accès à Work IQ et les alternatives à éviter.
Work IQ : une couche partagée, pas un produit de plus
Microsoft présente Work IQ comme la couche qui alimente déjà Microsoft Copilot : e-mails, réunions, conversations, fichiers et relations de travail servent d'ancrage aux réponses. Les agents personnalisés peuvent s'appuyer sur la même intelligence via les Work IQ APIs, mémoire inter-sessions comprise.
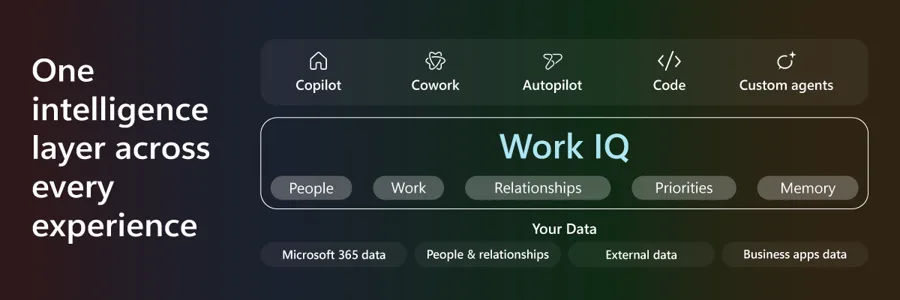
Côté nouveautés Ignite 2026, l'annonce du 17 novembre 2026 cite plusieurs briques :
- la capacité Listen, qui déclenche un agent sur un événement (nouveau message, événement métier) au lieu de l'obliger à interroger en boucle ;
- plus de 60 opérations SharePoint natives (listes, bibliothèques, approbations, Quick Steps, versions), les mêmes que celles de Copilot dans SharePoint et de Cowork ;
- Business Applications in Work IQ, qui rapproche CRM et ERP (préversion) de Dynamics 365 et les données Power Platform du contexte Microsoft 365 ;
- les transcriptions Teams en temps réel, exploitables pendant la réunion, et Engage (préversion) pour les données sur les personnes et les équipes.
10
Outils MCP génériques exposés par les Work IQ APIs
Microsoft Learn
60+
Opérations SharePoint natives dans l'API Work IQ
Microsoft, annonce Ignite 2026
2
Scopes qui séparent lecture et action : WorkIQ.Read et WorkIQ.Act
Microsoft
Pour une vue plus large de l'offre, voir aussi notre présentation de Work IQ dans Microsoft 365 Copilot.
Quatre chemins pour donner du contexte Microsoft 365 à un agent
Le choix tient moins à la fonctionnalité qu'au statut de chaque chemin. Le tableau croise les informations de la documentation Microsoft Learn et de l'annonce Ignite.
| Chemin | Statut documenté | Usage recommandé | Point de vigilance |
|---|---|---|---|
| Work IQ MCP (Foundry, clients MCP) | Endpoint en disponibilité générale | Choix par défaut pour les nouveaux projets | Pas de mode retrieval seul sans génération de réponse |
| Work IQ dans Copilot Studio | Annoncé en disponibilité générale à Ignite ; la documentation Agent 365 le qualifie de préversion | Agents construits en low-code | Divergence entre sources : vérifiez le statut dans votre tenant |
| Serveurs MCP par application (Mail, Calendar, SharePoint, Teams, Word) | Compatibilité ascendante uniquement | Aucun nouveau projet, aucune production | Migrer vers Work IQ MCP |
| API source (Dataverse, etc.) | Selon la source | Récupération déterministe | Microsoft la conseille quand on veut récupérer sans génération |
Un point d'architecture souvent manqué : l'outil retrieve reste en préversion publique. Si votre cahier des charges exige une récupération reproductible, la documentation Microsoft Learn de Business Applications in Work IQ recommande d'appeler l'API source plutôt que Work IQ MCP. Cette page compare aussi Work IQ MCP, Dataverse MCP et Dataverse Ask API : Business Applications in Work IQ.
Authentification déléguée : ce que cela impose
L'authentification Work IQ est uniquement déléguée via Microsoft Entra ID, sans mode application seule, comme le précise la référence des permissions Work IQ. Chaque appel s'exécute avec les droits de l'utilisateur connecté, et un administrateur doit d'abord activer Work IQ dans le tenant.
Conséquence directe : un agent autonome de type démon, sans utilisateur, ne peut pas s'appuyer sur Work IQ tel quel. Pensez-y dès la conception.
Les deux scopes sont délégués et exigent un consentement administrateur. Selon le billet du blog des développeurs Microsoft 365 sur les outils SharePoint de Work IQ, le comportement diffère nettement :
- avec WorkIQ.Read seul, l'agent ne reçoit que les outils non modifiants : fetch, call_function, get_schema et search_paths ;
- avec WorkIQ.Act, il dispose de l'ensemble des outils.
La page de référence des permissions détaille aussi le scope WorkIQAgent.Ask. Appliquez le moindre privilège : démarrez en lecture, ajoutez l'action seulement pour les agents qui en ont besoin.
Gouvernance : un plafond au tenant, des politiques par agent
Microsoft pose un principe : le contrôle d'accès s'effectue en dehors du modèle de langage. Dans le centre d'administration, l'administrateur fixe un plafond à l'échelle du tenant (par exemple lire, créer et modifier, mais pas supprimer). La politique de chaque agent peut resserrer ce plafond, jamais le dépasser.
Pour les agents enregistrés dans Agent 365, le concepteur propose une politique, l'administrateur l'approuve ou la refuse, et Work IQ la vérifie à chaque appel avec l'identité propre de l'agent. Une politique peut autoriser une action, la bloquer ou demander la confirmation d'une personne : un agent peut donc mettre à jour une fiche CRM sans disposer d'un chèque en blanc.
Microsoft ajoute une protection contre l'injection de prompt : avant que l'agent voie un contenu, un modèle isolé sans accès aux outils le transforme pour n'en restituer qu'une version assainie. Des signaux de provenance sont annoncés comme en cours de développement, sans date.
Un appel Foundry peut sortir de la frontière de conformité Azure
La documentation Foundry indique qu'un appel vers Work IQ peut quitter la frontière de conformité Azure. Faites valider ce point par votre RSSI ou votre DPO avant toute mise en production sur des données réglementées.
Coûts et mise en route côté Foundry
L'usage de l'API Work IQ est indépendant de la licence Microsoft 365 Copilot et facturé à l'usage, d'après la vue d'ensemble Work IQ de Microsoft Learn. Les contrôles de gouvernance et de coûts se trouvent dans le centre d'administration Microsoft 365. Microsoft évoque aussi un estimateur de coûts pour planifier la dépense.
Dans Foundry, le point d'entrée est l'endpoint MCP https://workiq.svc.cloud.microsoft/mcp, et non l'endpoint A2A. Avant de configurer l'agent, vérifiez que vos postes ou vos pare-feu laissent sortir le trafic :
1# Teste la résolution DNS et l'ouverture du port 443 vers l'hôte Work IQ2Test-NetConnection -ComputerName workiq.svc.cloud.microsoft -Port 443La valeur attendue est TcpTestSucceeded : True. Elle prouve la connectivité réseau, pas l'autorisation : celle-ci dépend du consentement et de la facturation.
Chronologie : un socle plus ancien que l'annonce Ignite
L'annonce d'Ignite présente comme des nouveautés des éléments dont le socle existait déjà.
16 juin 2026
Disponibilité générale des Work IQ APIs
Microsoft avait annoncé cette date pour les Work IQ APIs, avec 10 outils MCP génériques et divulgation progressive. Le détail figure dans l'annonce des nouvelles Work IQ APIs.
17 novembre 2026
Extensions annoncées à Ignite
Listen, outils SharePoint, Business Applications in Work IQ, permissions WorkIQ.Read et WorkIQ.Act, plugin pour ChatGPT Business et Enterprise. Les plugins pour Anthropic et Gemini for business sont annoncés par Microsoft sans date.
Mise en œuvre : auditer les consentements administrateur WorkIQ
Puisque les scopes exigent un consentement administrateur, l'audit des autorisations accordées est la première vérification d'un architecte. Le script ci-dessous liste les consentements à l'échelle du tenant dont le scope contient WorkIQ et indique si la lecture ou l'action a été accordée.
- Module requis :
Install-Module Microsoft.Graph -Scope CurrentUser(ou uniquementMicrosoft.Graph.Identity.SignInsetMicrosoft.Graph.Applications). - Permission minimale : lecture seule via le scope délégué
Directory.Read.All, avec un rôle de lecture tel que Lecteur général. - Sortie : un tableau à l'écran et un fichier CSV
workiq-consentements.csv.
1# Connexion en lecture seule2Connect-MgGraph -Scopes 'Directory.Read.All' -NoWelcome3 4# Consentements administrateur (accordés pour tous les utilisateurs)5$grants = Get-MgOauth2PermissionGrant -Filter "consentType eq 'AllPrincipals'" -All6 7# Ne garder que ceux qui mentionnent un scope WorkIQ8$workIq = $grants | Where-Object { $_.Scope -match 'WorkIQ' }9 10if (-not $workIq) {11 Write-Warning 'Aucun consentement administrateur contenant WorkIQ trouvé dans ce tenant.'12}13else {14 $rapport = foreach ($g in $workIq) {15 # Résolution des noms de l'application cliente et de la ressource16 $client = Get-MgServicePrincipal -ServicePrincipalId $g.ClientId17 $ressource = Get-MgServicePrincipal -ServicePrincipalId $g.ResourceId18 [pscustomobject]@{19 Application = $client.DisplayName20 Ressource = $ressource.DisplayName21 Scopes = $g.Scope.Trim()22 Lecture = [bool]($g.Scope -match 'WorkIQ\.Read')23 Action = [bool]($g.Scope -match 'WorkIQ\.Act')24 }25 }26 $rapport | Sort-Object Application | Format-Table -AutoSize27 $rapport | Export-Csv -Path .\workiq-consentements.csv -NoTypeInformation -Encoding UTF828}29 30Disconnect-MgGraphLe script ne modifie rien. Une application avec Action à True mérite une revue : demandez-vous si elle a réellement besoin d'agir ou si WorkIQ.Read suffit. Un résultat vide peut signifier que le consentement n'a pas été accordé, ou que le nom de scope diffère de celui recherché : comparez avec la page de référence des permissions.
Dépannage : symptômes fréquents
| Symptôme | Cause probable | Résolution |
|---|---|---|
| 403 Forbidden depuis Foundry | Facturation (Copilot Credits) non activée pour les appels à l API | Activer la facturation dans le centre d administration Microsoft 365, puis retester |
| L agent ne voit que fetch, call_function, get_schema et search_paths | Seul WorkIQ.Read a été consenti | Accorder WorkIQ.Act uniquement si l agent doit agir |
| Échec avec une application sans utilisateur | L authentification application seule n est pas prise en charge | Passer à un flux délégué avec un utilisateur connecté |
| Aucune donnée CRM ou ERP dans les réponses | Work IQ non activé dans l environnement Power Platform concerné | Faire activer Work IQ par un administrateur Power Platform dans chaque environnement |
| Appel refusé au démarrage | Work IQ non activé dans le tenant | Demander à un administrateur d activer Work IQ |
| Mauvais endpoint dans Foundry | Utilisation de l endpoint A2A au lieu du MCP | Cibler https://workiq.svc.cloud.microsoft/mcp |
Pour le diagnostic 401 et 403, le guide de connexion Foundry fournit des exemples de code. Il recommande aussi de tester le filtrage par permissions avec des utilisateurs représentatifs avant le déploiement.
Questions fréquentes
Faut-il une licence Microsoft 365 Copilot pour utiliser l'API Work IQ ?
Non. Selon Microsoft Learn, l'usage de l'API Work IQ est indépendant de la licence Microsoft 365 Copilot et facturé à l'usage. Prévoyez donc un budget et une activation de la facturation dédiés.
Peut-on appeler Work IQ avec une application sans utilisateur ?
Non. L'authentification est uniquement déléguée via Microsoft Entra ID, et l'authentification application seule n'est pas prise en charge. Chaque appel utilise les droits de l'utilisateur connecté.
Les anciens serveurs MCP par application restent-ils utilisables ?
Ils sont réservés à la compatibilité ascendante dans Agent 365. Microsoft déconseille de les utiliser en production ou pour de nouveaux projets et recommande Work IQ MCP, dont l'endpoint est en disponibilité générale.
Work IQ MCP peut-il renvoyer des données brutes sans réponse générée ?
Non, il n'offre pas de mode retrieval seul sans génération de réponse. Pour une récupération déterministe, Microsoft conseille d'utiliser l'API source.
Par où commencer
Le plus rentable est de valider les droits et la facturation avant d'écrire la première ligne d'agent.
Contrôles avant de passer en production
- Work IQ est activé dans le tenant, et dans chaque environnement Power Platform si vous utilisez les données métier.
- La facturation à l'usage (Copilot Credits) est activée pour les appels API.
- Le consentement administrateur est limité à WorkIQ.Read ; WorkIQ.Act n'est accordé qu'aux agents qui doivent modifier des données.
- Le plafond d'actions du tenant est défini dans le centre d'administration Microsoft 365.
- Le filtrage par permissions a été testé avec des utilisateurs représentatifs.
- La question de la frontière de conformité Azure a été validée par le RSSI ou le DPO.
- Aucun nouveau projet ne dépend des serveurs MCP par application.
Si votre agent doit tourner sans utilisateur, ou si vous avez besoin de données brutes reproductibles, partez d'abord de l'API source et réservez Work IQ aux scénarios de contexte et d'assistance. Sinon, démarrez en lecture seule sur un périmètre pilote, puis élargissez. Pour replacer ces choix dans la stratégie Copilot, parcourez nos 12 concepts IA Microsoft à maîtriser en 2026.
Pour aller plus loin
- Work IQ overview (Microsoft Learn) : architecture, 10 outils MCP, moteur de politiques et facturation à l'usage.
- Work IQ API permissions reference : scopes et consentement administrateur.
- SharePoint Tools for Work IQ : quels scopes exposent quels chemins SharePoint.
- Connect agents to Microsoft 365 with Work IQ (Foundry) : exemples de code, dépannage 401/403 et notes de gouvernance.
- Business Applications in Work IQ : comparaison Work IQ MCP, Dataverse MCP et Dataverse Ask API.