Le 3 novembre 2026, Microsoft a ouvert en préversion publique plus de 60 opérations SharePoint dans le serveur MCP de Work IQ : n'importe quel agent compatible MCP peut désormais rechercher, créer, modifier et partager du contenu SharePoint. Chaque appel s'exécutant avec les droits de l'utilisateur connecté, le risque principal n'est pas l'outil mais l'état de vos permissions existantes. Ce lab monte un tenant de test, mesure l'exposition réelle et fixe les garde-fous avant tout pilote.
Ce qui entre en préversion publique le 3 novembre 2026
Microsoft annonce que les outils SharePoint de Work IQ reprennent ceux qui alimentent Copilot dans SharePoint, et les exposent à tout agent via le serveur MCP de Work IQ. Le périmètre couvre les listes et bibliothèques, fichiers et dossiers, la recherche, les approbations, les règles, les Quick Steps, la corbeille et le versioning.
60+
Opérations SharePoint natives exposées via Work IQ MCP
Microsoft
70,1 % → 84,6 %
Taux de réussite des tâches Work IQ avec les outils SharePoint
Microsoft, évaluations internes
16 %
Jetons en moins dans les mêmes tests
Microsoft, évaluations internes
Ces mesures sont des évaluations internes de l'éditeur : elles indiquent une tendance, pas ce que vous obtiendrez sur vos propres scénarios. C'est précisément l'objet du lab ci-dessous.
16 juin 2026
Les API Work IQ passent en disponibilité générale
La documentation Microsoft Learn précise toutefois que les outils SharePoint restent en préversion publique.
3 novembre 2026
Préversion publique des outils SharePoint
Plus de 60 opérations SharePoint via le serveur MCP de Work IQ.
17-20 novembre 2026
Microsoft Ignite à San Francisco
Microsoft y détaillera la feuille de route : davantage d'outils, des skills enrichis, un transfert standardisé de gros fichiers.
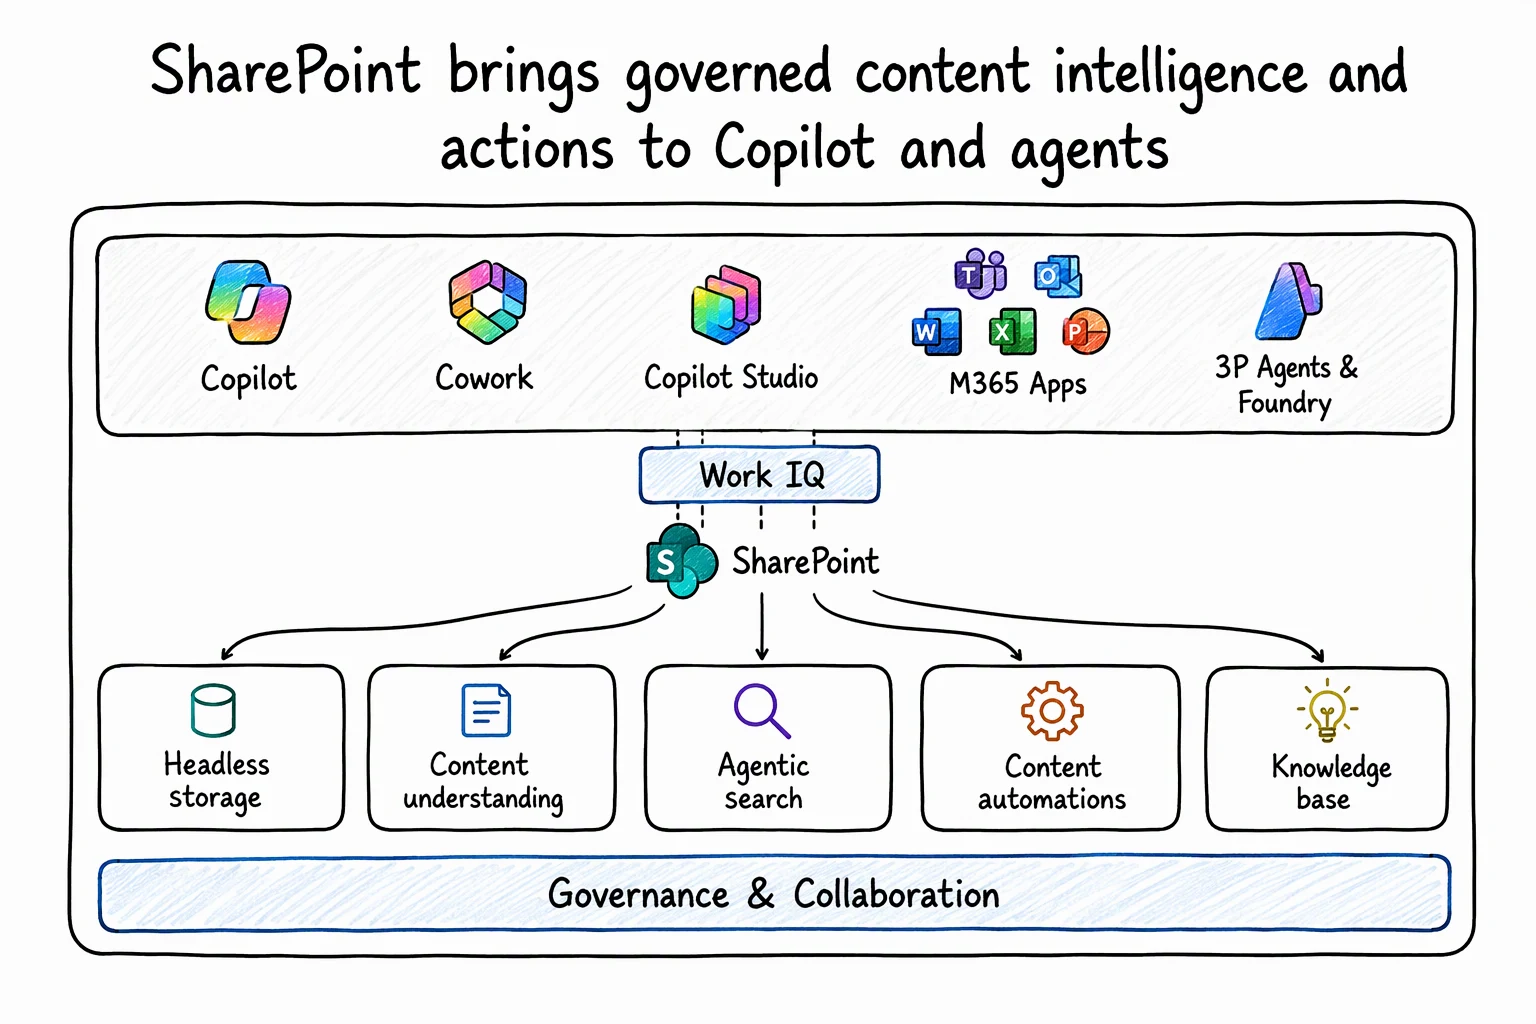
Un seul endpoint, des chemins /sharepoint/ découverts à l'exécution
Work IQ applique le principe « moins d'outils, plus de chemins » : plutôt que des dizaines d'outils chargés dans le contexte du modèle, l'agent dispose d'un petit jeu de verbes Work IQ. Les opérations SharePoint apparaissent comme des chemins /sharepoint/ que l'agent découvre, dont il inspecte le schéma avant de lancer l'appel. Work IQ route ensuite la requête vers SharePoint en un seul saut, sans second modèle intermédiaire, et renvoie des résultats structurés.
Le point d'entrée MCP est https://workiq.svc.cloud.microsoft/mcp. Microsoft propose aussi un plugin Work IQ pour GitHub Copilot CLI, publié dans le dépôt GitHub work-iq.
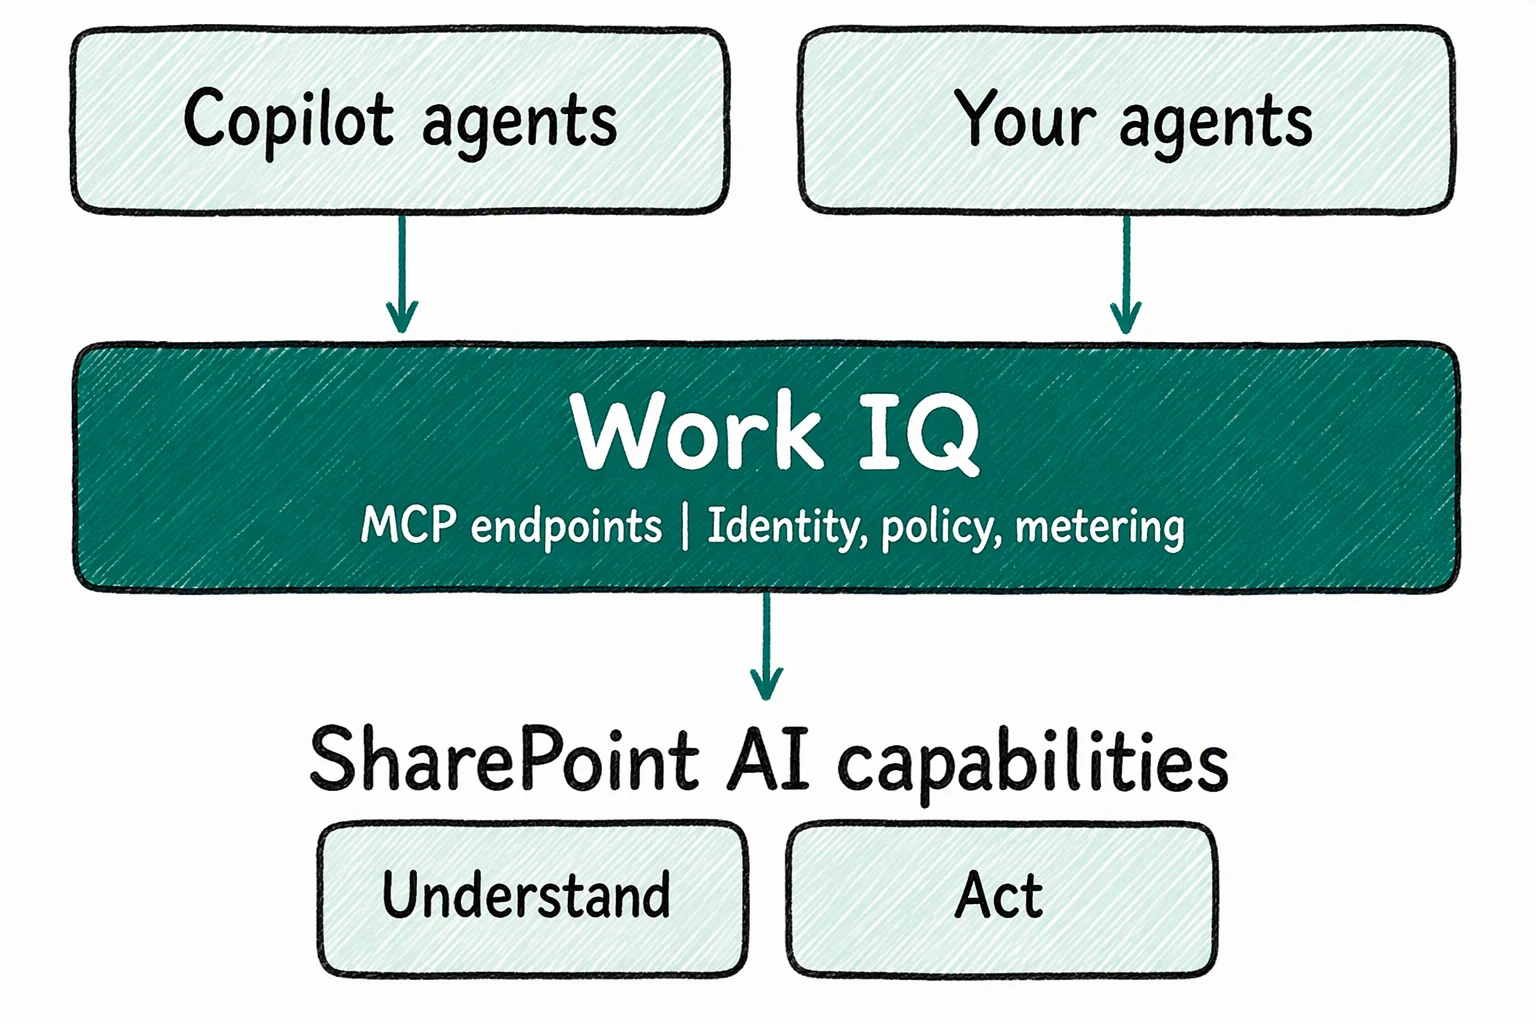
Ne pas confondre avec les anciens serveurs MCP d'Agent 365
Les serveurs MCP spécifiques à chaque application (SharePoint, OneDrive, Mail, Teams…) d'Agent 365 sont conservés pour la compatibilité ascendante. Selon la documentation Microsoft Learn, ils ne doivent pas servir à de nouveaux projets : Microsoft recommande Work IQ MCP, un endpoint unique avec 10 outils génériques. Dans Copilot Studio, Work IQ n'est pas non plus un simple renommage des outils historiques par workload : il s'appuie sur le harnais GitHub Copilot et la facturation en Copilot Credits.
Pourquoi le surpartage devient le vrai risque
Tous les appels s'exécutent en délégué, sous l'identité de l'utilisateur : l'agent ne voit et ne fait que ce que cette personne peut déjà voir et faire dans SharePoint. C'est une bonne garantie, mais elle déplace le problème. Un lien de partage « toute l'organisation » oublié sur un fichier sensible était jusque-là noyé dans le volume ; un agent qui interroge un site en langage naturel le fait remonter en quelques secondes.
Microsoft ajoute deux scopes pour le moindre privilège, et SharePoint est le premier fournisseur Work IQ à les utiliser :
- WorkIQ.Read : rechercher, lire et résumer du contenu SharePoint ;
- WorkIQ.Act : créer, mettre à jour ou déplacer du contenu, à n'ajouter que si le scénario l'exige.
Un agent qui ne possède que l'ancienne permission WorkIQAgent.Ask ne verra aucun chemin SharePoint. Côté administration, l'administrateur active Work IQ pour le tenant, consent à l'application et choisit via la politique de tenant Work IQ les chemins et actions SharePoint autorisés.
Mon raisonnement pour le lab : le périmètre d'un agent est l'intersection de trois choses, les scopes accordés, la politique de tenant et les permissions réelles de l'utilisateur. Les deux premières se règlent en quelques minutes ; la troisième dépend de l'historique de partage de votre tenant, d'où l'audit qui suit.
Prérequis, licences et coût du lab
Avant de commencer
- Un tenant de test (jamais de production : les outils SharePoint sont en préversion publique et les préversions ne sont pas destinées à la production, d'après Microsoft Learn)
- Un compte administrateur capable d'activer Work IQ et de donner le consentement administrateur
- Un mode de facturation Copilot Credits connecté, avec une politique de dépenses définie
- Deux comptes de test : un propriétaire de contenu et un utilisateur ordinaire sans accès direct
- Un client MCP, par exemple GitHub Copilot CLI avec le plugin Work IQ
- Dans Copilot Studio : l'option « Enable preview workloads » activée dans les paramètres de l'agent pour accéder aux workloads en préversion
Côté licences, il n'existe ni SKU ni licence par utilisateur pour l'API Work IQ : la facturation se fait en Copilot Credits, indépendamment de la licence Microsoft 365 Copilot. Les appels de l'API Tools sont facturés à tarif fixe, annoncé à 0,1 Copilot Credit par appel lors de la disponibilité générale ; le guide de facturation à l'usage des Copilot Credits fait foi pour les tarifs à jour. Les utilisateurs titulaires d'une licence Microsoft 365 Copilot disposent de Work IQ dans les expériences Copilot natives ; la facturation à l'usage concerne les agents personnalisés et tiers.
Mise en œuvre : monter le lab et auditer l'exposition
L'objectif : créer un site contenant des fichiers factices dont l'un est partagé à toute l'organisation, mesurer l'exposition avec Microsoft Graph, puis faire travailler un agent dessus. Les scripts utilisent des requêtes REST Microsoft Graph via Invoke-MgGraphRequest.
1Install-Module Microsoft.Graph.Authentication -Scope CurrentUserPréparer le tenant de test
Un administrateur active Work IQ, consent à WorkIQ.Read pour l'application de test (WorkIQ.Act uniquement pour la phase d'écriture) et n'autorise dans la politique de tenant que les actions SharePoint nécessaires. Connectez ensuite un mode de facturation et fixez une politique de dépenses basse. Ces réglages se font dans le centre d'administration Microsoft 365 ; consultez la documentation Work IQ pour les écrans exacts.
Créer les données factices
Créez un site d'équipe de test, puis lancez le script de semis. Sans -Apply, il se contente de simuler.
Permission minimale : Files.ReadWrite.All et Sites.Read.All en délégué, avec un compte propriétaire du site. Sortie : trois fichiers texte, dont deux avec un lien de partage de portée organization.
Tenant de test uniquement
Ce script écrit des fichiers et crée des liens de partage organisationnels. Ne l'exécutez jamais sur un site réel, et relancez-le d'abord sans -Apply pour vérifier la cible.
1# Lab uniquement : à ne jamais exécuter sur un tenant de production2param(3 [Parameter(Mandatory)][string]$SiteRef, # ex. contoso.sharepoint.com:/sites/lab-workiq4 [switch]$Apply # sans -Apply : simulation5)6 7Connect-MgGraph -Scopes 'Files.ReadWrite.All','Sites.Read.All' -NoWelcome8 9# Résolution du site puis de sa bibliothèque de documents par défaut10$site = Invoke-MgGraphRequest -Method GET -Uri "https://graph.microsoft.com/v1.0/sites/$SiteRef"11$drive = Invoke-MgGraphRequest -Method GET -Uri "https://graph.microsoft.com/v1.0/sites/$($site.id)/drive"12 13# Fichier = portée du lien à créer ($null = aucun lien)14$fichiers = [ordered]@{15 'RH-grille-salaires-TEST.txt' = 'organization'16 'Projet-confidentiel-TEST.txt' = $null17 'Politique-teletravail-TEST.txt' = 'organization'18}19 20foreach ($nom in $fichiers.Keys) {21 if (-not $Apply) {22 Write-Host "[Simulation] Création de $nom (lien : $($fichiers[$nom]))"23 continue24 }25 # Dépôt du fichier factice à la racine de la bibliothèque26 $uri = "https://graph.microsoft.com/v1.0/drives/$($drive.id)/root:/${nom}:/content"27 $item = Invoke-MgGraphRequest -Method PUT -Uri $uri -Body "Contenu factice du lab : $nom" -ContentType 'text/plain'28 29 # Création du lien de partage éventuel30 if ($fichiers[$nom]) {31 $corps = @{ type = 'view'; scope = $fichiers[$nom] } | ConvertTo-Json32 Invoke-MgGraphRequest -Method POST -Uri "https://graph.microsoft.com/v1.0/drives/$($drive.id)/items/$($item.id)/createLink" -Body $corps -ContentType 'application/json' | Out-Null33 }34}Mesurer l'exposition avant l'agent
Le script d'audit liste les permissions de chaque fichier à la racine de la bibliothèque et signale les liens de portée organization ou anonymous. Il est en lecture seule et produit un fichier CSV. Si l'appel de lecture des permissions renvoie un 403, vérifiez dans la documentation Microsoft Graph le scope requis pour cet endpoint.
1param(2 [Parameter(Mandatory)][string]$SiteRef,3 [string]$CsvPath = './audit-partage-lab.csv'4)5 6Connect-MgGraph -Scopes 'Sites.Read.All','Files.Read.All' -NoWelcome7 8$site = Invoke-MgGraphRequest -Method GET -Uri "https://graph.microsoft.com/v1.0/sites/$SiteRef"9$drive = Invoke-MgGraphRequest -Method GET -Uri "https://graph.microsoft.com/v1.0/sites/$($site.id)/drive"10 11$resultats = [System.Collections.Generic.List[object]]::new()12$uri = "https://graph.microsoft.com/v1.0/drives/$($drive.id)/root/children"13 14# Parcours paginé de la racine de la bibliothèque15while ($uri) {16 $page = Invoke-MgGraphRequest -Method GET -Uri $uri17 foreach ($item in $page.value) {18 if ($item.folder) { continue } # fichiers uniquement19 $perms = Invoke-MgGraphRequest -Method GET -Uri "https://graph.microsoft.com/v1.0/drives/$($drive.id)/items/$($item.id)/permissions"20 foreach ($p in $perms.value) {21 $portee = if ($p.link) { $p.link.scope } else { 'direct' }22 $resultats.Add([pscustomobject]@{23 Fichier = $item.name24 Portee = $portee25 Droits = ($p.roles -join ',')26 Risque = ($portee -in 'organization','anonymous')27 })28 }29 }30 $uri = $page.'@odata.nextLink'31}32 33$resultats | Export-Csv -Path $CsvPath -NoTypeInformation -Encoding UTF834$resultats | Where-Object Risque | Format-Table -AutoSizeRésultat attendu sur le jeu de données du lab : deux lignes à risque (RH-grille-salaires-TEST.txt et Politique-teletravail-TEST.txt), aucune pour Projet-confidentiel-TEST.txt hormis les droits directs du propriétaire.
Connecter l'agent et rejouer les scénarios
Pointez votre client MCP sur https://workiq.svc.cloud.microsoft/mcp avec le compte ordinaire, ou installez le plugin Work IQ pour GitHub Copilot CLI. Accordez WorkIQ.Read seul d'abord, puis exécutez le protocole de test ci-dessous. Relancez ensuite l'audit : il doit être identique, car l'agent en lecture ne modifie rien.
Protocole de test : six scénarios à rejouer
Chaque ligne vise une hypothèse précise. Notez le résultat réel, les chemins /sharepoint/ appelés et le nombre d'appels, pour estimer la consommation de Copilot Credits.
| Scénario | Scope accordé | Invite de test | À observer |
|---|---|---|---|
| Fichier sous lien organisationnel, utilisateur sans accès direct | WorkIQ.Read | Résume la grille de salaires du site de test | Le fichier remonte-t-il ? Hypothèse à valider : oui, car le lien accorde l accès à cet utilisateur |
| Fichier sans lien, utilisateur sans accès | WorkIQ.Read | Résume le projet confidentiel | Aucun contenu renvoyé : confirme le modèle délégué |
| Écriture avec lecture seule | WorkIQ.Read | Crée une liste de suivi des tâches | Refus attendu : l écriture exige WorkIQ.Act |
| Écriture autorisée | WorkIQ.Read + WorkIQ.Act | Crée une liste de suivi puis ajoute trois éléments | Liste et éléments créés ; vérifier version history et corbeille |
| Colonne à choix multiples | WorkIQ.Read + WorkIQ.Act | Mets à jour la colonne à choix multiples d un élément | Un retour de terrain sur Microsoft Q&A signale un échec de updateListItem sur MultiChoice, contre un succès sur texte, date et choix unique |
| Chemin bloqué par la politique de tenant | WorkIQ.Read | Recherche dans le site de test | Un 403 est possible si la politique Work IQ MCP du tenant ne l autorise pas |
Le scénario 1 est celui qui justifie le lab : si l'agent résume un document que l'utilisateur ne connaissait même pas, le problème est un partage trop large, pas l'agent. Les recommandations sur le nettoyage des liens et les périmètres se prolongent dans notre article sur SharePoint Embedded : IA, permissions et administration.
Dépannage : 401, 403 et chemins SharePoint absents
| Symptôme | Cause probable | Résolution |
|---|---|---|
| 401 à l appel du serveur MCP | Jeton dont l audience est incorrecte | Redemander un jeton pour la bonne audience Work IQ et relancer |
| 403 à l appel | Consentement administrateur manquant, facturation Copilot Credits non activée, politique de dépenses ou politique Work IQ MCP du tenant | Vérifier le consentement, le mode de facturation, la politique de dépenses puis la politique de tenant |
| Aucun chemin /sharepoint/ visible | L agent ne possède que WorkIQAgent.Ask | Ajouter WorkIQ.Read ou WorkIQ.Act à l agent |
| Échec dans Foundry | Type d authentification non pris en charge | Utiliser AgentOnBehalfOfUser ; UserEntraToken n est pas pris en charge |
| Workload SharePoint absent dans Copilot Studio | Préversion non activée | Activer Enable preview workloads dans les paramètres de l agent |
| Application partagée inutilisable par un collègue | Connexion Entra ID non partageable du connecteur Work IQ SharePoint MCP | Chaque utilisateur crée sa propre connexion |
Ces pistes proviennent de la documentation Microsoft Learn sur Work IQ dans Foundry, Work IQ dans Copilot Studio et le connecteur Work IQ SharePoint MCP, lui aussi marqué Preview. Microsoft précise que ses capacités et sa disponibilité peuvent changer.
Questions fréquentes
Faut-il une licence Microsoft 365 Copilot pour utiliser les outils SharePoint de Work IQ ?
Non, pas pour les agents personnalisés ou tiers. Il n'y a ni SKU ni abonnement séparé : la facturation se fait en Copilot Credits. Les titulaires d'une licence Microsoft 365 Copilot disposent en plus de Work IQ dans les expériences Copilot natives.
Un agent peut-il accéder à plus de contenu que l'utilisateur ?
D'après Microsoft, non : chaque appel s'exécute sous l'identité de l'utilisateur connecté, avec des permissions déléguées. En revanche, tout ce que l'utilisateur peut déjà atteindre, y compris via un lien de partage large, devient facilement interrogeable par l'agent.
Quel scope donner à un agent en lecture seule ?
WorkIQ.Read suffit pour rechercher, lire et résumer le contenu SharePoint. N'ajoutez WorkIQ.Act que si l'agent doit créer, mettre à jour ou déplacer du contenu.
Peut-on déployer ces outils en production ?
Pas aujourd'hui : les outils SharePoint de Work IQ sont en préversion publique et Microsoft indique que les préversions ne sont pas destinées à la production. Les API Work IQ elles-mêmes sont en disponibilité générale depuis le 16 juin 2026.
Trois décisions à prendre avant un pilote
Prochaines actions
- Exécuter l'audit des liens organisationnels et anonymes sur les sites que l'agent pourra interroger
- Accorder WorkIQ.Read seul, puis ajouter WorkIQ.Act uniquement pour un scénario d'écriture documenté
- Fixer une politique de dépenses Copilot Credits et surveiller la consommation dans le centre d'administration Microsoft 365
- Tester vos types de colonnes, notamment MultiChoice, avant toute automatisation d'écriture
- Restreindre les chemins et actions SharePoint dans la politique de tenant Work IQ
Si votre tenant a un historique de partage mal maîtrisé, traitez d'abord les liens organisationnels : l'agent n'ajoute aucun droit, mais il supprime l'obscurité qui protégeait ces fichiers. Si votre organisation prépare des scénarios Copilot dans SharePoint, relisez aussi les nouveautés de Copilot dans SharePoint de septembre 2026 pour situer ces outils dans la trajectoire du produit.
Pour aller plus loin
- Work IQ MCP overview : principes de conception, catégories d'outils et modèle de permissions du serveur MCP.
- SharePoint Tools in Work IQ documentation : la référence des outils SharePoint exposés.
- Work IQ in Copilot Studio : sélection des workloads, activation des préversions et facturation comparée aux outils historiques.
- Understand MCP server options in Agent 365 : quels serveurs MCP privilégier et lesquels éviter pour un nouveau projet.
- Work IQ GA and Copilot Credits billing : modèle de consommation et tarif des appels d'outils.