Un agent sans propriétaire identifié, relié à des données métier et capable d’agir dans un système de production constitue une dette de sécurité difficile à mesurer. L’objectif est donc de transformer l’inventaire technique en file d’audit : chaque agent reçoit un responsable, un niveau de risque et une décision vérifiable avant toute automatisation.
Pourquoi l’inventaire doit maintenant mesurer le risque
Depuis le 1er mai 2026, Microsoft Agent 365 est en disponibilité générale pour le segment commercial, selon l’annonce officielle de Microsoft. Le produit ajoute une couche de gouvernance commune, mais ne remplace pas le travail de qualification : connaître l’existence d’un agent ne dit pas encore quelles données il lit, quelles actions il exécute ni qui répond de son comportement.
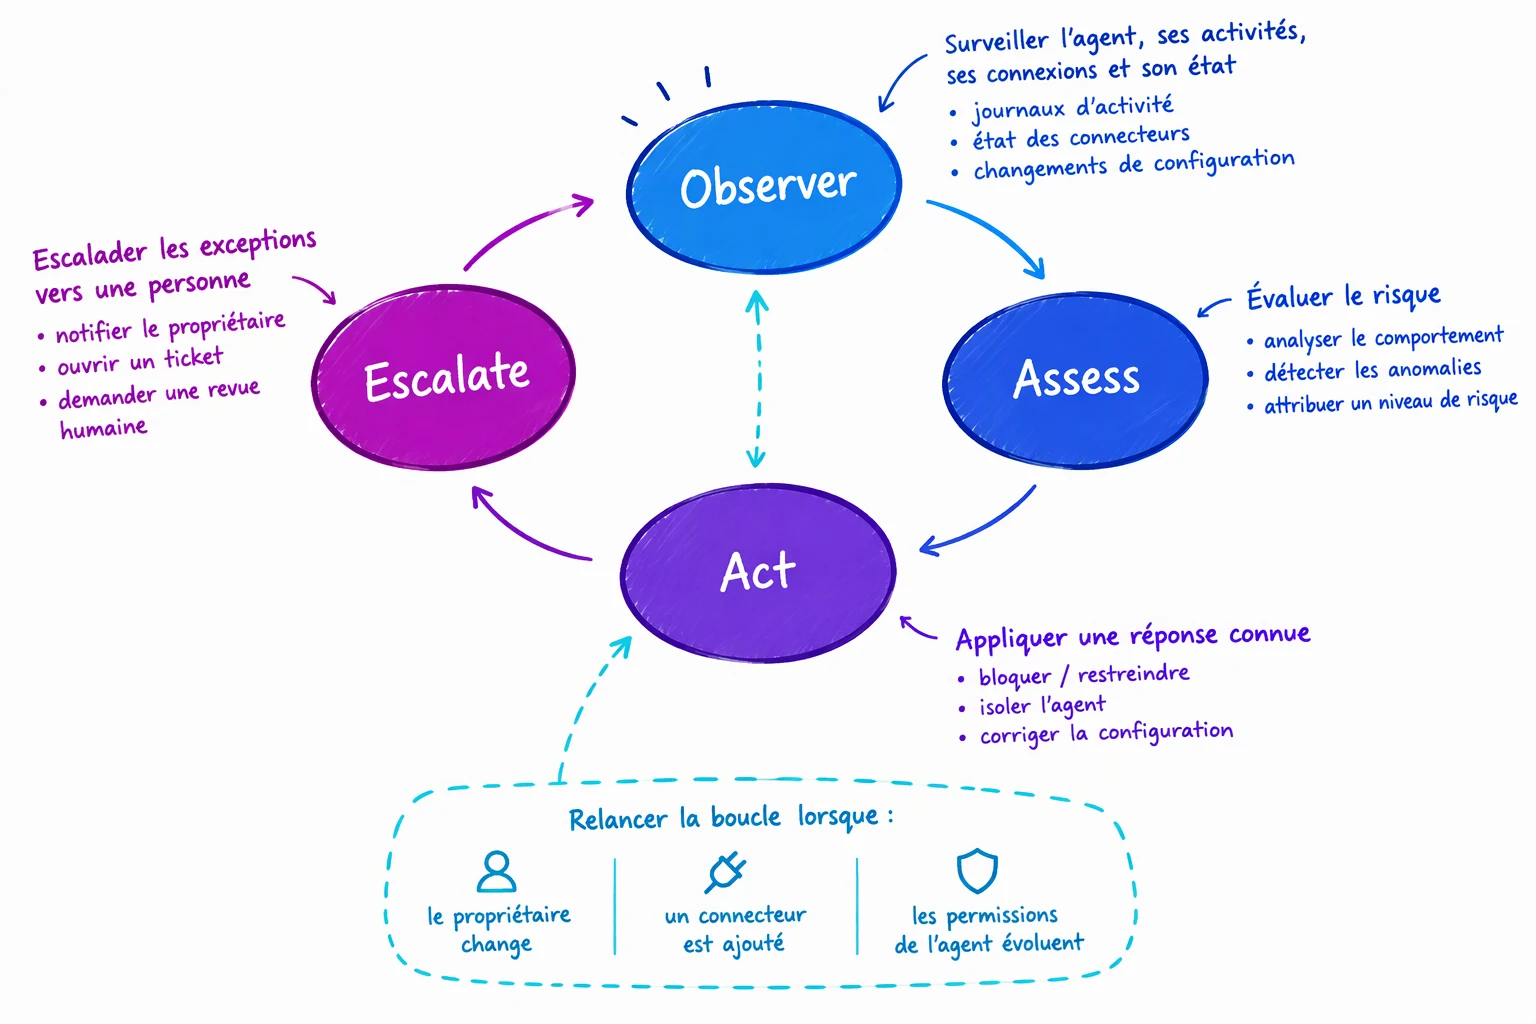
Le modèle opérationnel utile suit une boucle continue : observer l’agent, évaluer son risque, appliquer une réponse connue, puis escalader les exceptions vers une personne. Cette boucle doit être relancée lorsqu’un propriétaire change, qu’un connecteur est ajouté ou que les permissions de l’agent évoluent.
Le registre des agents, les actions de gouvernance de base et les règles de cycle de vie sont inclus avec les abonnements Microsoft 365, sans licence Agent 365. En revanche, la description de service Microsoft Agent 365 précise que l’accès Microsoft Graph au registre, la télémétrie et certains contrôles à l’échelle du locataire exigent Microsoft 365 E7 ou Agent 365.
15 $ US
Agent 365 autonome par utilisateur et par mois
FAQ de licences Microsoft
99 $ US
Microsoft 365 E7 par utilisateur et par mois
FAQ de licences Microsoft
La licence est attribuée par utilisateur, et non par agent. La FAQ de licences Microsoft indique également qu’Agent 365 n’est inclus ni dans Microsoft 365 E3 ni dans E5. Pour une PME, Microsoft 365 Business Premium est le prérequis indiqué pour la licence autonome.
Une grille à trois niveaux fondée sur cinq critères
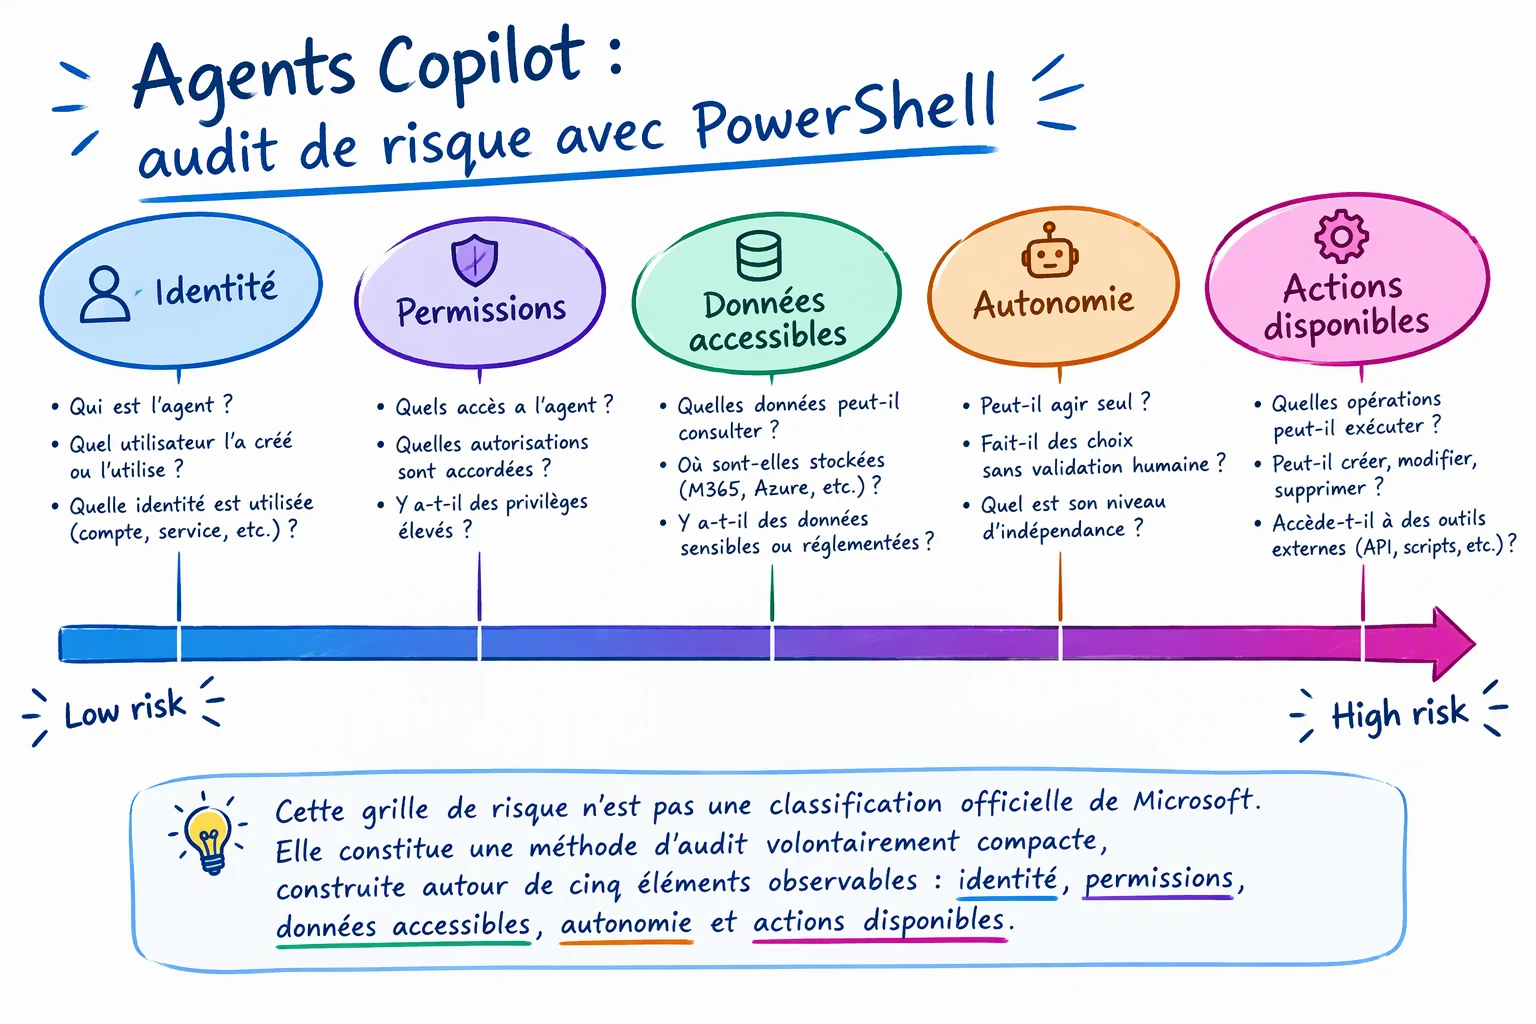
Cette grille de risque n’est pas une classification officielle de Microsoft. Elle constitue une méthode d’audit volontairement compacte, construite autour de cinq éléments observables : identité, permissions, données accessibles, autonomie et actions disponibles.
| Niveau | Profil de l’agent | Contrôle attendu |
|---|---|---|
| Niveau 1 — limité | Répond depuis un contenu interne approuvé et ne déclenche aucune action externe | Propriétaire nommé et respect des règles de publication |
| Niveau 2 — supervisé | Lit des données métier ou des espaces SharePoint nécessitant une validation | Revue des sources, permissions et usages avant la mise en service |
| Niveau 3 — contrôlé | Écrit, envoie, modifie ou accède à des données sensibles | Approbation explicite, propriétaire de secours et revues périodiques |
Pour éviter qu’une moyenne masque un danger, retenez le niveau le plus élevé atteint par l’un des critères. Un agent qui lit uniquement une base documentaire approuvée peut rester au niveau 1 ; s’il reçoit ensuite un outil capable de modifier le CRM, il passe au niveau 3 même si ses autres caractéristiques restent inchangées.
Le livre blanc Microsoft sur la gouvernance des agents propose aussi trois zones : productivité personnelle, collaboration d’équipe et gestion centralisée par la TI. Ces zones organisent les environnements et les responsabilités ; la grille ci-dessus qualifie plutôt le risque technique. Les deux modèles sont donc complémentaires, mais ne doivent pas être confondus.
Un propriétaire manquant est traité comme une exception de gouvernance, et non comme un quatrième niveau. Le guide d’administration Microsoft recommande de filtrer le registre sur Missing an owner et d’envisager le retrait des agents orphelins après vérification.
Vérifier les prérequis avant l’appel Microsoft Graph
L’inventaire combine deux sources : les identités d’agents de Microsoft Entra ID, anciennement Azure AD, et les packages du registre Agent 365. Les enregistrements peuvent se recouper ; le script ne les fusionne pas automatiquement, car les propriétés permettant une corrélation fiable ne sont pas documentées dans les éléments fournis.
Prérequis de l’audit
- Module
Microsoft.Graph.Authentication, sans version minimale imposée par les références utilisées - Permission déléguée
AgentIdentity.Read.Allpour les identités d’agents - Permission déléguée
CopilotPackages.Read.Allpour le registre - Rôle
AI Administratorpour lire le registre des agents - Microsoft 365 E7 ou Agent 365 pour accéder au registre par Microsoft Graph
- Répertoire local autorisé pour stocker les fichiers CSV et JSON
Le registre du centre d’administration Microsoft 365 permet d’inventorier les agents et de filtrer ceux sans propriétaire. Les opérations de base, notamment publier, bloquer, supprimer ou réassigner le propriétaire, ne nécessitent pas Agent 365.
Le registre Graph n’est pas universellement accessible
Mise en œuvre
Le script est strictement en lecture seule. Il produit un CSV prêt à qualifier, deux fichiers JSON conservant les réponses brutes et, si nécessaire, un fichier séparé contenant les erreurs d’appel.
Installez d’abord le module requis :
1Install-Module Microsoft.Graph.Authentication -Scope CurrentUserEnregistrez ensuite le script sous Export-CopilotAgentRiskInventory.ps1.
1param(2 [Parameter(Mandatory = $false)]3 [string]$OutputDirectory = ".\audit-agents"4)5 6$ErrorActionPreference = "Stop"7$RequiredScopes = @(8 "AgentIdentity.Read.All",9 "CopilotPackages.Read.All"10)11 12# Charge le module d’authentification Microsoft Graph.13Import-Module Microsoft.Graph.Authentication14 15# Crée le répertoire de sortie sans modifier le locataire.16New-Item -Path $OutputDirectory -ItemType Directory -Force | Out-Null17 18# Demande uniquement les permissions de lecture nécessaires à l’inventaire.19Connect-MgGraph -Scopes $RequiredScopes20 21function Get-GraphCollection {22 param(23 [Parameter(Mandatory = $true)]24 [string]$Uri25 )26 27 $Items = @()28 $NextUri = $Uri29 30 # Suit la pagination Microsoft Graph jusqu’à la dernière page.31 while ($NextUri) {32 $Page = Invoke-MgGraphRequest -Method GET -Uri $NextUri33 if ($null -ne $Page.value) {34 $Items += @($Page.value)35 }36 $NextUri = $Page.'@odata.nextLink'37 }38 39 return $Items40}41 42function Get-ObjectPropertyValue {43 param(44 [Parameter(Mandatory = $true)]45 [object]$InputObject,46 47 [Parameter(Mandatory = $true)]48 [string]$PropertyName49 )50 51 if ($InputObject -is [System.Collections.IDictionary]) {52 if ($InputObject.Contains($PropertyName)) {53 return $InputObject[$PropertyName]54 }55 }56 57 $Property = $InputObject.PSObject.Properties[$PropertyName]58 if ($null -ne $Property) {59 return $Property.Value60 }61 62 return $null63}64 65function Get-ObjectLabel {66 param(67 [Parameter(Mandatory = $true)]68 [object]$InputObject69 )70 71 foreach ($PropertyName in @("displayName", "name", "id")) {72 $Value = Get-ObjectPropertyValue -InputObject $InputObject -PropertyName $PropertyName73 if (-not [string]::IsNullOrWhiteSpace([string]$Value)) {74 return [string]$Value75 }76 }77 78 return "À identifier dans la réponse brute"79}80 81$Errors = @()82$AgentIdentities = @()83$Packages = @()84 85# Inventorie les identités d’agents Microsoft Entra Agent ID.86try {87 $AgentIdentities = @(Get-GraphCollection -Uri "https://graph.microsoft.com/v1.0/servicePrincipals/microsoft.graph.agentIdentity")88}89catch {90 $Errors += [pscustomobject]@{91 Source = "Microsoft Entra Agent ID"92 Message = $_.Exception.Message93 }94}95 96# Inventorie le registre Agent 365. Cet appel dépend de la licence et du cloud.97try {98 $Packages = @(Get-GraphCollection -Uri "https://graph.microsoft.com/v1.0/copilot/admin/catalog/packages")99}100catch {101 $Errors += [pscustomobject]@{102 Source = "Registre Agent 365"103 Message = $_.Exception.Message104 }105}106 107# Conserve les réponses complètes pour les contrôles techniques ultérieurs.108ConvertTo-Json -InputObject $AgentIdentities -Depth 20 |109 Set-Content -Path (Join-Path $OutputDirectory "identites-agents-entra.json") -Encoding UTF8110 111ConvertTo-Json -InputObject $Packages -Depth 20 |112 Set-Content -Path (Join-Path $OutputDirectory "registre-agents.json") -Encoding UTF8113 114# Construit une file d’audit commune sans prétendre dédupliquer les sources.115$AuditRows = @(116 foreach ($Item in $AgentIdentities) {117 [pscustomobject]@{118 Source = "Microsoft Entra Agent ID"119 AgentName = Get-ObjectLabel -InputObject $Item120 ObjectId = Get-ObjectPropertyValue -InputObject $Item -PropertyName "id"121 Owner = ""122 BackupOwner = ""123 RiskLevel = ""124 RiskRationale = ""125 ReviewDecision = ""126 ReviewDate = ""127 RawPayload = ConvertTo-Json -InputObject $Item -Depth 20 -Compress128 }129 }130 131 foreach ($Item in $Packages) {132 [pscustomobject]@{133 Source = "Registre Agent 365"134 AgentName = Get-ObjectLabel -InputObject $Item135 ObjectId = Get-ObjectPropertyValue -InputObject $Item -PropertyName "id"136 Owner = ""137 BackupOwner = ""138 RiskLevel = ""139 RiskRationale = ""140 ReviewDecision = ""141 ReviewDate = ""142 RawPayload = ConvertTo-Json -InputObject $Item -Depth 20 -Compress143 }144 }145)146 147$CsvPath = Join-Path $OutputDirectory "inventaire-agents-auditer.csv"148 149if ($AuditRows.Count -gt 0) {150 $AuditRows |151 Sort-Object Source, AgentName |152 Export-Csv -Path $CsvPath -NoTypeInformation -Encoding UTF8153}154else {155 '"Source","AgentName","ObjectId","Owner","BackupOwner","RiskLevel","RiskRationale","ReviewDecision","ReviewDate","RawPayload"' |156 Set-Content -Path $CsvPath -Encoding UTF8157}158 159if ($Errors.Count -gt 0) {160 $Errors |161 Export-Csv -Path (Join-Path $OutputDirectory "erreurs-inventaire.csv") -NoTypeInformation -Encoding UTF8162}163 164Write-Host "Identités Entra Agent ID : $($AgentIdentities.Count)"165Write-Host "Packages du registre Agent 365 : $($Packages.Count)"166Write-Host "Lignes à auditer : $($AuditRows.Count)"167Write-Host "Inventaire produit : $CsvPath"Exécutez-le avec un répertoire de sortie explicite :
1.\Export-CopilotAgentRiskInventory.ps1 -OutputDirectory ".\audit-agents"Le terminal doit afficher les deux totaux et le nombre de lignes à auditer. Vérifiez ensuite que chaque source attendue apparaît dans le CSV et listez les entrées encore sans propriétaire :
1$Inventory = Import-Csv -Path ".\audit-agents\inventaire-agents-auditer.csv"2 3$Inventory |4 Group-Object -Property Source |5 Select-Object Name, Count6 7$Inventory |8 Where-Object { [string]::IsNullOrWhiteSpace($_.Owner) } |9 Select-Object Source, AgentName, ObjectIdClasser chaque agent sans automatiser le jugement
Le CSV prépare la décision, mais ne peut pas déterminer seul le niveau de risque. Les permissions effectives, les sources de connaissances et les outils disponibles doivent être confirmés dans les consoles qui administrent l’agent.
Identifier le responsable opérationnel
Renseignez Owner et BackupOwner. Si personne n’accepte la responsabilité, placez l’agent en revue avant toute décision de publication ou d’extension.
Collecter les cinq preuves techniques
Documentez l’identité, les permissions, les données accessibles, le degré d’autonomie et les actions. Conservez le raisonnement dans RiskRationale plutôt qu’un niveau sans justification.
Appliquer le niveau maximal observé
Inscrivez 1, 2 ou 3 dans RiskLevel. Une capacité d’écriture ou une donnée sensible suffit à imposer le niveau 3, même si l’agent paraît limité sur les autres axes.
Enregistrer la décision de revue
Utilisez ReviewDecision pour consigner une approbation, une demande de réduction des permissions ou une escalade. La date de validation est inscrite dans ReviewDate.
Prenons l’illustration d’un agent de support interne. Alimenté uniquement par une documentation approuvée, il relève du niveau 1. L’ajout d’un accès en lecture à des données commerciales le fait passer au niveau 2 ; un outil capable de modifier un dossier ou d’envoyer un message le place au niveau 3.
Aucun délai de propagation garanti n’est fourni dans les références utilisées ici. Après une modification de propriétaire, de permission ou d’outil, attendez qu’elle soit visible dans la console d’administration concernée, relancez l’inventaire, puis comparez les identifiants et les réponses JSON.
Dépanner les écarts d’inventaire
| Symptôme | Cause probable | Résolution |
|---|---|---|
| L’appel au registre est refusé | Licence E7 ou Agent 365 absente, environnement GCC, rôle ou permission manquante | Vérifier la licence, le rôle AI Administrator et le scope CopilotPackages.Read.All ; utiliser le portail si l’API n’est pas disponible |
| Des agents Copilot Studio manquent dans Entra | La migration vers Microsoft Entra Agent ID reste en préversion | Recouper avec le registre Agent 365 et l’inventaire Power Platform |
| Le CSV contient un payload JSON difficile à lire | Les propriétés imbriquées ont été conservées sans schéma supposé | Analyser les fichiers JSON bruts et reporter uniquement les preuves utiles dans le CSV |
| Toutes les colonnes Owner sont vides | Le script crée volontairement une file de qualification indépendante du schéma du registre | Utiliser le filtre Missing an owner, identifier les responsables puis compléter le CSV |
| Un agent tiers attendu est absent | Les deux endpoints ne couvrent pas nécessairement les agents extérieurs à l’écosystème Microsoft | Ajouter une source d’inventaire propre à la plateforme tierce et conserver la même grille de risque |
La migration des agents Copilot Studio vers Microsoft Entra Agent ID étant encore en préversion, une liste vide ou incomplète ne prouve pas l’absence d’agents. Le registre et les inventaires Power Platform restent des sources de recoupement indispensables.
Questions fréquentes
Faut-il Agent 365 pour consulter l’inventaire des agents ?
Non pour le registre et les actions de gouvernance de base disponibles dans Microsoft 365. En revanche, l’accès au registre par l’API Microsoft Graph utilisée dans ce guide exige Microsoft 365 E7 ou Agent 365.
Le script fonctionne-t-il dans un environnement GCC ?
L’API Microsoft Graph du registre Agent 365 n’est pas disponible dans GCC. L’appel aux identités doit être évalué séparément, tandis que le registre doit être consulté par les interfaces d’administration disponibles dans cet environnement.
Peut-on attribuer automatiquement le niveau de risque ?
Pas tant que les critères, les preuves et les seuils d’escalade ne sont pas formalisés. Le script automatise la collecte et prépare la revue ; il ne remplace pas la validation des permissions, des données et des actions.
Que faire d’un agent sans propriétaire ?
Commencez par confirmer qu’il est encore utilisé et identifiez son périmètre d’accès. Le guide Microsoft recommande de rechercher les agents marqués Missing an owner et d’envisager leur retrait lorsqu’aucun propriétaire légitime ne peut être réassigné.
Trois décisions à prendre avant l’automatisation
Ne supprimez pas un agent sur le seul critère du propriétaire
Passer de l’audit à la gouvernance
- Désigner un responsable et un suppléant pour chaque agent actif
- Faire valider la grille de risque et les conditions de passage entre niveaux
- Traiter en priorité les agents orphelins, les permissions élevées et les capacités d’écriture
- Définir les décisions automatisables et celles qui exigent une revue humaine
- Relancer l’inventaire après toute évolution d’identité, de données, d’outil ou de propriétaire
Si votre organisation débute, conservez d’abord une revue humaine des trois niveaux. Si les mêmes décisions deviennent répétables et démontrables, vous pourrez alors automatiser la détection des changements sans automatiser prématurément la sanction.
Pour aller plus loin
- Microsoft Agent 365 – Service Descriptions — pour comparer les fonctions incluses et celles soumises à licence.
- Microsoft Agent 365 Licensing FAQs — pour vérifier les prix, prérequis et règles d’attribution.
- Agents admin guide for Microsoft 365 — pour repérer les agents sans propriétaire et gérer leur déploiement.
- Gouvernance des agents IA avec Agent 365 et Entra Agent ID — pour approfondir l’identité et le contrôle centralisé des agents.
- Agent IA : autonomie, cycle d’action et sécurité — pour relier le degré d’autonomie aux risques opérationnels.