Un agent peut répondre correctement sans avoir réellement consulté la ressource demandée : son modèle, son contexte ou son cache peuvent masquer un blocage réseau. Ce lab isole les règles de sortie de Microsoft Entra Agent ID afin de produire une preuve exploitable avant tout passage en production.
Identité, autorisation et sortie réseau sont trois contrôles distincts
Depuis le 1er mai 2026, Microsoft Entra Agent ID est en disponibilité générale. La documentation Microsoft Learn précise que la plateforme attribue une identité d’entreprise aux agents et prend en charge OAuth 2.0, MCP et A2A.
Cette identité ne répond toutefois qu’à la question « quel agent agit ? ». Deux contrôles supplémentaires restent nécessaires : les permissions déterminent ce que l’agent peut faire sur une ressource, tandis que les règles de sortie limitent les chemins web qu’il peut joindre.
L’accès réseau et l’autorisation applicative doivent donc être diagnostiqués séparément :
- une règle de sortie autorise ou refuse une connexion vers une destination ;
- OAuth 2.0 et les permissions de la ressource décident ensuite si l’action est permise ;
- les journaux permettent de rattacher la décision à l’identité de l’agent ;
- l’accès conditionnel pour les agents ajoute un contrôle d’accès, mais ne remplace pas la restriction des destinations.
Un refus HTTP ne prouve pas toujours un blocage réseau
Cette séparation devient particulièrement importante avec les outils MCP. Notre présentation des MCP Apps dans Microsoft 365 Copilot complète ce modèle en expliquant comment un agent appelle des capacités externes.
Les prérequis et licences à valider avant le lab
Agent ID est accessible à tous les clients Microsoft Entra. En revanche, l’extension des fonctions de sécurité Entra aux agents nécessite Microsoft Agent 365, selon la page de référence Microsoft Learn.
Microsoft Agent 365 est inclus dans Microsoft 365 E7. Il peut aussi être ajouté à Microsoft 365 E5, A5 ou Business Premium. Microsoft a par ailleurs annoncé le 1er mai 2026 une offre autonome à 15 USD par utilisateur et par mois.
| Besoin | Licence indiquée | Utilité dans le lab |
|---|---|---|
| Créer et identifier un agent | Agent ID disponible pour tous les clients Entra | Associer les essais à une identité d’agent |
| Étendre les contrôles de sécurité aux agents | Microsoft Agent 365, inclus dans Microsoft 365 E7 ou proposé en complément | Appliquer les contrôles réseau et de sécurité |
| Appliquer l’accès conditionnel aux agents | Microsoft 365 E7, ou Agent 365 avec Entra P1 ou Microsoft 365 E3 | Tester séparément les décisions d’accès conditionnel |
Préparez un tenant de test, un blueprint dédié et un agent sans accès aux données de production. L’agent doit disposer d’une capacité effectuant une requête web réelle ; une simple réponse générée par le modèle ne permet pas de valider la sortie réseau.
Prérequis du tenant de test
- Un agent et un blueprint réservés au lab
- Une identité Agent ID visible et identifiable
- Une règle de sortie modifiable sans affecter un agent de production
- Trois URL de test ne contenant aucune donnée sensible
- Un accès aux journaux ou aux traces de décision de l’agent
- Une session neuve pour chaque sonde afin de réduire les effets du contexte
Les sources fournies ne précisent ni le rôle Entra minimal pour modifier une règle de sortie ni un délai de propagation garanti. Utilisez le rôle le moins privilégié proposé par votre environnement et ne validez pas le résultat tant que la configuration relue n’affiche pas la nouvelle règle.
Le scénario sépare chemin autorisé, hôte et autorisation
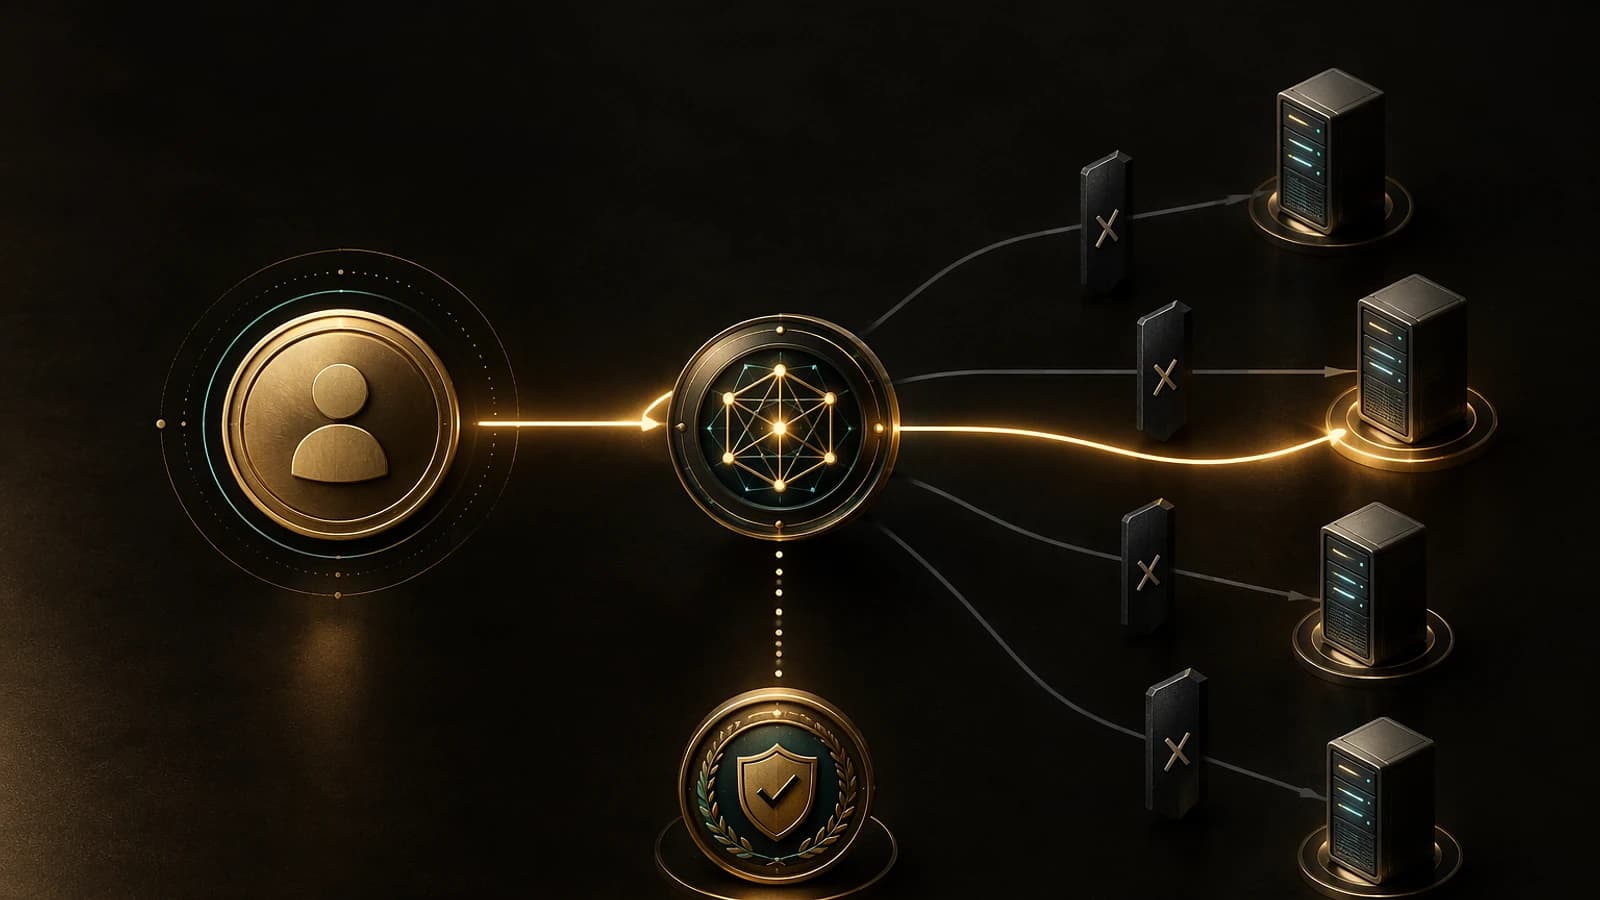
Prenons l’exemple d’une équipe qui autorise son agent à consulter une seule page de documentation Agent ID. Elle veut prouver que l’agent ne peut ni parcourir librement le même domaine ni joindre un autre site.
Le test utilise trois destinations publiques et sans charge utile sensible. La règle du lab doit autoriser uniquement l’URL T01 ; T02 et T03 restent absentes de la liste d’autorisation.
| Test | Destination | Résultat attendu |
|---|---|---|
| T01 — chemin autorisé | https://learn.microsoft.com/en-us/entra/agent-id/what-is-microsoft-entra-agent-id | Appel réseau autorisé |
| T02 — même hôte, autre chemin | https://learn.microsoft.com/en-us/entra/identity/conditional-access/agent-id | Appel bloqué si la règle porte sur le chemin exact |
| T03 — autre hôte | https://entra.news/p/if-you-manage-entra-permissions-watch | Appel bloqué |
T02 est le test le plus instructif : il révèle une règle trop large qui autoriserait tout learn.microsoft.com au lieu du chemin explicitement prévu. T03 vérifie que l’agent ne bénéficie pas d’une sortie web générale.
Mise en œuvre du lab et collecte des preuves
Le script suivant ne modifie aucune ressource cloud. Il crée le plan de test, contrôle que les destinations répondent depuis le poste d’administration et prépare le fichier dans lequel consigner les observations de l’agent.
Module requis : aucun. Permission cloud : aucune ; le compte local doit seulement pouvoir écrire dans le répertoire de sortie et effectuer des requêtes HTTPS. Le script produit tests.json, baseline.csv et observations.csv.
1[CmdletBinding()]2param(3 [Parameter()]4 [string]$OutputDirectory = (Join-Path -Path (Get-Location) -ChildPath 'entra-agent-egress-lab')5)6 7$ErrorActionPreference = 'Stop'8New-Item -ItemType Directory -Path $OutputDirectory -Force | Out-Null9 10# Définition des trois sondes et du verdict attendu côté agent.11$tests = @(12 [pscustomobject]@{13 TestId = 'T01'14 Scenario = 'Chemin explicitement autorisé'15 Uri = 'https://learn.microsoft.com/en-us/entra/agent-id/what-is-microsoft-entra-agent-id'16 ExpectedAgentDecision = 'Autorisé'17 }18 [pscustomobject]@{19 TestId = 'T02'20 Scenario = 'Même hôte, chemin non autorisé'21 Uri = 'https://learn.microsoft.com/en-us/entra/identity/conditional-access/agent-id'22 ExpectedAgentDecision = 'Bloqué'23 }24 [pscustomobject]@{25 TestId = 'T03'26 Scenario = 'Hôte non autorisé'27 Uri = 'https://entra.news/p/if-you-manage-entra-permissions-watch'28 ExpectedAgentDecision = 'Bloqué'29 }30)31 32# Vérification de référence depuis le poste administrateur.33# Elle confirme la disponibilité des URL, pas le comportement de l’agent.34$baseline = foreach ($test in $tests) {35 try {36 $response = Invoke-WebRequest -Uri $test.Uri -Method Get -MaximumRedirection 5 -ErrorAction Stop37 [pscustomobject]@{38 TestId = $test.TestId39 Uri = $test.Uri40 ReachableFromAdminWorkstation = $true41 HttpStatus = [int]$response.StatusCode42 Error = ''43 CheckedAtUtc = [DateTime]::UtcNow.ToString('o')44 }45 }46 catch {47 [pscustomobject]@{48 TestId = $test.TestId49 Uri = $test.Uri50 ReachableFromAdminWorkstation = $false51 HttpStatus = ''52 Error = $_.Exception.Message53 CheckedAtUtc = [DateTime]::UtcNow.ToString('o')54 }55 }56}57 58$observations = foreach ($test in $tests) {59 [pscustomobject]@{60 TestId = $test.TestId61 Uri = $test.Uri62 ExpectedAgentDecision = $test.ExpectedAgentDecision63 AgentDecision = ''64 EvidenceUtc = ''65 Evidence = ''66 }67}68 69$tests | ConvertTo-Json -Depth 4 | Set-Content -Path (Join-Path $OutputDirectory 'tests.json') -Encoding utf870$baseline | Export-Csv -Path (Join-Path $OutputDirectory 'baseline.csv') -NoTypeInformation -Encoding utf871$observations | Export-Csv -Path (Join-Path $OutputDirectory 'observations.csv') -NoTypeInformation -Encoding utf872 73Write-Host "Plan de test créé dans $OutputDirectory"74$baseline | Format-Table -AutoSizeN’attachez pas la règle du lab à un agent de production
Limiter la règle au chemin T01
Dans la configuration de sortie associée à l’agent de test, autorisez uniquement https://learn.microsoft.com/en-us/entra/agent-id/what-is-microsoft-entra-agent-id. Relisez la valeur enregistrée avant de lancer les sondes.
Exécuter T01 dans une session neuve
Demandez explicitement un appel réseau et interdisez une réponse issue de la mémoire du modèle.
1Effectue maintenant une requête web réelle vers https://learn.microsoft.com/en-us/entra/agent-id/what-is-microsoft-entra-agent-id. N’utilise ni ta mémoire ni une réponse déjà présente dans le contexte. Retourne uniquement un objet JSON contenant testId, networkCallAttempted, target, result, httpStatus et error. Utilise T01 comme testId et recopie tout message d’erreur sans le reformuler.Tester le chemin non autorisé du même hôte
Ouvrez une nouvelle session afin que le contenu de T01 ne puisse pas être réutilisé.
1Effectue maintenant une requête web réelle vers https://learn.microsoft.com/en-us/entra/identity/conditional-access/agent-id. N’utilise ni ta mémoire ni une réponse déjà présente dans le contexte. Retourne uniquement un objet JSON contenant testId, networkCallAttempted, target, result, httpStatus et error. Utilise T02 comme testId et recopie tout message d’erreur sans le reformuler.Tester une destination située sur un autre hôte
Exécutez la dernière sonde dans une troisième session.
1Effectue maintenant une requête web réelle vers https://entra.news/p/if-you-manage-entra-permissions-watch. N’utilise ni ta mémoire ni une réponse déjà présente dans le contexte. Retourne uniquement un objet JSON contenant testId, networkCallAttempted, target, result, httpStatus et error. Utilise T03 comme testId et recopie tout message d’erreur sans le reformuler.Renseignez ensuite AgentDecision, EvidenceUtc et Evidence dans observations.csv. Le verdict doit provenir en priorité des journaux ou de la trace de l’outil, et non de la seule réponse textuelle de l’agent.
Ce second script compare les observations au résultat attendu et retourne une erreur si un test diverge.
1[CmdletBinding()]2param(3 [Parameter()]4 [string]$ObservationFile = (Join-Path -Path (Get-Location) -ChildPath 'entra-agent-egress-lab/observations.csv')5)6 7$ErrorActionPreference = 'Stop'8$observations = Import-Csv -Path $ObservationFile9 10$incomplete = $observations | Where-Object {11 $_.AgentDecision -notin @('Autorisé', 'Bloqué')12}13 14if ($incomplete) {15 $ids = ($incomplete.TestId -join ', ')16 throw "Observations manquantes ou invalides pour : $ids. Utilisez uniquement Autorisé ou Bloqué."17}18 19$results = foreach ($observation in $observations) {20 [pscustomobject]@{21 TestId = $observation.TestId22 Expected = $observation.ExpectedAgentDecision23 Observed = $observation.AgentDecision24 Passed = ($observation.AgentDecision -eq $observation.ExpectedAgentDecision)25 EvidenceUtc = $observation.EvidenceUtc26 Evidence = $observation.Evidence27 }28}29 30$reportPath = Join-Path -Path (Split-Path $ObservationFile) -ChildPath 'validation-report.csv'31$results | Export-Csv -Path $reportPath -NoTypeInformation -Encoding utf832$results | Format-Table -AutoSize33 34$failures = $results | Where-Object { -not $_.Passed }35if ($failures) {36 throw "Le contrôle de sortie ne correspond pas au résultat attendu. Rapport : $reportPath"37}38 39Write-Host "Tous les tests sont conformes. Rapport : $reportPath"Vérifier les journaux et dépanner les faux résultats
Une preuve solide réunit l’identité de l’agent, l’URL demandée, l’horodatage UTC et la décision. Ajoutez le message d’erreur exact lorsque l’appel est bloqué ; les noms de champs et l’emplacement des journaux peuvent varier selon le plan de contrôle utilisé.
Contrôles après exécution
- T01 est autorisé dans une session sans contexte préalable
- T02 est bloqué malgré l’autorisation de T01 sur le même hôte
- T03 est bloqué sur un autre hôte
- Chaque tentative possède une trace correspondant à l’identité du lab
- Les heures de la réponse, de l’outil et du journal sont cohérentes
- La règle de test n’est associée à aucun agent de production
| Symptôme | Cause probable | Résolution |
|---|---|---|
| T01 est bloqué | Chemin mal recopié, règle liée au mauvais agent ou changement non appliqué | Relire l’URL exacte, l’identité ciblée et répéter dans une nouvelle session |
| T02 est autorisé | La règle autorise l’hôte entier plutôt que le chemin | Réduire la portée au chemin T01 puis rejouer T01 et T02 |
| T03 est autorisé | Sortie générale encore active ou règle non associée au bon blueprint | Contrôler l’association de la règle et rechercher une autorisation plus large |
| L’agent répond sans trace réseau | Réponse produite depuis le modèle, le contexte ou un cache | Exiger un appel d’outil réel et repartir d’une session vide |
| La cible retourne 401 ou 403 | Sortie réseau autorisée mais authentification ou permission refusée | Identifier l’émetteur du code puis vérifier OAuth et les permissions de la ressource |
| Aucune permission n’est héritée | Ressource non marquée comme inheritable resource sur le blueprint | Modifier l’héritage du blueprint avant de réévaluer les permissions |
Les limites de plateforme à intégrer à la gouvernance
Les permissions accordées au principal d’un blueprint ne sont pas automatiquement transmises à toutes les identités d’agents. Comme le rapporte Entra.News à partir des indications d’Erin Greenlee, la ressource concernée doit être déclarée comme inheritable resource sur le blueprint.
Cette exigence n’est pas une règle de sortie : elle intervient après l’accès réseau, au moment de l’autorisation. Une destination peut donc être joignable tout en refusant l’action demandée.
1er mai 2026
Agent ID et Agent 365 en disponibilité générale
La plateforme d’identité et les contrôles Agent 365 sortent de préversion.
4 novembre à fin novembre 2026
Création de blueprints ouverte par défaut
Le message MC1506733 indique que les utilisateurs par défaut peuvent créer des blueprints. Les administrateurs peuvent régler Users can create agent blueprints sur Non.
17 novembre 2026
Cycle de vie automatisé en disponibilité générale
La politique par défaut désactive les agents inactifs depuis 60 jours. Les agents locaux découverts et les digital teammates restent en préversion.
1er décembre 2026
Retrait des workflows Foundry
Les workflows sont retirés au profit de Microsoft Agent Framework.
Dans Microsoft Foundry, anciennement Azure AI Foundry, les agents de base sont en disponibilité générale. Les garde-fous pour agents, le monitoring et la conformité restent néanmoins en préversion selon Microsoft Learn. Pour replacer ces évolutions dans l’architecture des agents, consultez aussi notre analyse du nouveau harnais des agents Copilot Studio.
Questions fréquentes
Microsoft Entra Agent ID est-il encore en préversion ?
Non. Microsoft Entra Agent ID est en disponibilité générale depuis le 1er mai 2026. Certaines extensions, notamment les agents locaux découverts et les digital teammates, restent toutefois en préversion.
Une licence Agent 365 est-elle nécessaire pour créer une identité d’agent ?
Agent ID est disponible pour tous les clients Microsoft Entra. Microsoft Agent 365 est requis pour étendre aux agents les fonctions de sécurité Entra décrites par Microsoft.
Un code HTTP 403 signifie-t-il que la règle de sortie fonctionne ?
Pas nécessairement. Si le code vient de la ressource cible, la connexion réseau a probablement abouti et le refus concerne l’autorisation. Vérifiez le journal de décision et l’émetteur de l’erreur avant de conclure.
Pourquoi faut-il recommencer chaque test dans une nouvelle session ?
Une session existante peut contenir une réponse antérieure ou suffisamment de contexte pour que le modèle réponde sans nouvel appel réseau. Une conversation vide réduit ce faux positif, mais la trace de l’outil reste la preuve principale.
Par où commencer avant un déploiement réel
Exécutez d’abord T01, T02 et T03 avec un agent sans permission métier. Si ces trois contrôles sont conformes, ajoutez ensuite OAuth, les permissions héritées du blueprint puis l’accès conditionnel, en rejouant le lab après chaque couche.
Ordre de déploiement recommandé
- Désactiver la création libre des blueprints si elle n’est pas prévue par la gouvernance
- Identifier l’agent, son blueprint et le propriétaire opérationnel
- Valider la règle de sortie avec des destinations non sensibles
- Marquer explicitement les ressources dont les permissions doivent être héritées
- Ajouter les permissions applicatives selon le moindre privilège
- Tester l’accès conditionnel séparément
- Archiver le rapport CSV et les traces associées au changement
Pour aller plus loin
- What is Microsoft Entra Agent ID? — architecture, blueprints, protocoles et licences.
- Conditional Access for agents in Microsoft Entra — modèles d’accès et prérequis de licence.
- If You Manage Entra Permissions, Watch This Before Deploying Agents — piège de l’héritage des permissions du blueprint.
- Annonces Microsoft Entra d’Ignite 2026 — cycle de vie, gouvernance et fonctions encore en préversion.
- Foundry Control Plane and Agent 365 — répartition des responsabilités entre Foundry et Agent 365.