Une assignation mal réglée peut soit ne rien évaluer, soit bloquer une requête Microsoft Graph critique à l’échelle du tenant. Ce tutoriel construit un test contrôlé de Microsoft Entra Resource Policy, du choix d’une politique intégrée jusqu’à la validation du mode Enforce.
Ce que Resource Policy contrôle réellement
Depuis novembre 2026, Microsoft Entra resource policy reste en préversion au sein de Tenant Governance. Microsoft l’a présentée à Ignite, alors que les autres fonctions de Tenant Governance sont déjà en disponibilité générale, comme l’explique notre analyse de Microsoft Entra Tenant Governance.
Le moteur évalue des requêtes Microsoft Graph au moment de leur exécution. Une règle peut seulement journaliser une violation ou refuser la requête concernée. Elle ne recherche pas les ressources non conformes déjà présentes et ne les corrige pas rétroactivement.
Une politique repose sur deux objets distincts :
- la définition, écrite en langage Rego, qui décrit les conditions à contrôler ;
- l’assignation, qui sélectionne une version, fournit les paramètres et détermine le statut ainsi que le mode d’application.
La portée actuellement prise en charge est le tenant entier, avec la valeur /. Seuls certains types de ressources et certaines opérations Microsoft Graph sont compatibles. Toutes les fonctions Rego ne sont pas non plus disponibles.
La documentation Microsoft Learn précise que Resource Policy fonctionne sans découverte des tenants associés ni relation de gouvernance. Un tenant de test autonome suffit donc pour suivre cette procédure.
Les prérequis de rôle et de licence
Trois rôles Microsoft Entra encadrent l’administration de la fonctionnalité : Resource Policy Administrator pour gérer les définitions et assignations, Resource Policy Reader pour la consultation et Resource Policy Evaluator pour les simulations. Pour ce tutoriel, Resource Policy Administrator est nécessaire à la création de l’assignation.
Préparer le tenant de test
- Utiliser un tenant isolé de la production et dépourvu de données sensibles
- Disposer du rôle Resource Policy Administrator
- Vérifier la présence du plan de service Entra ID Governance
- Préparer un utilisateur Guest sans privilège permanent
- Identifier les scripts et principaux de service qui exécutent des opérations de gestion des rôles
- Prévoir l’accès aux journaux d’évaluation Resource Policy
Au 21 novembre 2026, la plupart des opérations d’écriture exigent le plan de service Entra ID Governance, inclus dans Entra Suite et Microsoft 365 E7. Microsoft Entra ID P1 ou P2 seuls ne suffisent pas.
| Opération | Sans plan Entra ID Governance | Avec le plan requis |
|---|---|---|
| Consulter les définitions et leur code Rego | ✓ Autorisé | ✓ Autorisé |
| Supprimer un élément ou passer une assignation sur Off | ✓ Autorisé | ✓ Autorisé |
| Créer ou modifier une définition ou une assignation | ✗ Non autorisé | ✓ Autorisé |
| Activer une assignation ou restaurer un élément | ✗ Non autorisé | ✓ Autorisé |
Une assignation active en mode Report-only continue d’évaluer les requêtes. Elle consomme donc les capacités soumises à licence. Seul le statut Off arrête complètement l’évaluation.
Choisir et examiner la politique intégrée
Dans le centre d’administration Microsoft Entra, ouvrez Tenant Governance > Resource Policies > Definitions. Le portail recensait 17 définitions intégrées le 20 novembre 2026, couvrant notamment les invitations d’utilisateurs externes, les rôles privilégiés, les propriétaires de groupes et certaines modifications de stratégies d’accès conditionnel.
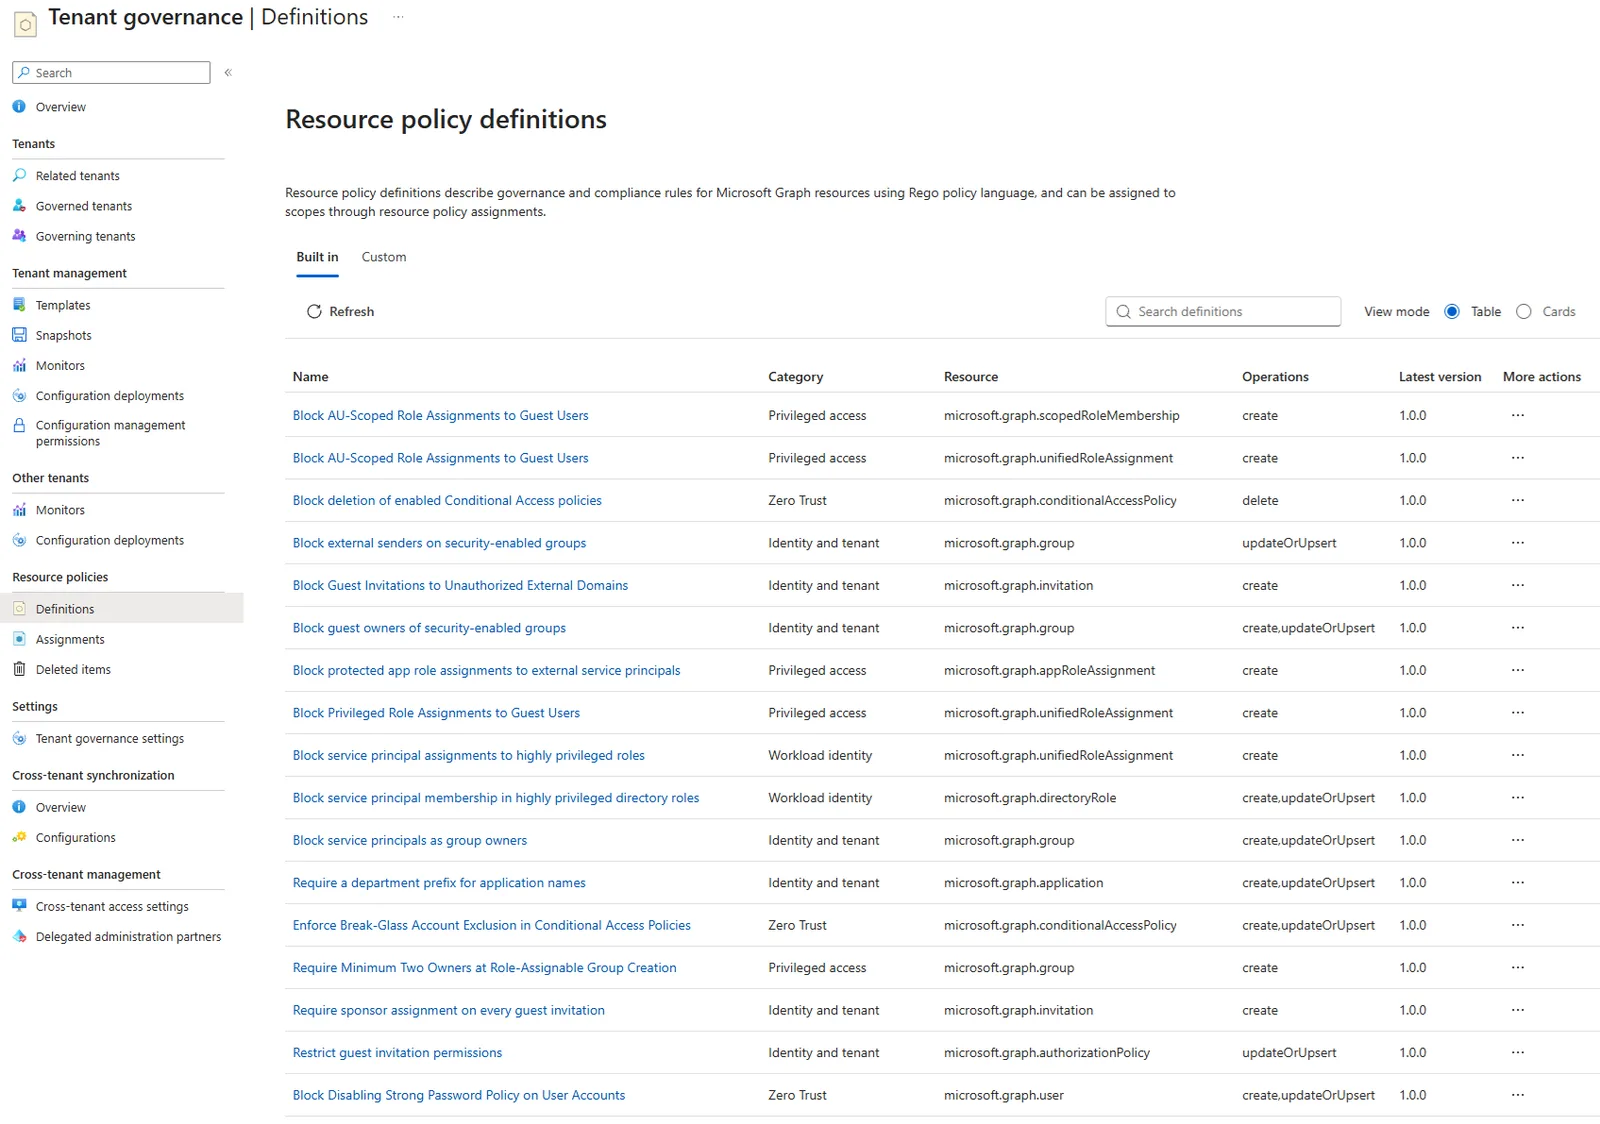
Le scénario retenu utilise Block Privileged Role Assignments to Guest Users. Cette définition refuse l’attribution à un utilisateur Guest des rôles Microsoft Entra déclarés comme privilégiés dans les paramètres de l’assignation.
Ouvrez la définition et examinez son volet Properties. Contrôlez au minimum sa version, la ressource ciblée, les opérations Microsoft Graph couvertes, les paramètres attendus et le message renvoyé en cas de violation.
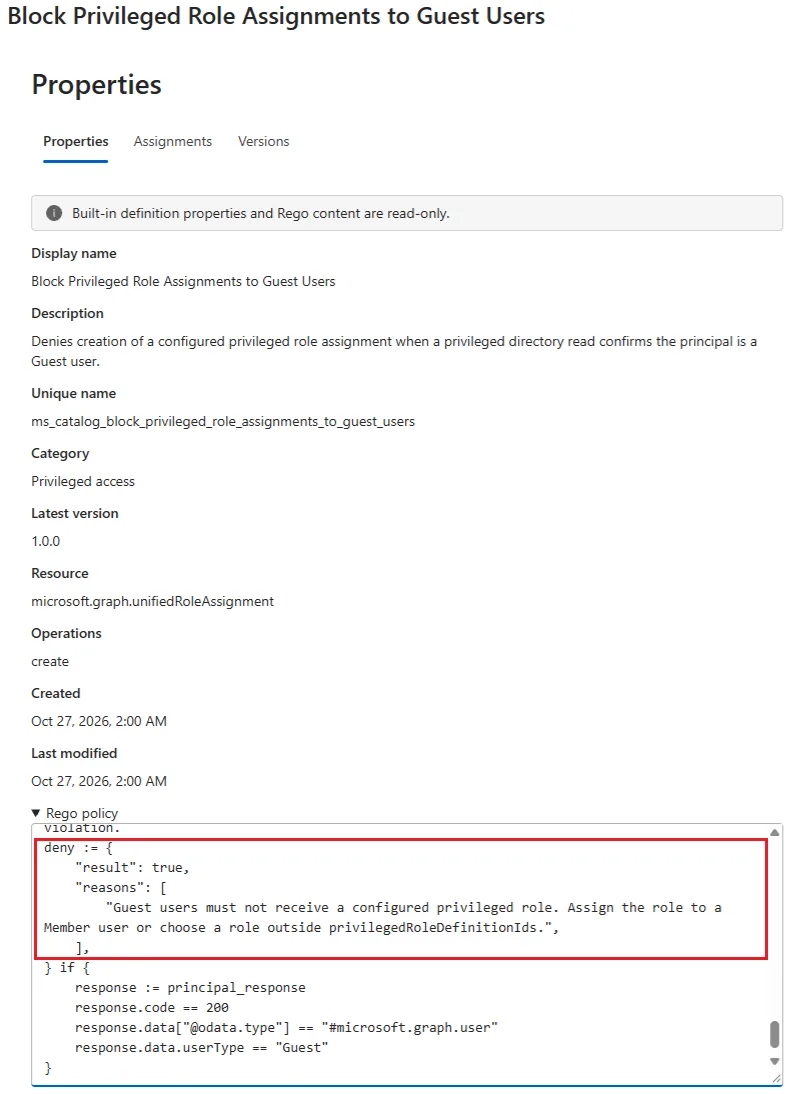
Lisez également le code présenté sous Rego policy. Une définition intégrée ne peut pas être modifiée. Son contenu Rego peut toutefois être copié, adapté hors du portail, puis chargé comme une nouvelle définition personnalisée.
Pour inventorier les définitions intégrées par Microsoft Graph, l’endpoint en préversion suivant requiert la permission ResourcePolicyDefinition.Read.All. Les permissions déléguées et d’application sont prises en charge.
1GET https://graph.microsoft.com/beta/admin/resourcePolicy/builtindefinitions?$select=uniqueName,displayName,descriptionCréer l’assignation en mode Report-only
Le statut et le mode d’application sont indépendants. Cette distinction détermine si la politique est évaluée et si une violation bloque réellement la requête.
| Statut | Enforcement | Résultat |
|---|---|---|
| Off | Report-only ou Enforce | Aucune évaluation |
| On | Report-only | Évaluation et journalisation sans blocage |
| On | Enforce | Évaluation et blocage des requêtes non conformes |
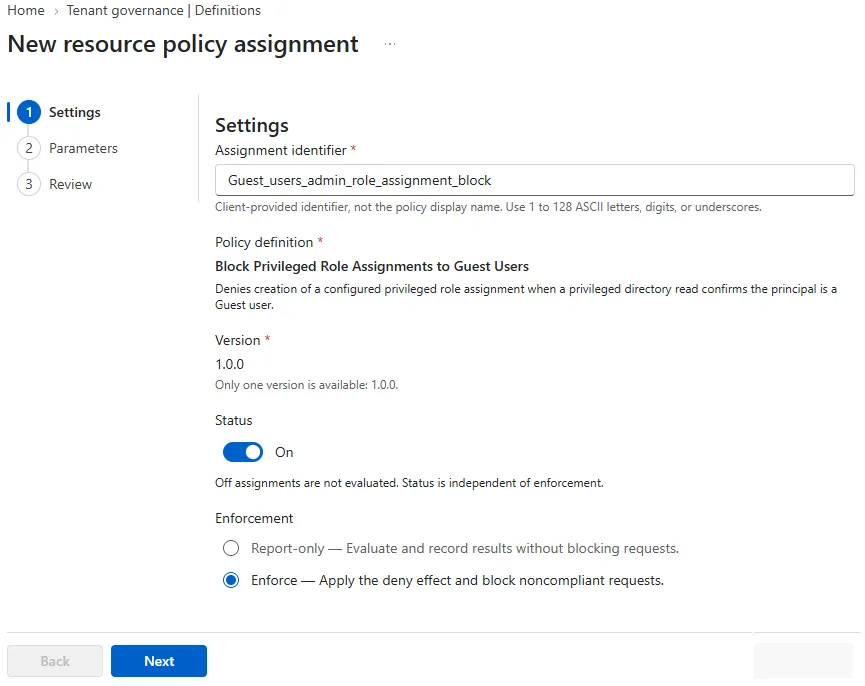
Pour un premier test, utilisez Status = On et Enforcement = Report-only. Cette combinaison permet d’observer les violations avant toute décision de blocage.
Ouvrir l’assistant d’assignation
Depuis Block Privileged Role Assignments to Guest Users, sélectionnez Add assignment. Dans la vue en tableau, la même commande est disponible depuis le menu ….
Définir l’identifiant et le mode
Saisissez un Assignment identifier commençant par une lettre, sans espace et comportant moins de 128 caractères. Choisissez ensuite Status = On et Enforcement = Report-only.
Une seule assignation est possible pour une version donnée de la politique. La portée /, la définition et la version sont sélectionnées automatiquement par le portail.
Renseigner les paramètres obligatoires
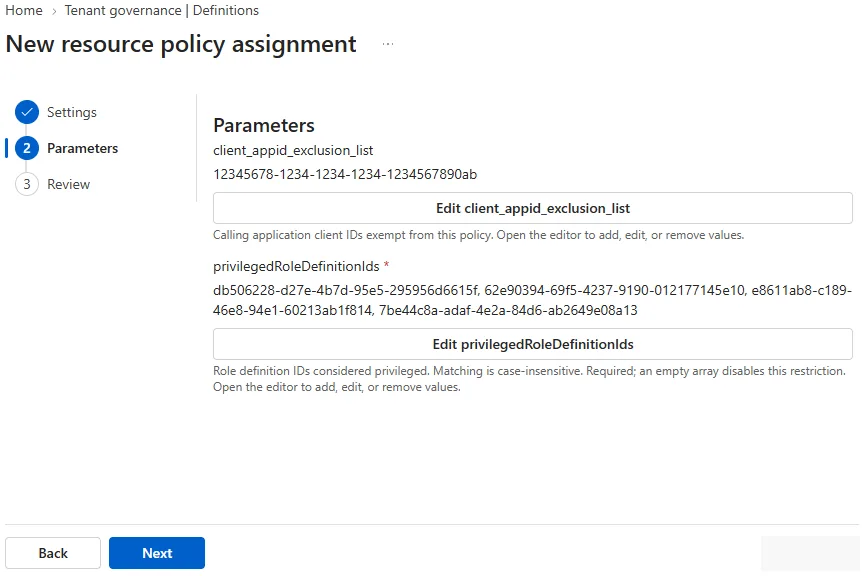
Ajoutez dans privilegedRoleDefinitionIds les identifiants des rôles considérés comme privilégiés pour ce test. Le paramètre facultatif client_appid_exclusion_list permet d’exclure certaines applications clientes de l’évaluation.
Contrôler puis créer l’assignation
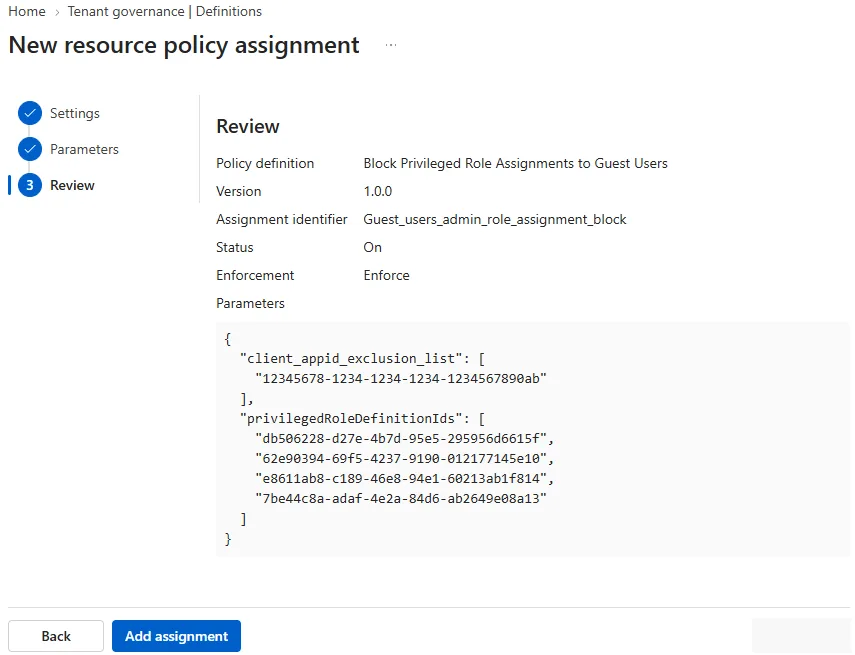
Vérifiez la version, les paramètres, le statut et le mode. Sélectionnez ensuite Add assignment et prévoyez environ dix minutes avant de considérer la politique comme opérationnelle.
Tester Report-only puis valider le blocage
Commencez par une requête simulée avec le rôle Resource Policy Evaluator, ou laissez les automatisations du tenant de test exécuter leurs opérations habituelles. Microsoft recommande de vérifier les résultats dans les journaux d’audit d’évaluation avant d’activer le blocage.
Une requête en violation reste autorisée en Report-only. Elle doit cependant produire un événement d’évaluation. Si aucun événement n’apparaît, vérifiez le statut, la version, les paramètres, le délai de propagation et les éventuelles dépendances de lecture privilégiée.
Pour le test négatif, passez ensuite l’assignation en Enforce. La commande suivante tente d’attribuer à un principal le rôle dont l’identifiant est fourni. Remplacez uniquement PrincipalId par l’identifiant de l’utilisateur Guest prévu pour le laboratoire.
1New-MgRoleManagementDirectoryRoleAssignment -DirectoryScopeId "/" -PrincipalId "xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx" -RoleDefinitionId "7be44c8a-adaf-4e2a-84d6-ab2649e08a13"Le test n’est valable que si 7be44c8a-adaf-4e2a-84d6-ab2649e08a13 figure dans privilegedRoleDefinitionIds. Le résultat attendu est une réponse 403 Forbidden, accompagnée du message Request is denied by resource policy, de l’identité de l’assignation et du message défini dans le code Rego.
Effectuez cette opération uniquement dans le tenant isolé. Si la politique est mal paramétrée, la requête peut réussir et créer réellement l’attribution de rôle. Celle-ci doit alors être retirée immédiatement avec le processus habituel de gestion des rôles du tenant.
Une requête bloquée ne produit pas d’entrée dans le journal d’audit Microsoft Entra standard. Utilisez les journaux d’évaluation Resource Policy et, si nécessaire, les journaux d’activité Microsoft Graph.
Lorsque plusieurs assignations évaluent la même requête, une seule violation provenant d’une assignation en Enforce suffit à la bloquer. Les assignations en doNotEnforce journalisent leur décision, tandis que celles dont le statut est Off ne participent pas à l’évaluation.
Les pièges à traiter avant toute production
Certaines politiques doivent lire des informations qui ne figurent ni dans la requête ni dans le jeton d’accès. Pour déterminer si un principal est un utilisateur Guest, le moteur peut par exemple avoir besoin d’exécuter une requête Microsoft Graph supplémentaire.
Vérifiez toute utilisation de fetchAsPolicy()
fetchAsPolicy(), configurez d’abord l’application privileged-read. Sans cette dépendance, la politique peut ne pas obtenir les données nécessaires à sa décision. Le portail n’explique pas toujours clairement ce prérequis, même si le service peut empêcher la création de certaines assignations.La gestion des versions constitue un autre piège. Publier une nouvelle version d’une définition personnalisée ne modifie aucune assignation existante. L’identifiant, la définition et la version d’une assignation sont en lecture seule ; une nouvelle assignation est nécessaire pour changer de version.
Le portail ne possède pas d’éditeur Rego en ligne. Une définition personnalisée est créée ou mise à jour en chargeant un fichier .rego complet. Pour un retour arrière, contrôlez la version enregistrée dans l’assignation plutôt que la mention Latest version de la définition.
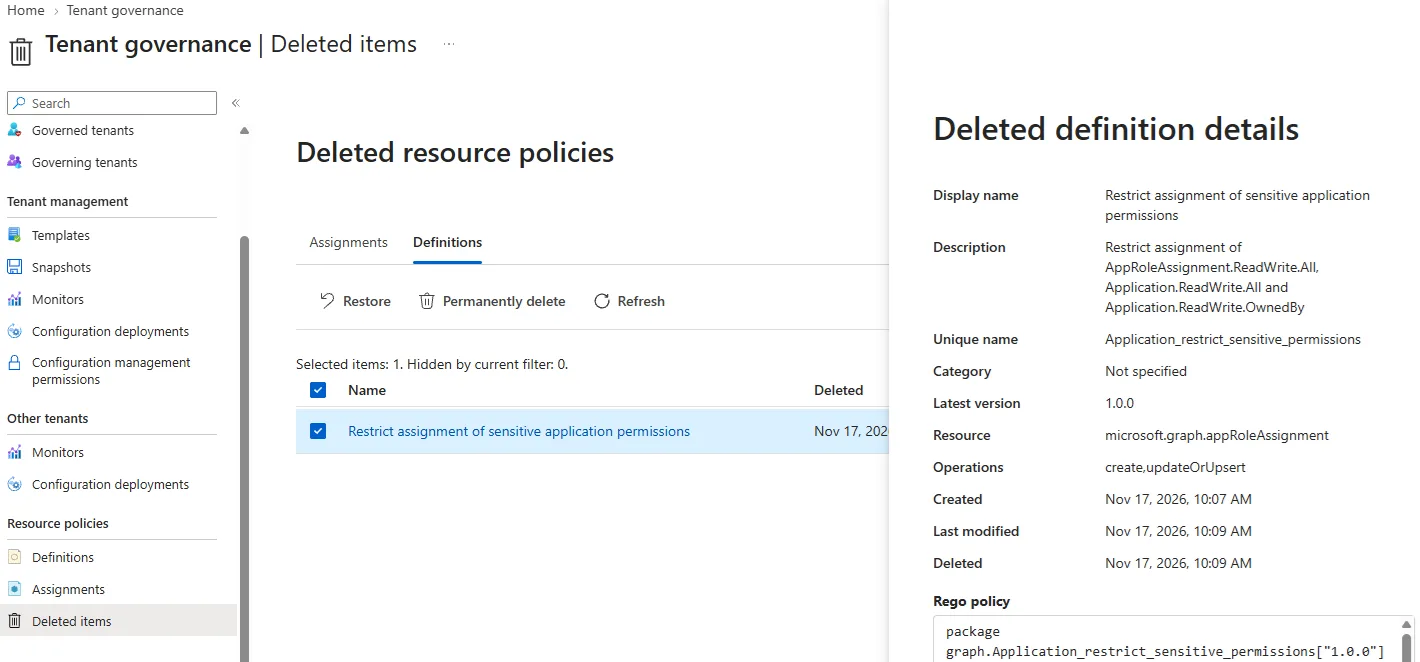
Les définitions et assignations supprimées sont placées dans Deleted items. Elles peuvent y être restaurées pendant 30 jours ou supprimées définitivement.
La préversion ne fournit pas encore de rapport agrégé sur l’impact des événements d’évaluation. Rudy Ooms recommande donc de commencer par une politique intégrée en doNotEnforce, de contrôler les identités applicatives et de ne pas activer Enforce en production sans visibilité suffisante.
Resource Policy ne traite pas non plus la non-conformité historique. Pour surveiller l’existant, elle peut être associée à la gestion de configuration de Tenant Governance et à une démarche de détection des dérives multi-tenant.
Questions fréquentes
Microsoft Entra ID P2 suffit-il pour créer une assignation ?
Non. Microsoft Entra ID P1 ou P2 seuls ne couvrent pas la création, la modification ou l’activation d’une assignation Resource Policy. Le plan de service Entra ID Governance est requis pendant la préversion.
Report-only revient-il à désactiver la politique ?
Non. Une assignation active en Report-only évalue les requêtes et écrit les événements correspondants. Pour arrêter l’évaluation, son statut doit être placé sur Off.
Une politique corrige-t-elle les ressources déjà non conformes ?
Non. L’évaluation intervient au moment d’une nouvelle requête Microsoft Graph prise en charge. Resource Policy ne scanne pas et ne remédie pas les objets créés avant son activation.
Une nouvelle version remplace-t-elle automatiquement l’ancienne ?
Non. Les assignations existantes restent liées à leur version initiale. Le changement de version exige la création d’une autre assignation.
Déployer par paliers plutôt que bloquer immédiatement
L’objectif initial doit rester la validation du moteur, des journaux et des dépendances. La préversion ne justifie pas encore un passage généralisé en Enforce sur un tenant de production.
Ordre de déploiement recommandé
- Sélectionner une seule politique intégrée et lire son code Rego
- Créer l’assignation sur On et Report-only dans un tenant de test
- Vérifier les événements d’évaluation et les identités applicatives concernées
- Confirmer la configuration privileged-read si
fetchAsPolicy()est présent - Tester Enforce avec un principal et un rôle dédiés au laboratoire
- Documenter la version de la définition et la procédure de retour arrière
- Réévaluer les licences et limitations lors du passage en disponibilité générale
Si le tenant dépend fortement de scripts ou de principaux de service pour administrer Microsoft Entra ID, prolongez la phase Report-only. Si les événements sont compris, les dépendances inventoriées et le risque accepté, limitez ensuite Enforce à une politique dont les effets ont été reproduits dans le laboratoire.
Pour aller plus loin
- Créer et gérer Microsoft Entra Resource Policy dans le portail — la procédure officielle pour les définitions, assignations, versions et suppressions.
- Licences de Microsoft Entra Tenant Governance — les opérations autorisées avec ou sans plan Entra ID Governance.
- Vue d’ensemble de Microsoft Entra Tenant Governance — le périmètre de Resource Policy et son articulation avec les autres fonctions.
- Retour d’expérience sur la préversion — les précautions proposées par Rudy Ooms avant tout enforcement.
- Microsoft Entra et la détection des dérives multi-tenant — une approche complémentaire pour contrôler les configurations déjà existantes.