Les annonces Ignite 2026 étendent Microsoft Intune à la gouvernance des agents IA, à la remédiation des vulnérabilités et à certains serveurs Windows. La plupart de ces capacités restent toutefois en préversion : l’enjeu immédiat consiste moins à les généraliser qu’à construire des pilotes isolés, mesurables et réversibles.
Des nouveautés Intune à des stades très différents
Au 21 novembre 2026, les fonctions annoncées ne présentent pas toutes le même niveau de maturité. Avant de modifier une architecture ou un processus d’exploitation, il faut distinguer la disponibilité générale des préversions publiques, privées et limitées.
| Fonction | Statut en novembre 2026 | Usage principal | Décision recommandée |
|---|---|---|---|
| Software compliance policy | Préversion publique | Déclarer non conforme un appareil exécutant une application interdite | Tester avec un groupe et une stratégie d’accès dédiés |
| Stratégies Microsoft Execution Containers | Déploiement annoncé | Limiter les accès fichiers et réseau des agents pris en charge | Vérifier la présence dans le tenant avant toute conception |
| Vulnerability Remediation Agent | Préversion publique limitée | Créer et exécuter des plans de correction applicatifs et système | Réserver à un périmètre supervisé |
| Windows Server management | Préversion Insider | Gérer certains serveurs persistants depuis Intune | Tests hors production uniquement |
| Device-level app inventory | Préversion publique | Enrichir l’inventaire logiciel par appareil | Évaluer la fraîcheur et la couverture des données |
| Mises à jour automatiques EAM | Préversion privée | Maintenir les applications Windows éligibles et vérifiées | Attendre l’éligibilité du tenant |
| Audit CIS | Préversion publique en novembre 2026 | Mesurer les écarts sans modifier les paramètres | Utiliser d’abord comme outil d’évaluation |
| Microsoft Perception et expérience Autopilot | Préversions publiques limitées | Investiguer les risques et améliorer le suivi de préparation | Ne pas en faire une dépendance opérationnelle |
| Modèle de protection d’exécution des agents | Disponibilité générale depuis la version 2610 | Configurer la protection Defender for Endpoint | Peut entrer dans une trajectoire de production validée |
La documentation What's new in Microsoft Intune précise que le modèle de stratégie de sécurité des points de terminaison consacré à la protection d’exécution des agents est en disponibilité générale depuis la version de service 2610, déployée la semaine du 26 octobre 2026. Cette évolution est importante : elle ne doit plus être présentée comme une préversion.
Les agents IA deviennent un objet de conformité
La nouvelle software compliance policy permet d’identifier des applications restreintes à partir de leurs codes produit MSI. Lorsqu’un appareil Windows exécute un agent non approuvé correspondant à cette définition, Intune peut le déclarer non conforme ; l’accès conditionnel peut alors empêcher l’accès aux ressources de l’organisation.
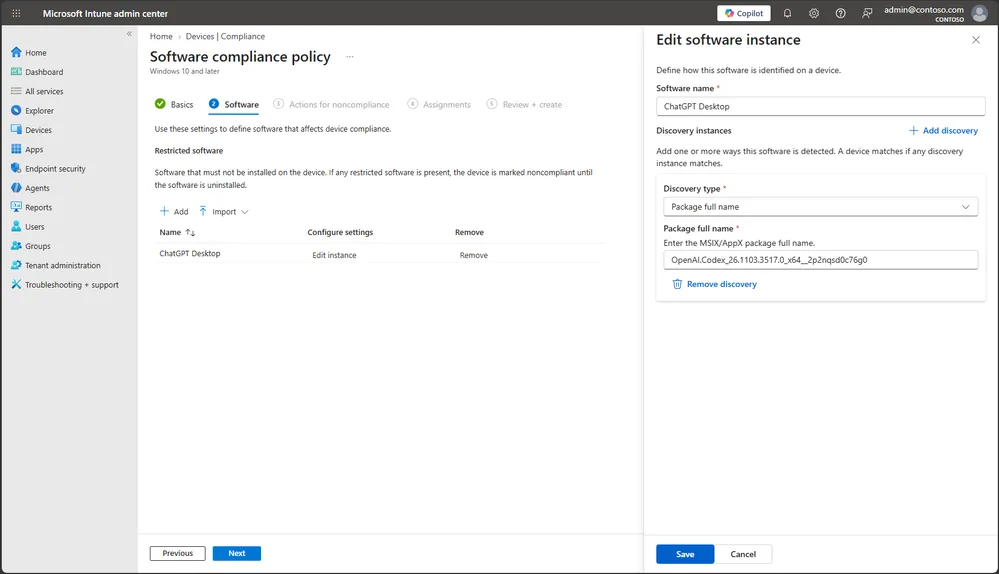
Ce mécanisme forme une chaîne de contrôle : identification du logiciel, changement de conformité, décision d’accès, puis remédiation par l’utilisateur. Il faut donc tester chaque maillon séparément. Une erreur de code MSI ou une affectation trop large peut bloquer des postes légitimes sans pour autant détecter toutes les formes d’installation d’un même produit.
Pour les outils autorisés, Microsoft indique que Microsoft Copilot, GitHub Copilot, Anthropic Claude et OpenAI ChatGPT ont intégré le SDK Intune. Les stratégies de protection des applications peuvent ainsi encadrer les données professionnelles utilisées par ces applications, sous réserve de leur prise en charge effective sur la plateforme et dans le tenant concernés.
Les stratégies Microsoft Execution Containers, ou MXC, ajoutent une autre couche : elles définissent les fichiers, répertoires et destinations réseau accessibles aux agents pris en charge. La conformité répond à la question « cet agent peut-il être présent ? », tandis que le conteneur répond à « que peut-il atteindre pendant son exécution ? ».
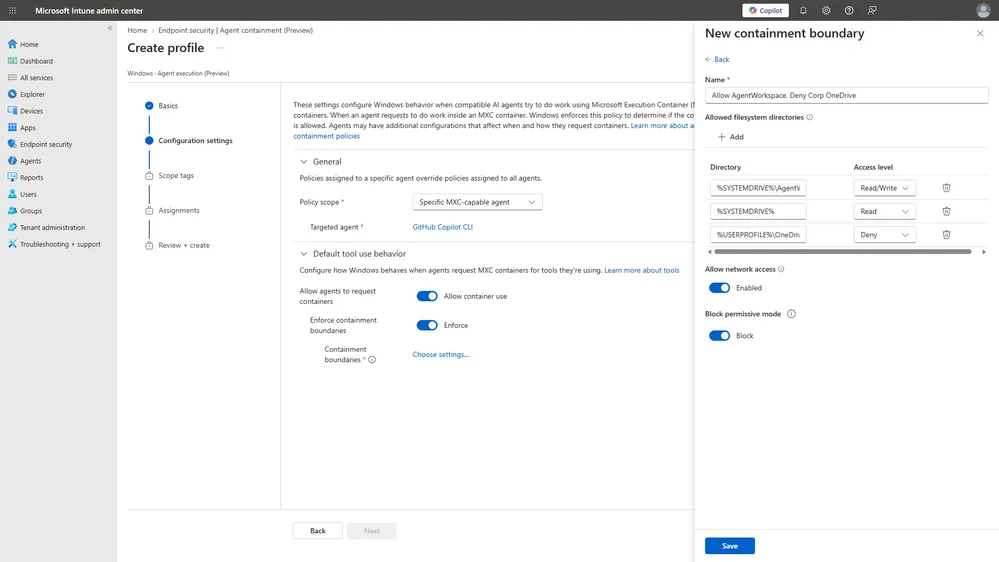
Cette approche complète la gouvernance centralisée décrite dans notre analyse d’Agent 365 dans Microsoft 365. Elle ne remplace ni l’identité de l’agent ni les contrôles d’accès aux données : elle réduit son rayon d’action sur le terminal.
Microsoft Perception relie détection et remédiation
Microsoft Perception introduit des agents spécialisés dans la réduction du risque, la correction des vulnérabilités et la protection compensatoire. Dans Intune, le Vulnerability Remediation Agent combine les renseignements de vulnérabilité de Microsoft Defender avec le contexte des appareils et applications gérés.
Le résultat prend la forme de plans de remédiation capables d’enchaîner la sélection d’applications, l’affectation des appareils, le déploiement et le suivi. L’objectif est de réduire la rupture habituelle entre la découverte d’une faiblesse et son traitement par l’équipe poste de travail.
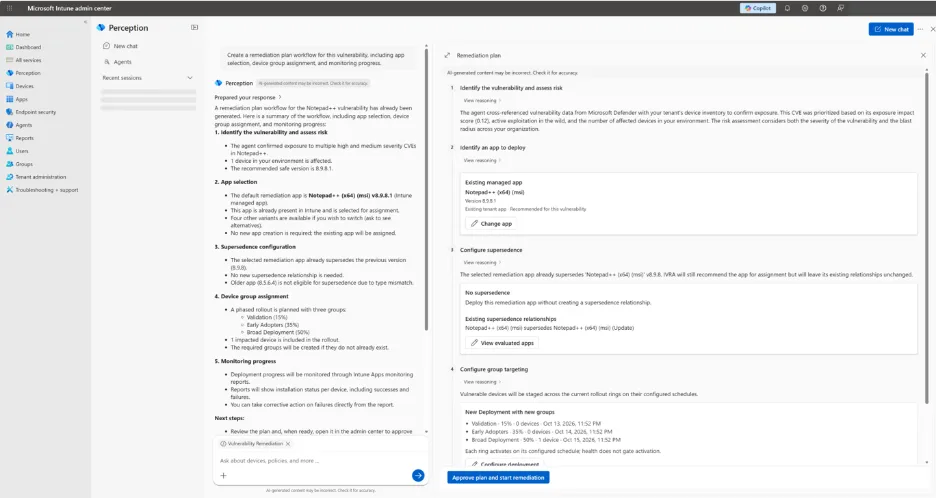
La préversion étant limitée, il faut conserver les processus existants comme référence opérationnelle. Un plan généré par IA doit notamment être confronté au périmètre réellement géré, aux groupes ciblés et aux fenêtres de maintenance internes avant son exécution.
Une préversion limitée ne constitue pas un plan de reprise
Windows Server exige un tenant de test isolé
La gestion de Windows Server dans Intune est une préversion Insider non prise en charge en production. Selon Microsoft Learn, seules les versions Windows Server Insider Preview peuvent être inscrites, et l’inscription de serveurs n’est pas prise en charge dans un tenant Intune de production.
Le périmètre couvre les serveurs physiques persistants et les machines virtuelles avec Expérience de bureau, y compris les hôtes persistants à session unique. Server Core, les environnements multisession, éphémères et non persistants sont exclus. Azure et Azure Arc ne sont pas requis pour ce pilote, même si Azure Arc reste complémentaire pour la gouvernance d’infrastructure.
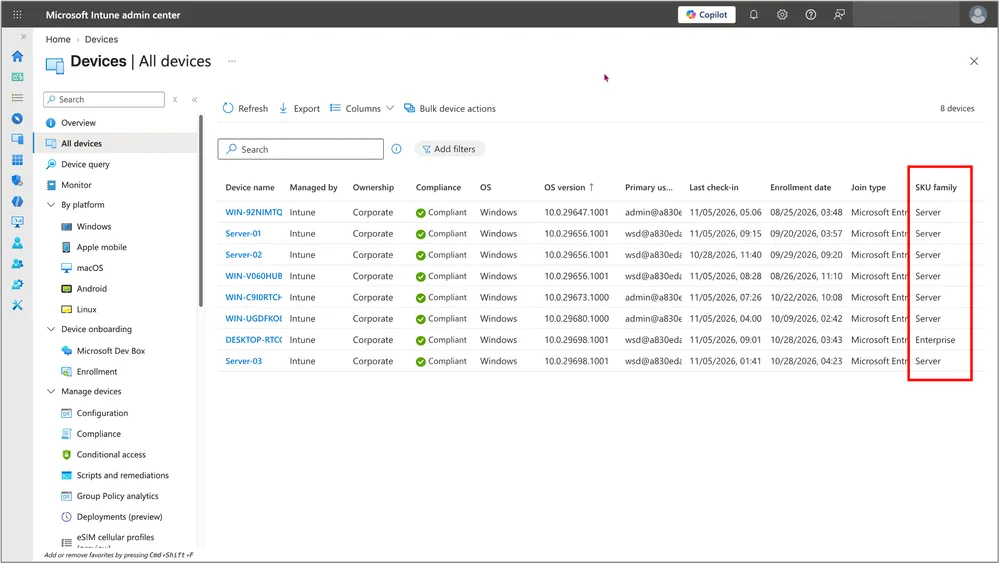
N’activez pas Server devices dans un tenant de production
L’ouverture de l’inscription doit être précédée d’un audit des affectations visant largement « All devices ». Les serveurs inscrits apparaissent dans cette population ; Microsoft recommande donc d’utiliser des filtres fondés sur operatingSystemSKU afin d’éviter qu’une stratégie conçue pour Windows client atteigne un serveur.
Points forts
- Serveurs visibles dans All devices
- Processus Intune familiers pour l’équipe endpoint
- Aucune dépendance obligatoire à Azure ou Azure Arc
- Aucun abonnement supplémentaire annoncé pour la préversion
Limites
- Aucun support en production
- Server Core et multisession exclus
- Endpoint Privilege Management et cogestion Configuration Manager absents
- Plusieurs contrôles de conformité et stratégies Autopatch exclus
Les paramètres de conformité Pare-feu, Antivirus et Antispyware ne sont pas inclus. Les stratégies Windows Autopatch de mises à jour qualité, fonctionnelles et pilotes sont également exclues du périmètre documenté. Il ne faut donc pas construire le pilote autour d’une promesse de gestion complète des correctifs serveur.
Inventaire, audits et rapports gagnent en profondeur
L’inventaire applicatif par appareil, en préversion publique, apporte davantage de détails sur les logiciels installés. Enterprise Application Management, ou EAM, prépare parallèlement des mises à jour automatiques pour davantage d’applications Windows éligibles et vérifiées, y compris lorsque l’application n’a pas été initialement déployée par l’équipe IT.
La détection d’application en cours d’utilisation, en préversion privée, doit aider à repérer le processus qui bloque une installation. L’administrateur pourra signaler le blocage ou fermer le processus, avec ou sans notification de l’utilisateur.
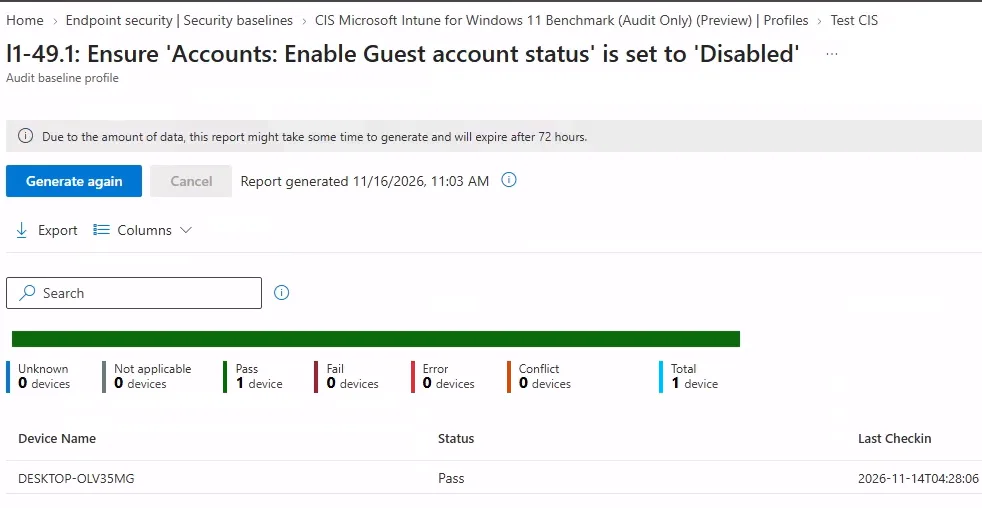
L’audit des références Center for Internet Security complète l’évaluation DISA STIG dans Intune Advanced Analytics. Ces contrôles mesurent les écarts par groupe d’appareils sans modifier leur configuration.
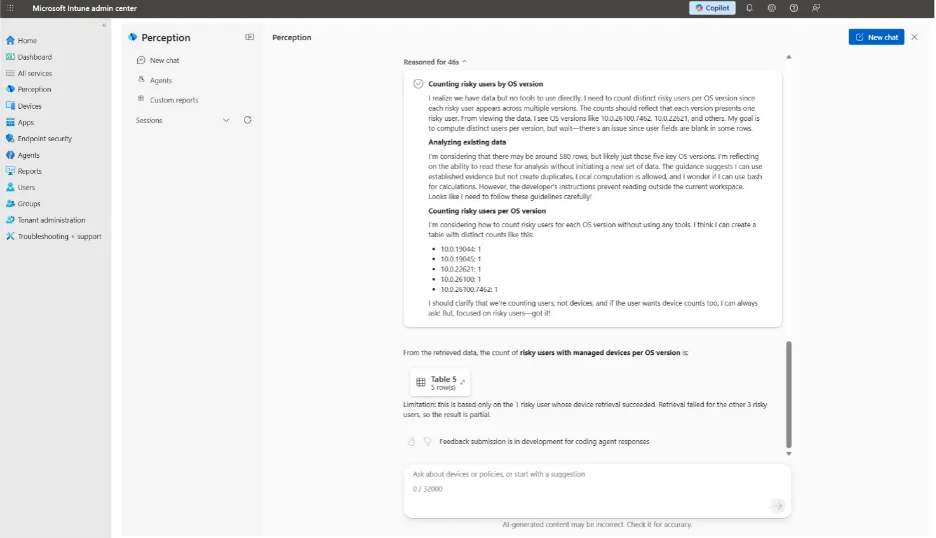
Microsoft Perception accepte par ailleurs des questions en langage naturel et construit des investigations en plusieurs étapes. Il génère les requêtes, appelle les interfaces nécessaires, corrèle les résultats et expose les étapes avec leurs citations.
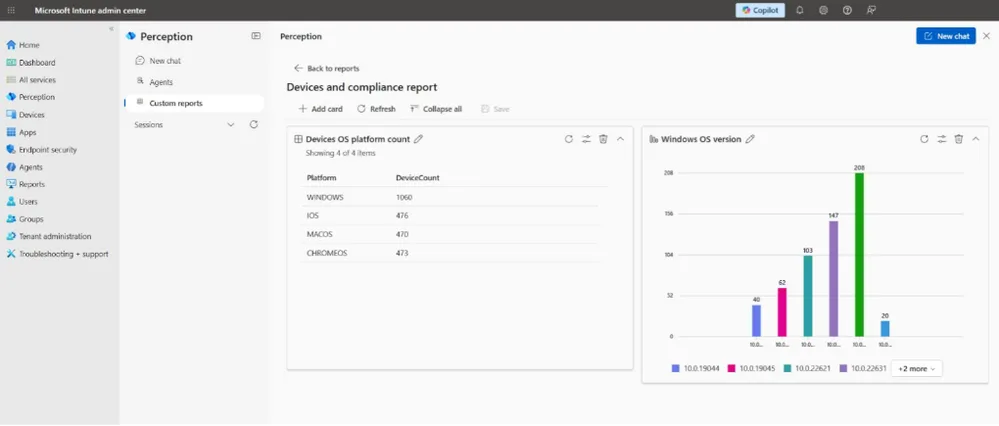
Les résultats peuvent être affinés, enrichis de colonnes, puis enregistrés sous forme de rapports personnalisés. Ces vues servent à suivre l’évolution d’un risque ou à vérifier si une remédiation a atteint les appareils ciblés.
Microsoft annonce aussi des données plus proches du temps réel, avec des horodatages permettant d’en apprécier la fraîcheur, ainsi qu’un inventaire des fichiers et clés de registre. Aucun délai de propagation garanti n’est fourni : l’horodatage du résultat doit rester le critère de validation.
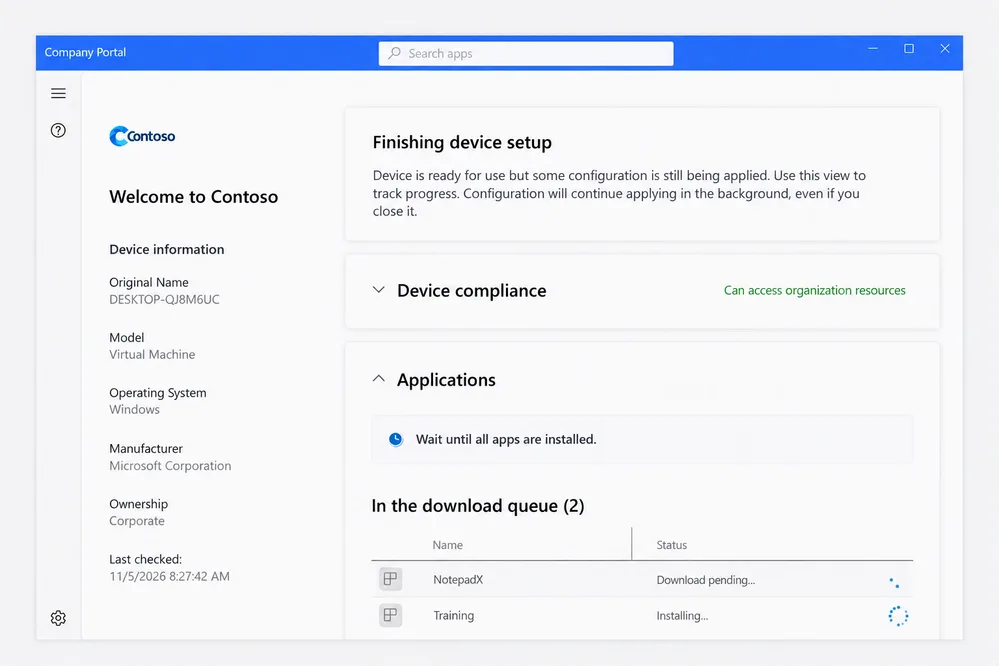
Enfin, l’expérience Windows Autopilot device preparation en préversion limitée ouvre automatiquement le Portail d’entreprise après l’expérience OOBE prise en charge. L’utilisateur peut suivre l’état de conformité et l’installation des applications sans rester bloqué sur un écran de préparation.
Pour cadrer les droits associés aux fonctions avancées, consultez également notre analyse de Microsoft Intune avancé dans Microsoft 365 E3 et E5.
Mise en œuvre : préparer un pilote Windows Server sûr
Le pilote nécessite un tenant Intune hors production, une version Windows Server Insider Preview admissible et des droits existants Intune, Microsoft Entra ID et Microsoft Defender for Endpoint selon les fonctions testées. Aucun abonnement supplémentaire n’est annoncé. Pour modifier les restrictions d’inscription, utilisez le rôle Intune le moins privilégié autorisant cette action ; la documentation fournie ne nomme pas de rôle intégré minimal précis.
Isoler le tenant et le serveur candidat
Choisissez un serveur persistant avec Expérience de bureau, hors production. Confirmez manuellement qu’il ne s’agit ni de Server Core, ni d’un hôte multisession, ni d’une instance éphémère.
Auditer les affectations existantes
Recherchez les applications, configurations et stratégies visant « All devices ». Ajoutez des filtres operatingSystemSKU avant l’inscription afin d’empêcher une application involontaire aux serveurs.
Collecter les caractéristiques locales
Le script suivant n’utilise aucun module externe et n’appelle aucun service cloud. Aucun rôle Intune n’est nécessaire pour son exécution locale ; il produit un rapport CSV sans modifier le serveur.
1[CmdletBinding()]2param(3 [Parameter()]4 [string]$OutputDirectory = (Join-Path $env:PUBLIC 'Documents')5)6 7$ErrorActionPreference = 'Stop'8 9# Crée le dossier de sortie s’il n’existe pas.10if (-not (Test-Path -LiteralPath $OutputDirectory)) {11 $null = New-Item -Path $OutputDirectory -ItemType Directory -Force12}13 14# Collecte les informations Windows et matérielles en lecture seule.15$OperatingSystem = Get-CimInstance -ClassName Win32_OperatingSystem16$ComputerSystem = Get-CimInstance -ClassName Win32_ComputerSystem17$CurrentVersion = Get-ItemProperty -Path 'HKLM:\SOFTWARE\Microsoft\Windows NT\CurrentVersion'18$InstallationType = [string]$CurrentVersion.InstallationType19 20# Signale Server Core, explicitement exclu de la préversion.21if ($InstallationType -match 'Core') {22 $ScopeAssessment = 'Hors périmètre détecté : Server Core'23}24else {25 $ScopeAssessment = 'Revue manuelle requise avant inscription'26}27 28$Report = [pscustomobject]@{29 ComputerName = $env:COMPUTERNAME30 ProductName = $CurrentVersion.ProductName31 EditionID = $CurrentVersion.EditionID32 DisplayVersion = $CurrentVersion.DisplayVersion33 Version = $OperatingSystem.Version34 BuildNumber = $OperatingSystem.BuildNumber35 OSArchitecture = $OperatingSystem.OSArchitecture36 InstallationType = $InstallationType37 Manufacturer = $ComputerSystem.Manufacturer38 Model = $ComputerSystem.Model39 Domain = $ComputerSystem.Domain40 ScopeAssessment = $ScopeAssessment41 ManualChecks = 'Insider Preview; persistance; session unique; tenant Intune hors production'42 CapturedAtUtc = [DateTime]::UtcNow.ToString('o')43}44 45$CsvPath = Join-Path $OutputDirectory ("Intune-Server-Pilot-{0}.csv" -f $env:COMPUTERNAME)46$Report | Export-Csv -Path $CsvPath -NoTypeInformation -Encoding UTF847$Report | Format-List48Write-Output "Rapport CSV : $CsvPath"La sortie attendue est un objet affiché dans la console et un fichier Intune-Server-Pilot-NOMDUSERVEUR.csv. La valeur ScopeAssessment bloque explicitement Server Core ; les autres critères restent à confirmer manuellement.
Autoriser puis vérifier l’inscription
Dans les restrictions d’inscription, passez « Server devices » de Block à Allow uniquement dans le tenant de test, puis suivez le guide Microsoft Learn en neuf phases. L’opération est validée lorsque le serveur apparaît dans « All devices » avec des données horodatées cohérentes.
Microsoft ne publie pas de délai fixe de propagation dans les éléments fournis. Ne concluez pas à un succès sur la seule absence d’erreur : vérifiez l’apparition du serveur, l’actualisation de son état et la continuité de la synchronisation.
Contrôles après inscription
- Le serveur apparaît dans « All devices » avec le système attendu
- Aucune affectation large non prévue n’a atteint le serveur
- Les filtres
operatingSystemSKUproduisent le périmètre attendu - La synchronisation reste fonctionnelle avec les stratégies d’accès conditionnel
- Aucun contrôle de conformité ou Autopatch exclu n’est utilisé comme preuve de sécurité
- Les rapports affichent un horodatage postérieur au dernier test
Dépannage du pilote
| Symptôme | Cause probable | Résolution |
|---|---|---|
| Le serveur reste absent de All devices | Server devices est toujours sur Block, système non admissible ou tenant de production | Revenir au guide de pilote et vérifier chaque prérequis avant une nouvelle tentative |
| La synchronisation Intune s’arrête sans invite | Une stratégie d’accès conditionnel exige l’authentification multifacteur sur le serveur | Revoir la conception de la stratégie dans le tenant isolé sans affaiblir les contrôles de production |
| Une stratégie attendue ne remonte aucun résultat | Le paramètre fait partie des exclusions de conformité ou Autopatch | Retirer ce contrôle des critères du pilote et utiliser le mécanisme opérationnel existant |
| Le serveur reçoit des applications de postes clients | Une affectation All devices ne comporte pas de filtre approprié | Suspendre le test, corriger le ciblage avec operatingSystemSKU puis réévaluer les affectations |
Questions fréquentes
Peut-on inscrire un serveur Windows de production dans Intune ?
Non. En novembre 2026, la gestion Windows Server reste une préversion Insider réservée aux tests hors production. Microsoft ne prend pas en charge l’inscription de serveurs dans un tenant Intune de production.
Azure Arc est-il obligatoire pour ce pilote ?
Non. Microsoft précise qu’Azure et Azure Arc ne sont pas requis pour inscrire les serveurs admissibles dans cette préversion. Azure Arc conserve un rôle complémentaire pour les opérations et la gouvernance d’infrastructure.
Faut-il acheter un abonnement supplémentaire ?
Aucun abonnement supplémentaire n’est annoncé pour la préversion Windows Server. Les droits Intune, Microsoft Entra ID et Microsoft Defender for Endpoint existants continuent toutefois de s’appliquer aux fonctions utilisées.
Pourquoi l’authentification multifacteur peut-elle interrompre la synchronisation ?
La limite connue concerne les stratégies d’accès conditionnel exigeant l’authentification multifacteur sur les serveurs. Le serveur peut cesser de se synchroniser avec Intune sans afficher de demande de connexion interactive.
Trois décisions avant d’ouvrir un pilote
Commencez par classer chaque nouveauté selon son statut réel, puis choisissez un seul scénario mesurable. Si votre priorité est Windows Server, créez un tenant isolé et auditez toutes les affectations globales avant de modifier « Server devices » ; si votre priorité concerne les agents IA, testez d’abord la chaîne détection, conformité, accès conditionnel et retour à la conformité sur un groupe restreint.
Le critère de sortie doit être défini avant le test : exactitude de l’inventaire, absence d’affectation inattendue, continuité de synchronisation et possibilité de revenir au processus existant. Sans ces preuves, une préversion prometteuse reste une expérimentation, pas un service exploitable.
Pour aller plus loin
- Get started with Windows Server management – Microsoft Learn — le parcours officiel du pilote, ses exclusions et ses limites connues.
- Microsoft Ignite 2026: Intune, Copilot and Agent Governance — l’analyse des statuts de disponibilité et des précautions avant inscription.
- What's new in Microsoft Intune – Microsoft Learn — la référence hebdomadaire pour suivre les passages de préversion à disponibilité générale.
- Microsoft Security Copilot avec Intune et Microsoft Entra — un prolongement sur l’usage de l’IA dans les opérations de sécurité et d’administration.